🛡️ Executive Summary
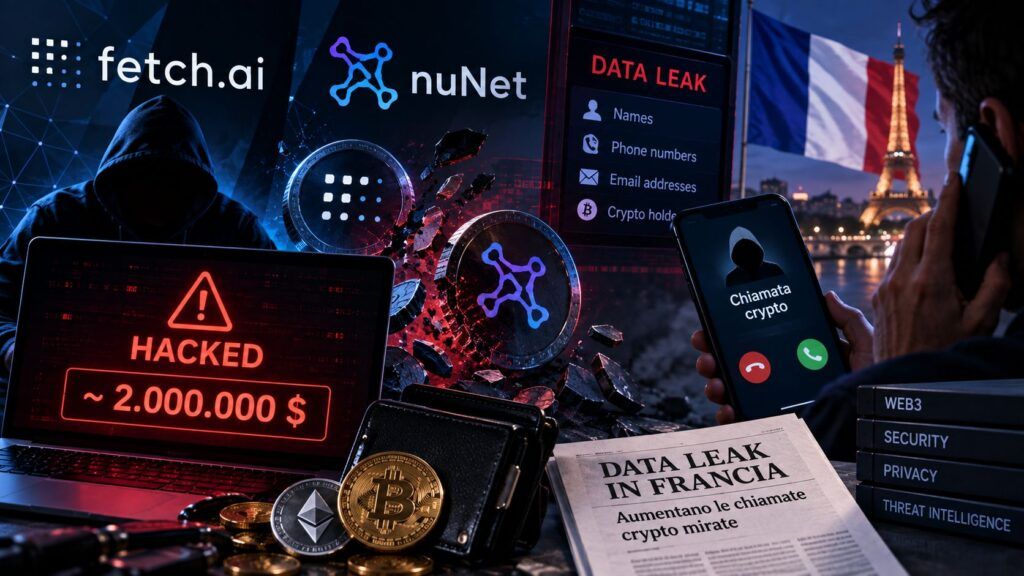
- Fetch.ai e NuNet sono stati colpiti quasi contemporaneamente in un incidente associato alla compromissione di chiavi critiche.
- In Francia, i leak di operatori crypto alimentano chiamate di falso supporto costruite utilizzando informazioni reali sulle vittime.
- I due casi mostrano lo stesso limite: quando viene compromessa la fiducia, il protocollo e l’utente possono diventare entrambi meccanismi di autorizzazione dell’attaccante.
La sicurezza crypto continua a essere raccontata come un problema di smart contract, ma gli incidenti più recenti mostrano un perimetro molto più ampio. Un aggressore ha colpito Fetch.ai e NuNet sottraendo token per un valore complessivo nell’ordine dei 2 milioni di dollari, in una sequenza legata alla compromissione di credenziali o chiavi con privilegi elevati. In Francia, invece, Cybermalveillance.gouv.fr segnala da mesi un aumento delle chiamate di falsi operatori crypto costruite utilizzando dati personali provenienti da breach del settore. Nel primo caso viene ingannato il sistema di autorizzazione; nel secondo la persona. Il risultato è lo stesso: l’attaccante riesce a trasformare informazioni o chiavi legittime in un’operazione che appare autorizzata.
Cosa leggere
Fetch.ai e NuNet mostrano perché una chiave privilegiata vale più di una falla nel codice
L’incidente che coinvolge Fetch.ai e NuNet non è interessante soltanto per il valore sottratto. La dinamica attribuita alle prime ricostruzioni riguarda l’uso di credenziali critiche capaci di autorizzare trasferimenti o emissioni di token. Un attacco di questo tipo aggira il modello mentale secondo cui la blockchain sarebbe sicura perché il contratto esegue esattamente ciò che è scritto: se l’aggressore possiede la chiave che il contratto considera legittima, il protocollo può eseguire correttamente un’operazione economicamente disastrosa. È la stessa fragilità già emersa quando Trust Wallet e Unleash Protocol hanno mostrato come wallet e protocolli possano rompersi in punti differenti dello stesso ecosistema. Una firma amministrativa, una chiave di minting o un account privilegiato costituiscono di fatto una root of trust. Se quella radice viene compromessa, decentralizzazione e consenso non impediscono automaticamente il danno.
Leggi anche: Chiavi API, ATM e DeFi sotto attacco: METR perde crediti e Cronos riavvia la chain
In Francia il data breach viene trasformato in una sceneggiatura credibile per la vittima
Sul lato umano la dinamica è altrettanto efficace. Cybermalveillance.gouv.fr segnala che le fughe di dati da operatori crypto francesi hanno alimentato contatti di falsi dipendenti di exchange, servizi antifrode bancari e perfino falsi rappresentanti delle forze dell’ordine. Le vittime vengono chiamate da soggetti che possiedono informazioni sufficienti a sembrare credibili e vengono spinte a trasferire crypto, fornire seed phrase, consegnare hardware wallet o approvare operazioni fraudolente. Il salto qualitativo nasce dalla personalizzazione. Una chiamata casuale che parla genericamente di Bitcoin ha una probabilità limitata di successo; una chiamata a una persona realmente registrata presso un servizio crypto, con nome, telefono e magari altri dettagli corretti, parte invece con un vantaggio psicologico enorme. In Francia il fenomeno si inserisce in un contesto nel quale il 45% degli intervistati dichiara di essere stato notificato nel 2026 di almeno una violazione dei propri dati, secondo Cybermalveillance.gouv.fr.
Protocollo e persona falliscono nello stesso punto: l’autorità apparente
I due incidenti sembrano diversi ma condividono una struttura. Nel protocollo, la firma digitale dice “questa operazione proviene da chi possiede la chiave autorizzata”. Nella telefonata, nome dell’exchange, numero di telefono e informazioni corrette dicono alla vittima “questa persona appartiene davvero al supporto”. L’attaccante non deve necessariamente rompere la crittografia o convincere lo smart contract a violare le proprie regole: deve impersonare correttamente l’autorità che il sistema già considera affidabile. È per questo che la difesa deve uscire dalla sola auditabilità del codice. Le campagne di scam call e manipolazione DeFi analizzate da Matrice Digitale mostrano che infrastruttura finanziaria e ingegneria sociale stanno convergendo. Chi custodisce chiavi amministrative deve trattarle come asset critici con HSM, multi-signature, separazione dei ruoli e procedure di rotazione; l’utente deve invece assumere che nessun supporto legittimo richiederà seed phrase, trasferimenti di “messa in sicurezza” o consegna di hardware wallet.
Continua con:
ShinyHunters punta ai dati DMV mentre Slim Spider ruba wallet
Crypto 2026 tra drainer wallet EVM, riserve e strategie statali
La sicurezza Web3 finisce dove comincia la fiducia non verificata
Il settore crypto ha costruito una narrativa potente intorno all’eliminazione degli intermediari, ma la realtà operativa continua a dipendere da amministratori, chiavi, front-end, provider, telefoni, email e procedure di supporto. Ogni volta che uno di questi livelli viene considerato affidabile senza una verifica indipendente, l’attaccante trova un punto nel quale trasformare quella fiducia in autorizzazione. Per questo il confronto tra exploit e phishing non è artificiale. La blockchain può essere matematicamente coerente e il denaro può comunque sparire perché il sistema ha creduto alla chiave sbagliata o la persona ha creduto alla voce sbagliata. Il problema centrale del Web3 non è soltanto proteggere il contratto: è ridurre il numero di punti nei quali un’identità compromessa può ancora ordinare al denaro di muoversi.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.