🛡️ Executive Summary
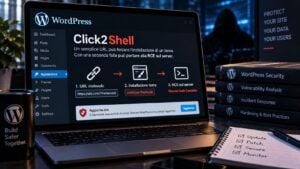
- Click2Shell concatena più debolezze di WordPress Core e può trasformare un singolo clic dell’amministratore in esecuzione PHP sul server.
- La catena sfrutta CSRF, selector injection e installazione forzata di un tema controllato dall’attaccante.
- WordPress ha corretto la vulnerabilità il 17 settembre con la 7.1.1 e backport dedicati ai rami supportati.
Una vulnerabilità nel Core di WordPress dimostra quanto una catena di difetti apparentemente limitati possa diventare molto più pericolosa della singola debolezza. Click2Shell permette a un aggressore di costruire un URL malevolo che, se aperto da un amministratore autenticato, può forzare l’installazione e l’anteprima di un tema controllato dall’attaccante fino ad arrivare all’esecuzione di codice PHP sul server. Il problema è stato segnalato responsabilmente da Paulos Yibelo e pwn.ai e corretto da WordPress con la versione 7.1.1 del 17 settembre. Il punto critico non è quindi un plugin vulnerabile: questa volta la superficie si trova direttamente nel Core.
Cosa leggere
Click2Shell concatena più difetti fino all’esecuzione PHP
La catena parte da una condizione di Cross-Site Request Forgery e sfrutta una differenza nel modo in cui WordPress interpreta determinati valori passati attraverso URL appositamente costruiti. L’attaccante può manipolare la logica dell’interfaccia amministrativa e arrivare a provocare l’installazione di un tema proveniente da WordPress.org senza eseguire direttamente un’azione amministrativa tradizionale. Una seconda fase permette quindi di controllare quale contenuto venga caricato durante la preview, trasformando un’azione apparentemente limitata all’interfaccia in una catena capace di raggiungere il runtime PHP. La vulnerabilità è interessante proprio perché nessuna delle singole primitive basta da sola a compromettere il server. È la concatenazione di CSRF, manipolazione dei selettori e comportamento dell’installer dei temi a costruire il percorso verso la RCE. È lo stesso principio già osservato quando WordPress 7.0.2 aveva corretto una combinazione tra REST API, SQL injection e route confusion capace di arrivare alla compromissione completa: la severità reale di una vulnerabilità web non sempre coincide con la pericolosità del primo bug individuato, ma dipende dalla possibilità di concatenarlo con altri comportamenti legittimi della piattaforma.
Leggi anche: Hacker contro WordPress e Joomla: webshell e RCE trasformano i CMS in punti di accesso
Serve un amministratore autenticato ma basta un singolo clic
Click2Shell non è una RCE completamente pre-authentication. L’attaccante deve convincere un amministratore WordPress già autenticato ad aprire un URL preparato appositamente. Questa condizione riduce la possibilità di sfruttamento automatizzato indiscriminato, ma non rende marginale la vulnerabilità. Un collegamento può essere distribuito attraverso phishing, messaggi diretti, ticket di assistenza, email apparentemente legittime o qualsiasi altro canale capace di raggiungere chi gestisce il sito. La differenza rispetto alle classiche vulnerabilità di plugin è sostanziale. Nelle campagne analizzate da Matrice Digitale, gli aggressori normalmente cercano estensioni vulnerabili per caricare direttamente webshell o ottenere upload arbitrario. Click2Shell cambia il modello: il server può essere aggiornato, i plugin perfettamente mantenuti e l’attaccante può comunque tentare di sfruttare la sessione privilegiata dell’amministratore per trasformare una funzione legittima del Core in un vettore di compromissione.
WordPress 7.1.1 corregge la falla e porta undici fix di sicurezza
WordPress ha corretto il problema nella versione 7.1.1, pubblicata il 17 settembre come aggiornamento di sicurezza e manutenzione. La release include complessivamente undici correzioni di sicurezza, oltre a fix per Core e Block Editor. Il team WordPress identifica esplicitamente tra i problemi risolti quello che consentiva a un URL costruito ad hoc di installare e visualizzare in anteprima un tema da WordPress.org. La correzione è stata inoltre portata sui rami precedenti ancora coperti dagli aggiornamenti di sicurezza, rendendo la remediation disponibile anche per installazioni che non hanno ancora effettuato il passaggio alla serie 7.1. Il consiglio operativo è quindi semplice: aggiornare alla versione più recente disponibile per il ramo utilizzato, preferibilmente alla 7.1.1 quando compatibilità e infrastruttura lo consentono. WordPress aveva già attraversato un’estate particolarmente intensa sul fronte Core, con la 7.0.3 che aveva chiuso XSS pre-auth, SSRF e altre vulnerabilità, seguita dalla 7.0.4 con una RCE autenticata collegata a Imagick e Ghostscript. Click2Shell conferma che il Core deve ormai entrare nello stesso ciclo di patching rapido normalmente riservato ai plugin più esposti.
Il rischio maggiore è confondere Core aggiornato con sito sicuro
Per anni la maggior parte degli incidenti WordPress è stata associata soprattutto a plugin vulnerabili, temi abbandonati e credenziali sottratte. Questo ha creato una falsa separazione tra un Core considerato relativamente stabile e un ecosistema esterno molto più rischioso. Le vulnerabilità emerse nel 2026 riducono questa distanza. SQL injection, XSS, SSRF, file upload e ora una catena che forza l’installazione di un tema mostrano che anche le funzioni centrali della piattaforma possono diventare parte di percorsi di compromissione complessi. Matrice Digitale ha già ricostruito come campagne automatizzate contro WordPress trasformino una singola falla in webshell persistenti e come 390.000 credenziali WordPress siano state sottratte attraverso attacchi alla supply chain. Click2Shell aggiunge un’altra dimensione: non serve sempre trovare una password o un plugin dimenticato, perché è possibile abusare direttamente del rapporto di fiducia tra amministratore, browser e funzioni privilegiate della piattaforma.
Continua con:
- WordPress 7.0.3 corregge XSS pre-auth, SSRF e altre vulnerabilità Core
- WordPress 7.0.4 chiude una RCE attraverso Imagick e Ghostscript
Aggiornare il Core è la prima misura ma non l’unica
Per i gestori di siti la priorità è verificare immediatamente la versione installata e applicare gli aggiornamenti di sicurezza disponibili. Nei contesti con più amministratori è inoltre opportuno controllare temi installati recentemente, file PHP inattesi, nuovi account privilegiati e modifiche anomale ai file del sito, soprattutto se esiste il sospetto che qualcuno abbia aperto link non verificati durante il periodo precedente alla patch. Click2Shell mostra soprattutto quanto sia diventata sottile la distanza tra social engineering e vulnerabilità applicativa. Il clic dell’amministratore non consegna direttamente una password all’attaccante: attiva invece una catena tecnica che utilizza i privilegi della sessione già aperta per ottenere ciò che normalmente richiederebbe un’autenticazione amministrativa. Per WordPress la lezione è netta: Core, plugin e identità amministrative devono ormai essere considerati tre componenti della stessa superficie di attacco.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.