🛡️ Executive Summary
- CVE-2026-66804 sfrutta una registrazione COM orfana di Windows per trasformare una DLL controllabile dall’utente in esecuzione privilegiata.
- La falla è una correzione incompleta di CVE-2026-50343 “Dark Elevator”, mostrando quanto sia difficile eliminare intere classi di exploit COM.
- Una campagna separata impersona LastPass Authenticator su GitHub e usa Rapuncel con un driver Microsoft-signed capace di terminare 145 processi di sicurezza.
Due sviluppi apparentemente lontani riportano Windows allo stesso problema strutturale: la fiducia concessa a componenti che il sistema considera legittimi. Google Project Zero ha documentato CVE-2026-66804, privilege escalation nata da una registrazione COM rimasta senza il relativo server DLL e capace di diventare una primitiva verso processi SYSTEM. In parallelo, LastPass e Delphos hanno ricostruito una campagna malware che distribuisce falsi installer di LastPass Authenticator attraverso GitHub, sfrutta DLL side-loading e installa un driver firmato dalla catena Microsoft per disattivare antivirus ed EDR prima di eseguire l’infostealer Rapuncel.
Cosa leggere
CVE-2026-66804 nasce da una registrazione COM rimasta senza DLL
Il primo caso riguarda CrossDevice, componente COM registrato a livello di sistema con il CLSID {E9F83CF2-E0C0-4CA7-AF01-E90C70BEF496}. La registrazione puntava alla DLL %PROGRAMDATA%\CrossDevice\CrossDevice.Streaming.Source.dll, ma il file non era presente. Project Zero definisce questa condizione una dangling COM object registration: Windows conserva cioè l’associazione tra CLSID e percorso del server, ma il componente reale manca. Se quel percorso può essere popolato o influenzato da un utente con privilegi limitati, la registrazione diventa una primitiva interessante per far caricare codice controllato dall’attaccante dentro un contesto più privilegiato.
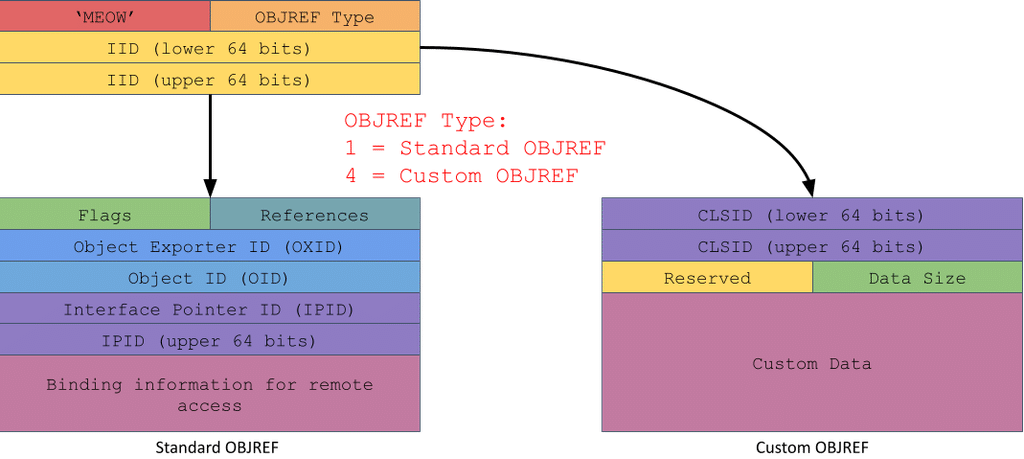
La ricerca di James Forshaw mostra che il problema può essere concatenato con un servizio COM eseguito come NT AUTHORITY\SYSTEM e configurato per accettare custom marshaling. Utilizzando lo Shell Create Object Handler e passando un oggetto marshaled costruito ad arte attraverso l’interfaccia ICreateObject, l’attaccante può provocare l’unmarshaling all’interno del processo privilegiato e arrivare quindi all’esecuzione di codice. Il caso rientra nello stesso terreno già osservato quando ShieldCrash aveva riaperto una precedente correzione Microsoft Defender permettendo accesso in lettura come SYSTEM: la vulnerabilità non consiste soltanto nel singolo bug, ma nel modo in cui primitive apparentemente innocue possono essere concatenate fino al confine dei privilegi.
Leggi anche: Chrome corregge uno zero-day mentre ShieldCrash riapre Microsoft Defender
Dark Elevator dimostra il limite delle patch che correggono soltanto una variante
CVE-2026-66804 è particolarmente interessante perché Project Zero la descrive come una correzione incompleta di CVE-2026-50343, vulnerabilità precedentemente battezzata “Dark Elevator”. Questo cambia il significato della disclosure: non si tratta di una nuova classe di attacco scoperta dal nulla, ma della dimostrazione che la prima remediation non aveva eliminato completamente il percorso sfruttabile. In Windows, COM resta una superficie estremamente complessa perché mette in relazione registry, processi privilegiati, DLL, marshaling e oggetti utilizzati da software differenti con livelli di fiducia molto diversi. È la stessa dinamica emersa in altre aree del sistema operativo, dove una patch chiude una particolare variante lasciando intatta una primitiva più generale. ShieldBreak e ShieldCrash avevano già mostrato quanto una correzione parziale possa trasformarsi rapidamente in un nuovo bypass, mentre il Patch Tuesday di settembre ha corretto ulteriori privilege escalation Windows già sfruttate capaci di raggiungere SYSTEM. Per gli ambienti enterprise il punto operativo è quindi verificare non soltanto la presenza della patch, ma anche l’esistenza di registrazioni COM obsolete, DLL mancanti e percorsi scrivibili da utenti non privilegiati, soprattutto sui sistemi rimasti a lungo in produzione.
Falsi LastPass Authenticator trasformano GitHub in un canale di distribuzione
La seconda vicenda non nasce da una vulnerabilità di Windows, ma sfrutta la reputazione di servizi e software legittimi. LastPass e Delphos hanno individuato ad agosto una falsa organizzazione GitHub che impersonava LastPass Authenticator e conduceva le vittime attraverso una catena di redirect fino a server controllati dagli attaccanti. L’infrastruttura non era limitata a LastPass: l’indagine ha individuato impersonificazioni di almeno 40 aziende, suggerendo l’esistenza di un kit Malware-as-a-Service riutilizzabile. LastPass precisa che i propri servizi, sistemi e vault non sono stati compromessi: il marchio è stato utilizzato soltanto come esca. Il payload arriva all’interno di archivi ZIP gonfiati artificialmente fino a oltre 100 MB per ridurre l’efficacia di alcuni sistemi di scansione.
Nel pacchetto viene inserita una copia legittima di vsdbg.exe, strumento Microsoft, insieme a una vsdbg.dll malevola. Quando l’eseguibile viene avviato, Windows carica la DLL presente nella stessa directory attraverso DLL side-loading, consentendo alla catena offensiva di partire da un binario attendibile. Il modello ricorda molto da vicino la campagna Silver Fox basata su falsi installer capaci di spegnere Defender e Windows Update: il download sembra legittimo, ma è proprio l’esecuzione del software apparentemente affidabile a iniziare la compromissione.
Il driver Alinubx.sys spegne antivirus ed EDR dal kernel
La componente più critica della campagna è Alinubx.sys, driver installato dopo aver ottenuto privilegi elevati. Il file dispone di una firma riconducibile alla catena Microsoft Windows Hardware Compatibility Publisher e, secondo la ricerca, al momento dell’analisi non risultava bloccato dalle normali denylist Microsoft. Gli attaccanti sfruttano quindi la firma non soltanto come elemento di reputazione, ma come mezzo per portare codice nel kernel, sotto il livello nel quale opera gran parte delle soluzioni di sicurezza user-mode. Il driver contiene una lista di 145 nomi di processi associati ad antivirus, EDR e strumenti di sicurezza e tenta di terminarli direttamente dal kernel. Solo dopo aver indebolito le difese viene eseguito Rapuncel, infostealer utilizzato per raccogliere informazioni dalla macchina compromessa. La tecnica rientra nella famiglia Bring Your Own Vulnerable Driver e delle sue varianti, ma con un elemento ancora più problematico: qui il driver non è necessariamente percepito come sospetto perché possiede una firma valida. Matrice Digitale aveva già analizzato un problema analogo con BTR Reforged e il driver BTR.sys utilizzato come primitiva kernel contro antivirus ed EDR. La firma, quindi, certifica una catena di distribuzione o compatibilità, ma non garantisce che il componente non possa essere abusato offensivamente.
Continua con:
- BTR Reforged trasforma un driver firmato in un’arma contro EDR e antivirus
- Silver Fox usa falsi installer per spegnere Defender e Windows Update
Il problema comune è la fiducia incorporata nel sistema
CVE-2026-66804 e Rapuncel non appartengono alla stessa campagna e non condividono la stessa tecnica iniziale. Il primo è un problema di privilege escalation locale attraverso l’architettura COM, il secondo è una catena di social engineering e malware delivery. Convergono però sullo stesso punto: Windows deve fidarsi di registrazioni COM, DLL, driver firmati e strumenti legittimi per poter funzionare, e gli attaccanti cercano continuamente di trasformare quella fiducia in una scorciatoia verso privilegi superiori. Per gli amministratori la risposta deve quindi andare oltre patch e antivirus. I sistemi Windows richiedono controllo delle registrazioni COM orfane, restrizioni sui percorsi scrivibili, Application Control, allowlisting dei driver e monitoraggio dei caricamenti kernel anomali. Sul lato utenti e help desk, gli installer devono provenire esclusivamente dai canali ufficiali e non da repository che imitano prodotti commerciali. Quando l’attaccante riesce a far apparire legittimo il proprio codice, il vero perimetro di sicurezza non è più soltanto il file malevolo: è l’intera catena di fiducia che permette a Windows di eseguirlo.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.