🛡️ Executive Summary
- Microsoft e i partner hanno interrotto EvilTokens dopo oltre 12.000 caselle compromesse appartenenti a circa 10.000 organizzazioni.
- Il PhaaS non violava l’MFA: convinceva la vittima ad autorizzare una sessione controllata dall’attaccante tramite il Device Code Flow.
- La disruption elimina parte dell’infrastruttura criminale, ma non il vettore OAuth che deve essere limitato con Conditional Access dove inutile.
EvilTokens è stato smantellato dopo avere trasformato il furto di token Microsoft 365 in una piattaforma criminale venduta come servizio e capace di compromettere oltre 12.000 caselle appartenenti a circa 10.000 organizzazioni. L’operazione coordinata da Microsoft con partner privati e autorità colpisce l’infrastruttura di un Phishing-as-a-Service emerso soltanto nel febbraio 2026, ma il dato più significativo non riguarda la quantità delle vittime. EvilTokens ha dimostrato quanto sia ormai sottile la separazione tra autenticazione legittima e compromissione: l’attaccante non aveva bisogno di violare Microsoft Entra ID, sottrarre la password o spezzare crittograficamente l’MFA. Gli bastava convincere l’utente a completare un vero login Microsoft per una sessione che non gli apparteneva.
Cosa leggere
Microsoft spegne EvilTokens dopo una crescita durata sette mesi
La disruption è stata condotta dalla Digital Crimes Unit di Microsoft con il supporto di soggetti coinvolti nell’indagine e ha interessato domini e infrastrutture utilizzati dal servizio. Coinbase, partner dell’operazione, ha confermato di avere collaborato alle attività investigative e alla rimozione dei domini collegati a EvilTokens nel proprio resoconto ufficiale sull’operazione. Il salto di scala è evidente se confrontato con quanto osservato nella primavera del 2026: a marzo Huntress seguiva attacchi contro oltre 340 organizzazioni, mentre Microsoft ad aprile descriveva campagne che producevano centinaia di compromissioni al giorno, con 10-15 campagne distinte lanciate ogni 24 ore. Nella ricerca tecnica pubblicata dal Microsoft Defender Security Research Team, EvilTokens veniva già indicato come uno dei principali fattori dietro l’abuso su larga scala del device code.
L’operazione chiude quindi un ciclo iniziato con la commercializzazione del kit attraverso Telegram e proseguito con una rapida industrializzazione. Matrice Digitale aveva ricostruito già ad aprile l’emersione di EvilTokens come servizio di device code phishing integrato con automazioni AI, quando la piattaforma stava dimostrando che il phishing enterprise poteva essere spostato dalla clonazione delle pagine di login al controllo del processo di autorizzazione. Il successivo sviluppo di ARToken ha mostrato quanto quell’architettura fosse diventata più profonda: non una singola pagina esca, ma un ambiente operativo con gestione di token, caselle Outlook, SharePoint, OneDrive e persistenza.
Leggi anche: ARToken espone il PhaaS EvilTokens per attacchi avanzati a Microsoft 365
EvilTokens non rompeva l’MFA: faceva autenticare la vittima al posto dell’attaccante
Il dispositivo tecnico che ha reso EvilTokens efficace è il Device Authorization Grant di OAuth 2.0, previsto per sistemi sui quali inserire direttamente credenziali è difficile o impossibile. Nel funzionamento legittimo un dispositivo genera un codice, l’utente apre il portale Microsoft da un browser separato, inserisce quel codice e completa l’autenticazione. EvilTokens invertiva il rapporto di fiducia: il codice apparteneva a una sessione inizializzata dall’attaccante e la vittima, dopo essere stata attirata con fatture, richieste di firma o documenti condivisi, completava autonomamente il login sul vero dominio Microsoft. Nessuna password doveva quindi transitare attraverso l’infrastruttura di phishing.
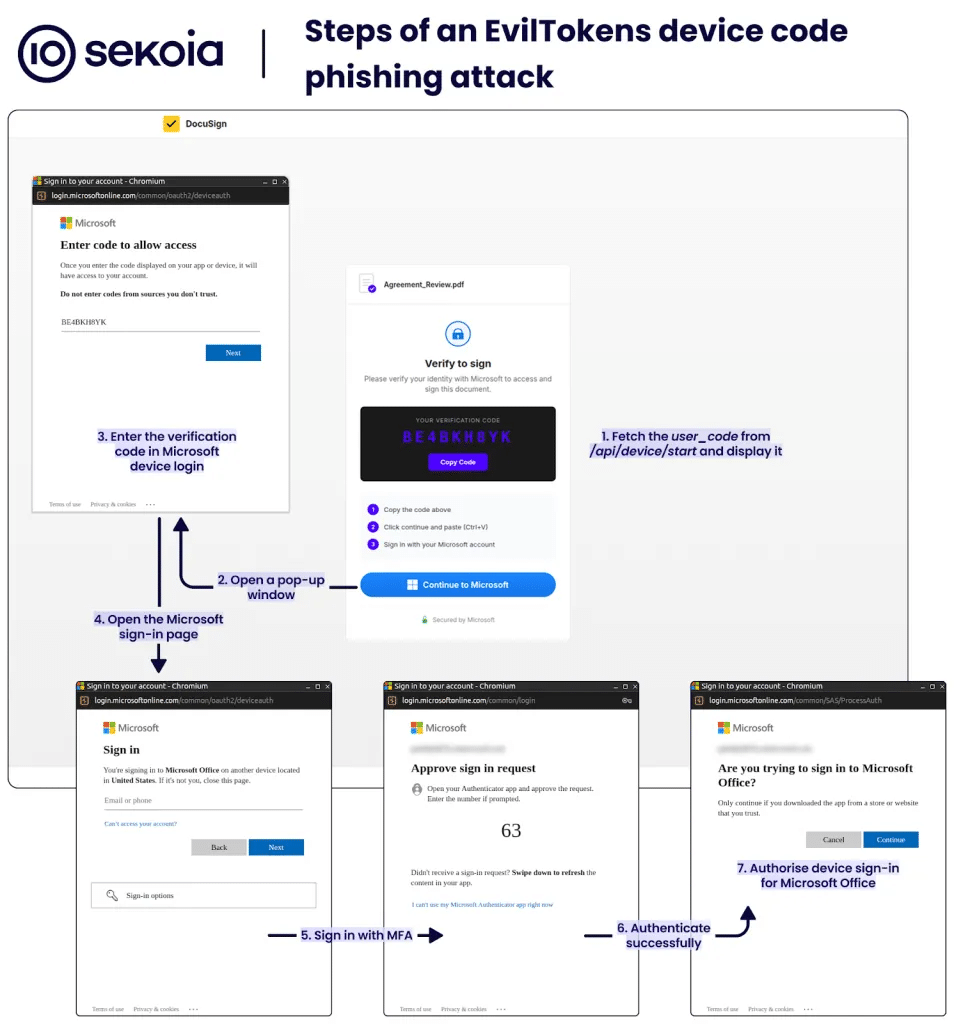
La prima analisi tecnica di Sekoia ha documentato la capacità del servizio di raccogliere access token e refresh token e di utilizzarli successivamente per ottenere accesso a Outlook, Microsoft Graph, Azure, SharePoint e OneDrive. Microsoft ha poi osservato un’evoluzione decisiva: i codici non venivano più preparati staticamente, ma generati nel momento in cui la vittima raggiungeva la pagina, neutralizzando di fatto il limite temporale dei codici device per l’operatore criminale. L’automazione continuava dopo il login con enumerazione dell’organizzazione, selezione degli account finanziariamente rilevanti, accesso alle mailbox e creazione di inbox rule malevole.
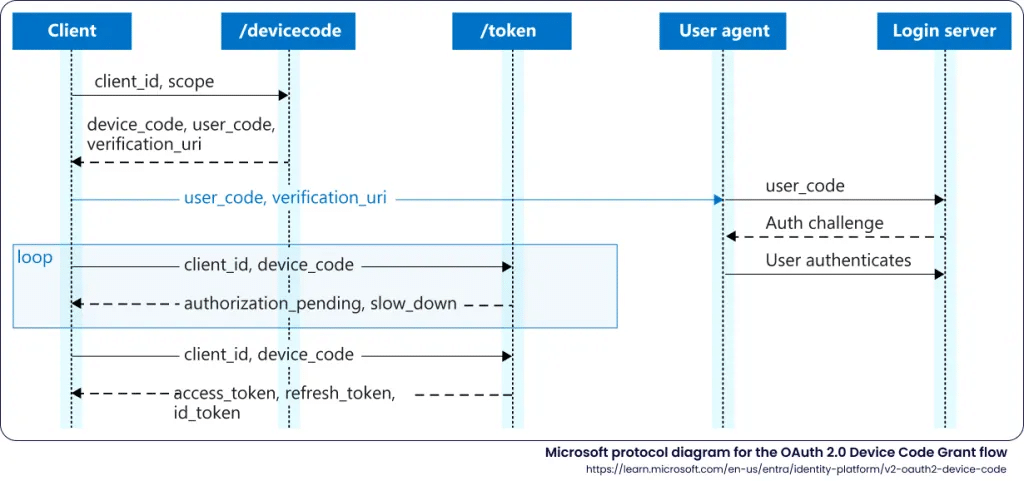
Questa differenza spiega perché definire EvilTokens semplicemente come un sistema capace di “aggirare l’MFA” sia impreciso. L’MFA viene completata correttamente dalla vittima, ma per autorizzare il contesto controllato dall’avversario. È la stessa trasformazione osservata nel più recente N0va, dove il phishing passa attraverso login Microsoft autentici, e nelle campagne di Helix e Forg365 contro le identità Microsoft 365: il bersaglio non è più necessariamente la credenziale, ma il token che rappresenta un’identità già autenticata.
L’AI serviva soprattutto dopo la compromissione
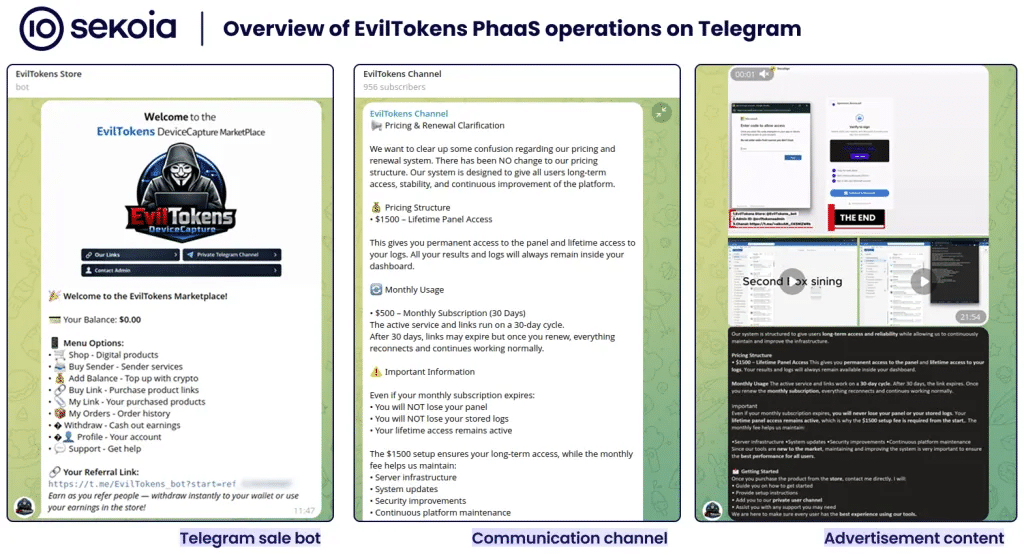
L’elemento AI di EvilTokens non va ridotto alla generazione di email più convincenti. Sekoia ha documentato nella seconda parte della propria ricerca una pipeline destinata ad automatizzare attività successive alla compromissione: analisi delle mailbox attraverso Microsoft Graph, ricerca delle esposizioni finanziarie e costruzione di scenari per frodi Business Email Compromise. In altre parole, il valore dell’automazione stava anche nel comprimere il tempo tra il furto del token e la sua monetizzazione, consentendo a operatori meno esperti di individuare rapidamente fatture, interlocutori, bonifici e conversazioni utilizzabili per impersonare la vittima.
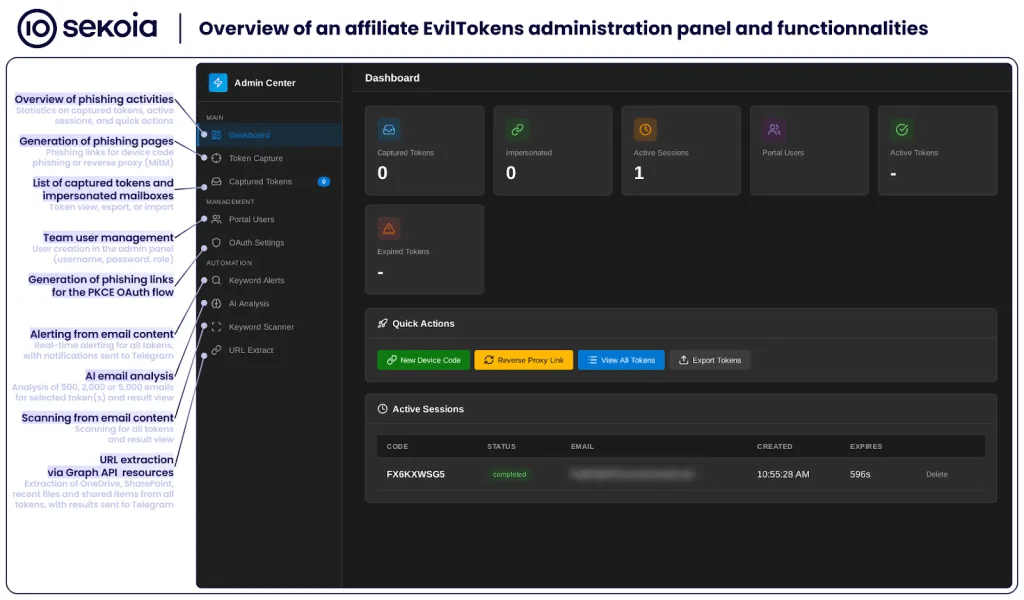
Il dato spiega perché il modello PhaaS abbia acquisito valore ben oltre il phishing tradizionale. Una volta ottenuto il token, il pannello poteva trasformarsi in interfaccia per leggere posta, interrogare servizi Microsoft e preparare una frode senza costruire manualmente ogni passaggio della catena. L’analisi di ARToken aveva mostrato oltre ottanta endpoint API e funzioni dedicate alla persistenza, mentre la crescita del phishing AI associato a EvilTokens e Jalisco aveva già evidenziato come automazione, cloud legittimi e furto delle sessioni stessero abbassando la barriera tecnica per operazioni prima riservate ad attori più strutturati. La disruption colpisce quindi non soltanto un kit, ma una catena commerciale che aveva incorporato acquisizione dell’identità, reconnaissance e monetizzazione nello stesso prodotto.
Continua con:
Passkey usate come esca: ShinyHunters e Helix rubano dati Microsoft 365
Tre cluster russi abusano OAuth, device code e WhatsApp contro diplomatici e ricercatori
Il takedown rimuove EvilTokens ma lascia aperto il problema dell’identità cloud
La chiusura dell’infrastruttura EvilTokens riduce immediatamente la capacità degli affiliati rimasti dipendenti dal servizio, ma non esiste una patch per eliminare il principio tecnico sfruttato dall’attacco, perché il Device Code Flow è una funzione legittima di Microsoft Entra ID. Microsoft raccomanda infatti di bloccare questo metodo di autenticazione con Conditional Access quando non è necessario e, negli ambienti nei quali deve restare disponibile, di limitarne il perimetro e controllare in maniera specifica gli eventi di autenticazione. La stessa guida Microsoft sulla campagna EvilTokens raccomanda inoltre la revoca dei refresh token, il controllo delle sessioni, l’analisi delle inbox rule e, nei casi di compromissione attiva, anche la disabilitazione temporanea dell’account perché un access token già emesso può rimanere utilizzabile per un intervallo successivo alla revoca.
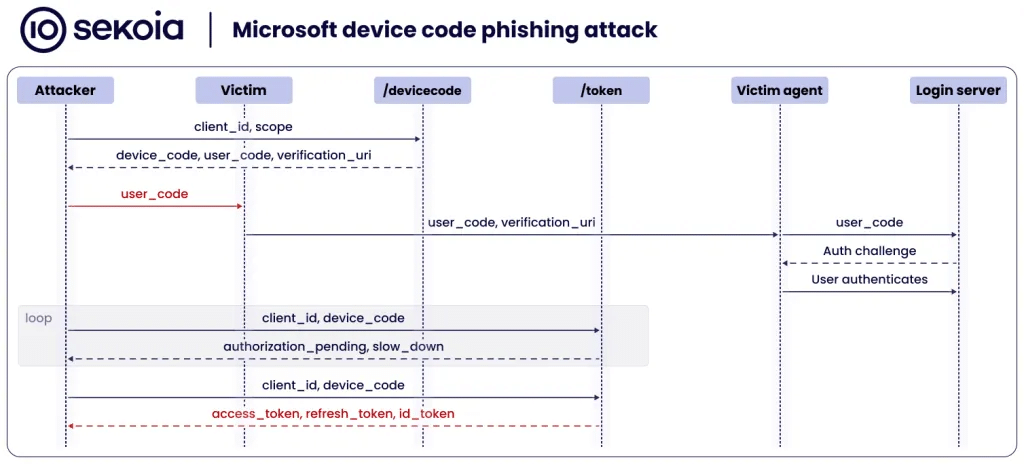
È questo il punto che resta dopo la disruption. Le aziende hanno investito per anni sull’MFA come barriera successiva alla password, mentre servizi come EvilTokens hanno dimostrato che il livello da proteggere si è spostato verso flussi di autorizzazione, token, dispositivi e sessioni. Lo stesso schema è visibile nelle campagne Microsoft 365 basate su AiTM, frodi payroll e abuso dei meccanismi Entra: quando un aggressore riesce a ottenere un’identità considerata valida dalla piattaforma, molte difese progettate per fermare un login illegittimo arrivano troppo tardi. EvilTokens è stato smantellato; il modello di attacco che ha reso possibile la sua crescita, invece, è ormai parte stabile dell’economia criminale dell’identità cloud.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.