🛡️ Executive Summary
- SideCopy distribuisce ReverseRAT attraverso ZIP, collegamenti LNK, file HTA offuscati e caricamento riflessivo dentro mshta.exe.
- La catena sfrutta BinaryFormatter e .NET per ricostruire ed eseguire il RAT direttamente in memoria, riducendo gli artefatti su disco.
- Trellix osserva un ampliamento del targeting dalle istituzioni governative agli ambienti accademici, senza abbandonare le TTP storiche del gruppo.
SideCopy torna a utilizzare una delle sue catene di compromissione più riconoscibili, ma la rende più profonda e difficile da intercettare. La nuova attività analizzata da Trellix combina spear phishing, file LNK, mshta.exe, HTA offuscati, deserializzazione .NET e caricamento in memoria di ReverseRAT, mantenendo la persistenza attraverso il registro di Windows. Il dato più interessante non è la presenza di un nuovo malware: è la continuità di un modello operativo che SideCopy modifica senza stravolgerlo. Il gruppo continua a costruire operazioni di spionaggio attorno a strumenti nativi Windows e componenti .NET, ma Trellix rileva ora un allargamento del targeting dagli apparati governativi anche verso istituzioni accademiche.
Cosa leggere
SideCopy parte ancora dal phishing ma nasconde l’esecuzione dentro Windows
La catena ricostruita dal rapporto tecnico pubblicato da Trellix Advanced Research Center comincia con un archivio ZIP malevolo distribuito attraverso spear phishing. Il pacchetto contiene un collegamento LNK costruito per sembrare un documento DOCX: nome, icona PDF e presentazione dell’artefatto servono a spingere la vittima ad avviare il primo stadio senza introdurre immediatamente un eseguibile sconosciuto.
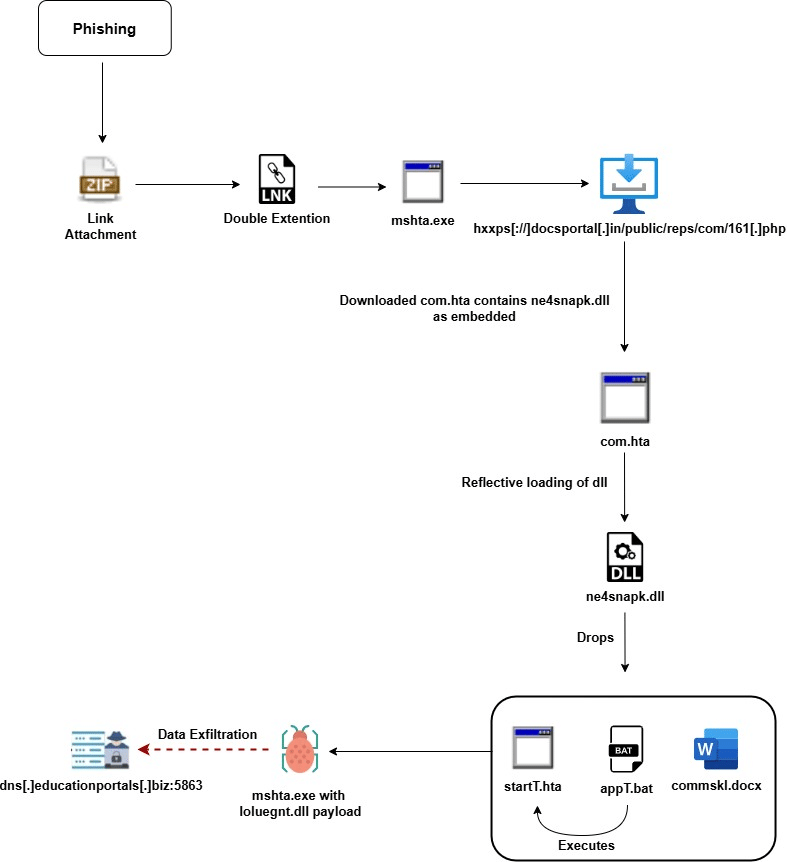
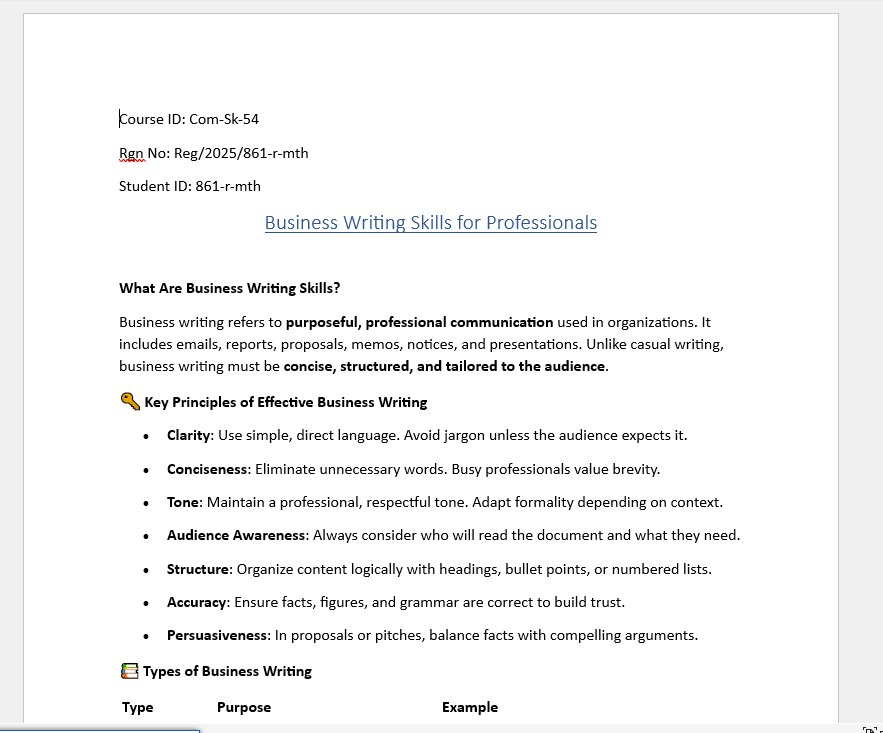
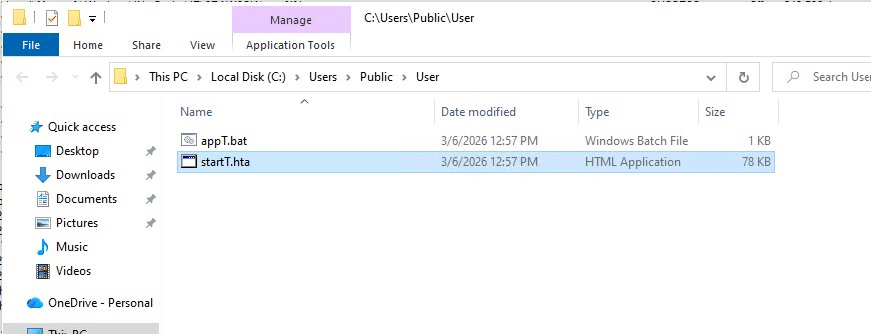
Il collegamento recupera da docsportal[.]in un file HTA offuscato, eseguito attraverso mshta.exe. Il primo stager incorpora ne4snapk.dll, dal quale vengono estratti un batch per la persistenza, un secondo HTA e un documento esca. Una chiave Run del registro richiama poi appT.bat a ogni accesso, mentre il batch avvia silenziosamente startT.hta. La sequenza ripropone una firma tecnica già emersa nell’Operazione XENOFISCAL contro il Ministero delle Finanze afghano, dove SideCopy aveva combinato LNK, mshta, HTA e caricamento in memoria per distribuire XenoRAT. Il punto operativo è proprio questo: mshta.exe non rappresenta soltanto un downloader, ma diventa il contenitore dentro il quale la catena viene fatta avanzare sfruttando componenti legittimi del sistema.
Leggi anche: SideCopy dal phishing al Ministero della Difesa indiano con Action RAT
BinaryFormatter trasforma lo stager in un caricatore fileless
Il secondo HTA ricostruisce in memoria un payload XAML composto da più elementi, applicando diversi livelli di decodifica prima di utilizzare System.Runtime.Serialization.Formatters.Binary.BinaryFormatter. Trellix descrive l’operazione come una catena di deserializzazione che porta alla ricostruzione dell’oggetto malevolo direttamente nello spazio di memoria del processo.
Il ricorso a BinaryFormatter è significativo perché Microsoft considera da anni questo meccanismo intrinsecamente insicuro. Nella documentazione ufficiale sui rischi della deserializzazione l’azienda afferma che BinaryFormatter non può essere reso sicuro e ne ha progressivamente eliminato l’implementazione dalle versioni più recenti di .NET. SideCopy sfrutta però precisamente la capacità di ricostruire oggetti complessi a runtime per trasformare dati codificati in codice eseguibile.
Dopo la deserializzazione, System.Reflection.Assembly.Load carica Ioluegnt.dll direttamente nella memoria di mshta.exe; Activator.CreateInstance inizializza la classe malevola e viene quindi richiamato il metodo necessario ad avviare il RAT. Il payload finale identificato da Trellix è ReverseRAT. Nessun eseguibile finale deve quindi essere necessariamente scritto come normale file sul disco, aumentando il peso della telemetria comportamentale rispetto alla semplice scansione statica. La scelta conferma una continuità con la precedente evoluzione di SideCopy dalle HTA ai pacchetti MSI: il gruppo cambia delivery e loader, ma mantiene una preferenza evidente per strumenti nativi, script e caricamento riflessivo.
ReverseRAT porta sorveglianza, furto di password e shell remota
Una volta attivo, ReverseRAT permette agli operatori di raccogliere informazioni sul sistema, enumerare software e unità, catturare schermate, manipolare file e directory, leggere clipboard, rubare password, avviare programmi ed eseguire comandi attraverso una shell remota. La persistenza può essere ulteriormente modificata tramite operazioni sul registro. Trellix associa il comando e controllo al dominio dns[.]educationportals[.]biz, risolto sull’indirizzo 45[.]61[.]157[.]22, con comunicazioni sulla porta 5863. Il traffico utilizza AES, ma la chiave crittografica individuata all’interno del malware consente agli analisti di ricostruire le comunicazioni. Questo riduce il valore della cifratura come barriera investigativa una volta ottenuto il campione. L’operazione non mostra quindi una ricerca della sofisticazione fine a se stessa. SideCopy concentra gli investimenti sulla catena che precede il RAT: inganno iniziale, LOLBin, persistenza, offuscamento, deserializzazione e memoria. Una volta ottenuta l’esecuzione, le funzioni richieste restano quelle classiche dello spionaggio remoto.
Il passaggio verso le università amplia la superficie di intelligence
Trellix sottolinea che SideCopy, storicamente concentrato su funzionari governativi e personale di alto livello, ha iniziato a includere istituzioni accademiche nella propria superficie di targeting. Non significa che gli obiettivi governativi siano stati abbandonati. Indica piuttosto un allargamento del perimetro nel quale informazioni scientifiche, relazioni istituzionali, ricerca e contatti personali possono avere valore di intelligence. La continuità con attività attribuite al più ampio ecosistema pakistano emerge anche sul piano tecnico. Le operazioni contro India e Afghanistan hanno ripetutamente combinato phishing altamente contestualizzato, infrastrutture apparentemente legittime, RAT modulari e tecniche living-off-the-land. La recente campagna PatchCord e SheetCord contro telecomunicazioni afghane e infrastrutture regionali mostra quanto questo spazio operativo resti dinamico e come gruppi collegati al Pakistan continuino a sperimentare metodi differenti per persistenza e comando e controllo. Per i difensori, l’indicatore più importante diventa quindi la catena comportamentale: LNK che richiama risorse remote, mshta.exe con connessioni di rete, creazione di BAT in directory pubbliche, modifiche alle Run Keys e assembly .NET caricati dentro processi anomali.
Continua con:
- APT36 usa GoGitter e GitHub come infrastruttura C2 contro il governo indiano
- PatchCord e SheetCord colpiscono telecom afghane e infrastrutture dell’Asia meridionale
Il vero vantaggio di SideCopy è la continuità delle tecniche
La nuova campagna non introduce una rivoluzione nel toolkit di SideCopy. Mostra qualcosa di più utile per comprendere il gruppo: la capacità di riutilizzare tecniche consolidate modificandone continuamente la composizione. LNK e HTA restano familiari, mshta continua a offrire un ponte verso l’esecuzione, il registro garantisce persistenza e .NET permette di spostare il payload dalla superficie del filesystem alla memoria. Per questo bloccare soltanto hash, domini o singoli RAT offre una protezione temporanea. I controlli più efficaci devono concentrarsi sull’uso anomalo di mshta.exe, sugli allegati LNK provenienti dalla posta, sulle modifiche alle chiavi di avvio automatico e sui processi legittimi che caricano assembly non attesi o aprono connessioni verso porte insolite. SideCopy continua a cambiare gli strumenti senza cambiare il principio dell’attacco: far eseguire a Windows quanto più lavoro possibile al posto del malware.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.