🛡️ Executive Summary
- ClosedQuorum è un malware Windows scritto in Go che consulta Gemini, DeepSeek, Qwen e Mistral per decidere autonomamente quale azione eseguire dopo la compromissione.
- I modelli non inventano liberamente l’attacco: votano all’interno di un insieme ristretto di capacità già implementate, tra furto credenziali, injection e persistenza.
- Cisco Talos non ha confermato deployment reali in the wild: il valore del campione è soprattutto architetturale, perché sposta una parte del C2 dall’operatore umano a un quorum di LLM.
ClosedQuorum non è il primo malware a usare l’intelligenza artificiale, ma rappresenta un salto più interessante: invece di usare un modello per generare codice o testo, delega agli LLM una parte della decisione tattica dopo la compromissione. Il campione Windows analizzato da Cisco Talos interroga in sequenza Google Gemini, DeepSeek, Qwen e Mistral, raccoglie le loro risposte e seleziona l’azione successiva attraverso un sistema di voto. L’operatore umano non deve quindi impartire continuamente nuovi comandi. Il limite è altrettanto importante: l’AI non dispone di libertà operativa generale, perché può scegliere soltanto tra moduli già predisposti dal malware. Talos non ha inoltre confermato infezioni reali, elemento che impedisce di presentare ClosedQuorum come una campagna già attiva.
Cosa leggere
Il C2 non invia ordini: invia il contesto ai modelli
L’elemento distintivo di ClosedQuorum è il modo in cui modifica il normale rapporto tra malware e command-and-control. In un impianto tradizionale il malware raccoglie informazioni sull’host e attende istruzioni dall’operatore o da un server C2. ClosedQuorum inserisce invece nel mezzo un livello decisionale basato su LLM: dopo la ricognizione del sistema compromesso, i dati rilevanti vengono presentati ai modelli e ciascuno deve scegliere l’azione che ritiene più adatta tra quelle consentite. Talos descrive il sistema come un quorum chiuso. I quattro modelli vengono interrogati separatamente e i risultati vengono conteggiati; in caso di parità, DeepSeek ha la precedenza, seguito da Qwen, Mistral e Gemini. Il system prompt estratto dal binario ordina ai modelli di selezionare esclusivamente decisioni eseguibili. È proprio questo dettaglio a evitare interpretazioni eccessive: l’intelligenza artificiale decide quale modulo attivare, non progetta liberamente una nuova catena di attacco.
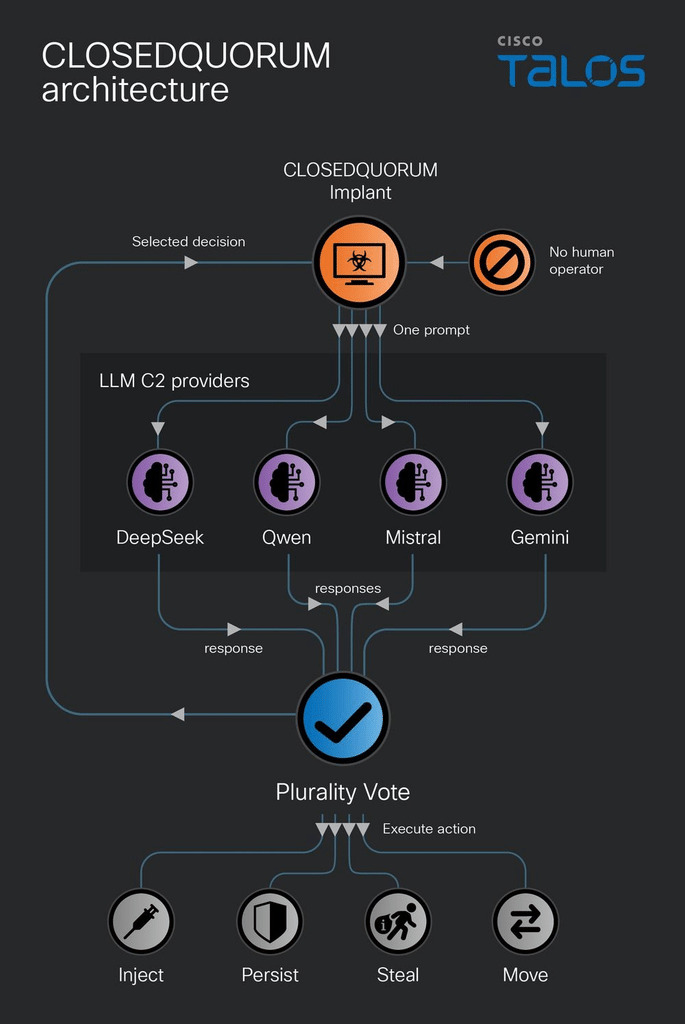
Il cambiamento resta però rilevante perché elimina una fase di interazione umana. Un operatore non deve osservare manualmente ogni host, interpretarne lo stato e decidere se procedere con credential theft, persistence o injection. Questa parte del lavoro può essere eseguita continuamente e in parallelo, trasformando il vantaggio dell’AI da semplice velocità di generazione a displacement del lavoro operativo. La stessa direzione era già emersa quando agenti AI avevano iniziato ad automatizzare campagne offensive e raccolta di credenziali, ma ClosedQuorum porta il modello direttamente dentro la logica decisionale del malware.
Leggi anche: GPT-6 Astra trova zero-day ma OpenAI affronta outage e una falla cross-account in ChatGPT
Steal, inject e persist sono moduli già pronti, non capacità inventate dal modello
Le azioni disponibili mostrano bene il livello reale di autonomia. La funzione steal esegue contemporaneamente il dump delle credenziali Windows da LSASS, il furto delle password salvate in Chrome, Edge e Firefox e l’estrazione di dati relativi a wallet di criptovalute come MetaMask, Exodus ed Ethereum. La funzione inject genera shellcode e utilizza tecniche come process hollowing o Early Bird APC injection, mentre persist attiva il modulo di persistenza già incluso nel malware.
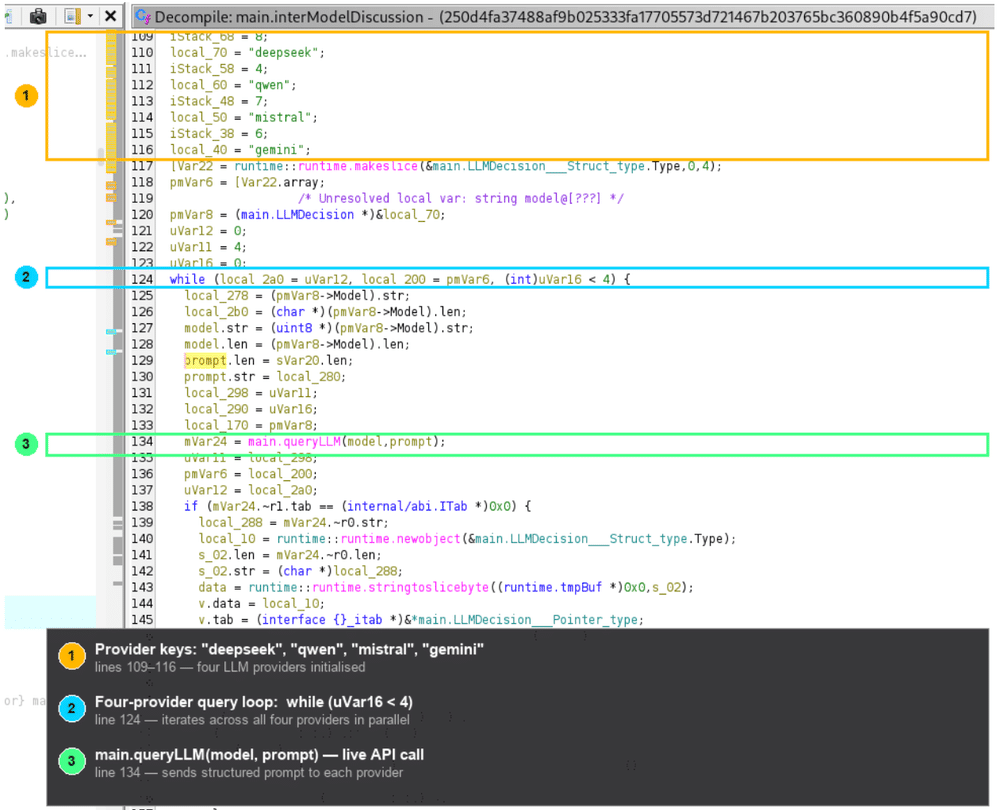
Nel codice compare anche una decisione move, teoricamente destinata al lateral movement, ma la build analizzata da Talos non contiene un handler capace di eseguirla. Il dettaglio è importante perché mostra i confini pratici del sistema: il modello può votare per un’azione che l’architettura considera valida, ma se il modulo non esiste il malware non acquisisce magicamente quella capacità. Questa distinzione separa ClosedQuorum dalla narrativa più spettacolare del “malware che pensa da solo”. L’LLM viene usato come motore di scelta all’interno di un decision space ristretto, concetto molto più vicino a un controller agentico che a un sistema offensivo general-purpose. Il valore per un attaccante sta nella capacità di ridurre micro-decisioni ripetitive, non nell’eliminare completamente progettazione, sviluppo, distribuzione e manutenzione dell’operazione.
Discord raccoglie i dati e le API esterne diventano parte dell’infrastruttura criminale
Una volta completata l’azione, ClosedQuorum invia i risultati all’operatore attraverso Discord webhook. Talos ritiene che ogni build possa essere personalizzata con webhook e API key specifiche inserite in fase di compilazione. I dati esfiltrati vengono cifrati con AES-256-GCM e una chiave giornaliera derivata dal timestamp del messaggio. La scelta architetturale crea però anche nuove dipendenze. Il malware deve raggiungere provider esterni come DeepSeek, OpenRouter, Mistral o Gemini e dipende da API funzionanti, rate limit, output correttamente formattati e credenziali valide. Un’interruzione del servizio o una risposta non conforme può quindi bloccare la decisione successiva. Talos sottolinea proprio questo limite: l’autonomia riduce la dipendenza dall’operatore umano, ma aumenta la dipendenza da infrastrutture AI di terze parti. È un compromesso simile a quello che emerge più in generale negli agenti AI: più il sistema diventa autonomo, più modello, tool, API, connettori e servizi esterni entrano nella superficie operativa. L’analisi su GPT-6 Astra e sui rischi di osservabilità degli agenti aveva già mostrato come il problema non fosse soltanto la capacità del modello, ma l’intera infrastruttura che gli permette di agire.
Talos non ha prove di infezioni reali e il campione contiene credenziali placeholder
L’aspetto più importante sul piano giornalistico è ciò che non è stato dimostrato. Cisco Talos dichiara esplicitamente di non avere conferma di deployment in the wild. Il binario analizzato contiene API credential placeholder e un Discord webhook dummy, anche se gli artefatti tecnici hanno permesso ai ricercatori di collegare lo sviluppatore a post su forum criminali legati al carding risalenti al 2025. Questo rende ClosedQuorum plausibilmente qualcosa tra prototipo operativo, prodotto criminale personalizzabile ed esperimento avanzato, ma non autorizza a descriverlo come malware già diffuso su larga scala. Talos stesso lo considera soprattutto un riferimento utile per capire come potrebbe evolvere il malware AI-integrated. La scoperta è avvenuta attraverso CAIRN, Cognitive Artifact Intelligence Research Network, toolkit open source sviluppato da Talos per individuare e classificare malware che incorporano componenti AI. Durante lo sviluppo dello strumento i ricercatori hanno identificato diversi campioni con pattern simili, segnale che l’integrazione tra malware e modelli sta diventando abbastanza frequente da richiedere strumenti specifici di hunting.
La detection deve cercare la combinazione tra API AI e comportamento post-exploitation
Per i difensori, bloccare semplicemente i domini dei provider AI avrebbe poco valore. Gemini, DeepSeek, Mistral, OpenRouter o Discord possono essere usati legittimamente da applicazioni aziendali. Il segnale diventa invece interessante quando più servizi AI vengono contattati dallo stesso processo che contemporaneamente tenta accesso a LSASS, injection in processi sospesi o persistenza WMI. È questa la strategia comportamentale suggerita da Talos. Il punto operativo è quindi correlare eventi che, presi singolarmente, possono sembrare normali. Traffico verso API AI, accesso a browser profile, credential dumping, process hollowing e webhook Discord assumono un valore molto diverso quando compaiono nella stessa sequenza temporale. In termini di EDR e SIEM, l’indicatore utile non è il dominio ma la relazione tra rete, processi, credenziali e persistenza.
Continua con:
Google osserva agenti AI che automatizzano campagne offensive e raccolgono migliaia di credenziali
Sec-Gemini v1 porta i modelli AI dentro l’analisi della sicurezza informatica
ClosedQuorum non inventa l’attacco, automatizza la decisione che prima spettava all’operatore
Il vero salto di ClosedQuorum non è quindi la comparsa di un malware “cosciente”, ma l’automazione della scelta tattica dentro una fase concreta della kill chain. L’attaccante continua a costruire il malware, definirne i moduli, fornire le API key e distribuire il payload. Dopo l’infezione, però, la necessità di controllare continuamente ogni host può essere ridotta perché il quorum di modelli decide quale capacità già disponibile eseguire. È questo il cambiamento architetturale indicato da Talos: spostare progressivamente parti dell’attacco dall’essere human-operated all’essere machine-operated. Oggi il decision space è piccolo e rigido; domani potrebbe includere più moduli, strumenti esterni, movimento laterale reale e cicli di verifica del risultato. Per questo ClosedQuorum va osservato con attenzione senza trasformarlo in fantascienza. Non esistono prove pubbliche di una campagna reale e il campione analizzato presenta ancora limiti evidenti. Ma dimostra che l’AI può entrare nel malware non soltanto come generatore di codice o assistente dell’attaccante: può diventare il livello che osserva l’host compromesso, vota e decide quale azione eseguire dopo. Ed è proprio questo passaggio dal supporto alla decisione autonoma a rendere il caso tecnicamente rilevante.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.