🛡️ Executive Summary
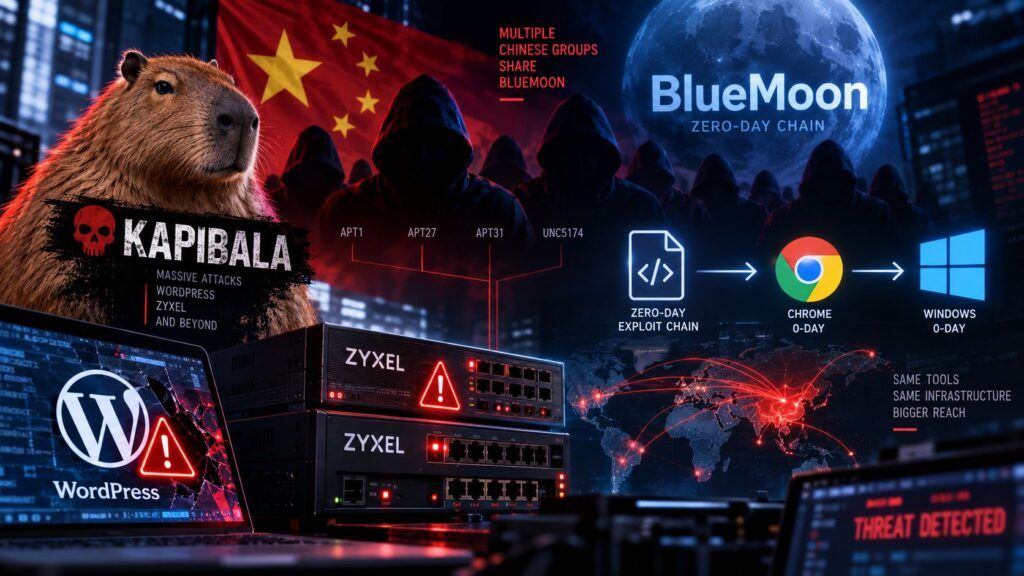
- Kapibala, attore di lingua cinese collegato con media confidenza all’attività Red Heron, ha sfruttato vulnerabilità in WordPress, Zyxel e numerose altre tecnologie per sottrarre dati governativi e configurazioni di rete.
- La campagna ha coinvolto 996 switch Zyxel GS1900 in 48 Paesi e una compromissione WordPress ha esposto 18.566 record di un’organizzazione governativa occidentale.
- Parallelamente diversi cluster di spionaggio, in maggioranza collegati alla Cina, hanno adottato BlueMoon, exploit kit che concatena due vulnerabilità Chrome e una Windows per ottenere code execution prima dell’installazione dei payload.
Due campagne emerse a settembre 2026 mostrano quanto l’ecosistema cinese dello spionaggio digitale riesca a operare contemporaneamente ai due estremi della catena offensiva. Da una parte Kapibala sfrutta vulnerabilità note e superfici esposte in WordPress, switch Zyxel, Ubiquiti, Gitea e altre piattaforme, trasformando la quantità di sistemi vulnerabili in accesso a dati governativi e infrastrutture. Dall’altra gruppi differenti hanno utilizzato quasi contemporaneamente BlueMoon, una catena di exploit Chrome e Windows capace di aggirare sandbox e privilegi prima che le patch raggiungessero tutti gli utenti. Non sono la stessa operazione né necessariamente la stessa struttura, ma insieme descrivono un modello nel quale exploitation opportunistica e capacità zero-day selettiva convivono invece di sostituirsi.
Cosa leggere
Kapibala attacca tutto ciò che espone una superficie utile
GreyNoise attribuisce a un attore di lingua cinese denominato Kapibala, ritenuto con media confidenza coincidente o collegato a Red Heron, una sequenza di intrusioni iniziata almeno nella prima metà del 2026. La caratteristica più importante non è una singola vulnerabilità, ma la varietà dello stack preso di mira: WordPress, Zyxel GS1900, Ubiquiti UniFi OS, Gitea, PAN-OS GlobalProtect, FlowiseAI, Nuclio, Proxmox e altri prodotti sono entrati progressivamente nel toolkit dell’operatore.
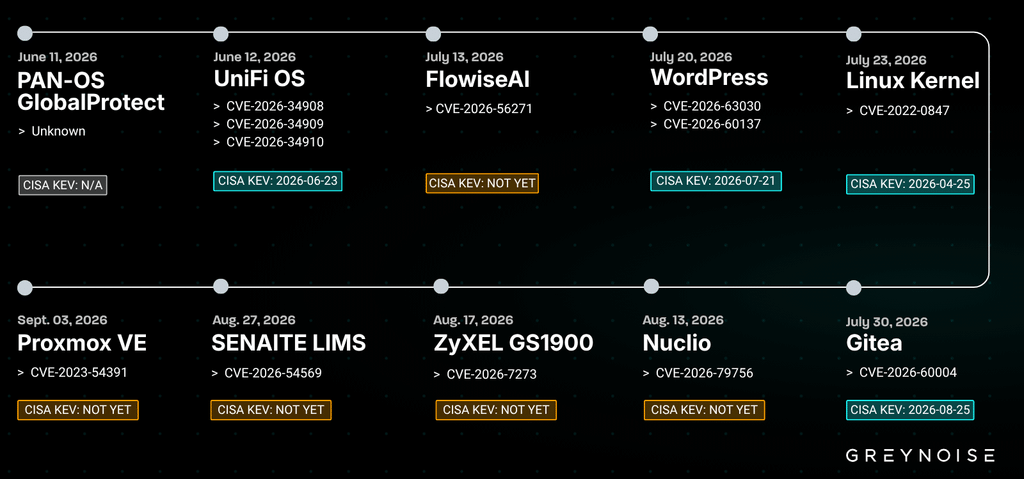
Il caso più grave documentato riguarda un’organizzazione governativa occidentale. Attraverso una catena di vulnerabilità WordPress, l’attore avrebbe sottratto 18.566 record comprendenti informazioni personali, account legati a forze dell’ordine e amministrazioni e password conservate in chiaro. GreyNoise colloca inoltre compromissioni WordPress in almeno 49 organizzazioni distribuite in 29 Paesi. Il dato è importante perché mostra che WordPress non viene trattato soltanto come sito da defacciare: il CMS diventa il percorso verso database e sistemi informativi che possono contenere materiale di intelligence.
Leggi anche: Chrome 153 corregge CVE-2026-87491 già sfruttata negli attacchi
Zyxel mostra il valore dello spionaggio sui dispositivi edge
Dal 17 agosto circa Kapibala ha spostato parte dell’attività sui Zyxel GS1900 Smart Managed Switch, sfruttando CVE-2026-7273. GreyNoise ha censito 996 dispositivi compromessi in 48 Paesi, dai quali sono state raccolte configurazioni, informazioni di rete e credenziali amministrative. Un elemento particolarmente critico è che 564 dei 996 apparati utilizzavano ancora la password di default. L’Italia compare tra i Paesi maggiormente interessati con 133 dispositivi, dietro nessun altro mercato nel conteggio riportato dalla ricerca; seguono Stati Uniti con 129 e Taiwan con 123. CVE-2026-7273 è stata successivamente inserita nel catalogo KEV di CISA, trasformando una vulnerabilità di apparati di rete apparentemente periferici in una priorità operativa. Questa parte della campagna fotografa bene l’evoluzione già osservata nelle operazioni cinesi contro telecomunicazioni e apparati edge: la compromissione di infrastrutture di rete permette di ottenere persistenza e visibilità senza dover attaccare continuamente gli endpoint. Switch, VPN e gateway amministrativi diventano quindi obiettivi di intelligence, non semplicemente dispositivi da aggiungere a una botnet.
BlueMoon porta tre exploit dentro una sola visita web
La seconda direttrice è molto più selettiva. BlueMoon concatena CVE-2026-85046 e CVE-2026-87491 in Google Chrome con CVE-2026-85880 in Windows ALPC. Il primo passaggio fornisce accesso read/write nel contesto V8; il secondo permette di uscire dalla sandbox del browser; il terzo eleva i privilegi e consente di eseguire codice attraverso il processo Chrome con autorità superiori.
Volexity ha osservato UTA0560 usare la catena il 1° settembre 2026 contro organizzazioni non governative. Il phishing indirizzava inizialmente la vittima verso un sito universitario statunitense vulnerabile a reflected XSS, sfruttato come trampolino verso l’infrastruttura dell’attore. Il payload finale, GRIMWEDGE, offre reconnaissance, gestione di file e processi, esecuzione di comandi e installazione di ulteriori componenti.
Pochi giorni dopo sono emerse campagne attribuite ad altri operatori cinesi. Volexity ha identificato anche UTA0565, che tra il 3 e il 4 settembre ha impiegato la stessa catena attraverso siti falsi contro entità governative asiatiche. Proofpoint ha invece osservato BlueMoon comparire in almeno quattro cluster di spionaggio nell’arco di pochi giorni, compreso APT31/Violet Typhoon, insieme a gruppi denominati UNK_LateNight, UNK_DoubleCheck e UNK_QuietRacket.
La condivisione rapida di BlueMoon è il dato più anomalo
Una catena Chrome completa, con sandbox escape e privilege escalation Windows, è tradizionalmente una capacità costosa e rara. Per questo la diffusione quasi contemporanea di BlueMoon tra operatori separati è più importante del singolo exploit. Proofpoint osserva che diversi cluster hanno ricevuto o sviluppato varianti dello stesso kit in una finestra temporale estremamente breve. Le implementazioni cambiano landing page, offuscamento e payload, ma il nucleo della catena resta praticamente identico. La società lascia aperte diverse spiegazioni: un fornitore comune, una capability condivisa o un accesso più semplice allo sviluppo degli exploit. Non è quindi corretto trasformare automaticamente BlueMoon nella prova di un unico comando centrale cinese. È invece documentato che più operatori con nexus cinese hanno avuto accesso ravvicinato nel tempo alla stessa capacità offensiva avanzata. Il fenomeno segue l’evoluzione di Silk Typhoon, già passata da Exchange allo sfruttamento di zero-day e tool offensivi per operazioni di spionaggio più ampie.
Patchare Chrome chiude l’ingresso ma non cancella ciò che è già entrato
CISA ha inserito CVE-2026-85046, CVE-2026-85880 e CVE-2026-87491 nel Known Exploited Vulnerabilities Catalog. Google e Microsoft hanno distribuito le relative correzioni, ma nel caso BlueMoon aggiornare browser e sistema operativo impedisce la ripetizione della catena: non elimina estensioni malevole, scheduled task o backdoor installate durante una compromissione precedente. Proofpoint ha indicato artefatti specifici da ricercare, comprese directory come C:\Users\Public\stomp_ext, file ChromeUpdate.exe e task pianificati associati alle diverse campagne. La risposta deve quindi combinare patching e hunting. Lo stesso vale per Kapibala: aggiornare WordPress o uno switch Zyxel non spiega automaticamente se database, configurazioni e credenziali siano già stati sottratti.
Continua con:
Salt Typhoon, chi è il gruppo cinese nel mirino delle infrastrutture occidentali
Silk Typhoon evolve da Hafnium verso zero-day e spionaggio globale
Lo spionaggio cinese non deve scegliere tra zero-day e vulnerabilità vecchie
Le due campagne mostrano soprattutto perché sia sbagliato misurare la sofisticazione di un avversario contando soltanto gli zero-day. Kapibala ottiene risultati strategici usando anche vulnerabilità note, configurazioni deboli e password predefinite; BlueMoon investe invece in una catena browser-sistema operativo capace di compromettere bersagli selezionati con pochissima interazione. Sono economie dell’attacco differenti. La prima sfrutta la quantità: migliaia di dispositivi e applicazioni esposte rendono conveniente automatizzare discovery, exploit ed esfiltrazione. La seconda sfrutta la qualità: una catena Chrome-Windows permette di raggiungere target che difficilmente lascerebbero aperto un pannello WordPress vulnerabile. Il risultato operativo converge però nello stesso punto. L’attaccante cinese può scegliere il percorso più economico disponibile senza rinunciare a capacità avanzate quando il bersaglio lo richiede. Per i difensori significa che il perimetro non può essere protetto soltanto inseguendo l’ultima zero-day: firmware dimenticati, CMS esposti, password di default e browser non aggiornati restano tutti parte della stessa superficie di intelligence.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.