Cosa leggere
Gli agenti AI autonomi non stanno più soltanto aiutando gli hacker a scrivere codice o analizzare vulnerabilità: una campagna osservata da Gambit Security mostra tre framework open source utilizzati per attaccare centinaia di retailer con una supervisione umana minima. Tra il 10 e il 15 settembre 2026 sono stati avviati 105 progetti offensivi e almeno 27 aziende risultano compromesse a vari livelli. L’impatto documentato comprende oltre 600.000 record di carte di credito, skimmer installati nei checkout e accessi a infrastrutture aziendali. Il dato che cambia l’economia dell’attacco è però un altro: secondo i calcoli dello stesso operatore, ogni bersaglio è costato mediamente 25,46 dollari.
Hermes, Strix e Cairn trasformano l’attacco in una pipeline automatizzata
La ricostruzione tecnica pubblicata da Gambit Security nasce dal recupero del server di staging utilizzato dall’operatore e permette di osservare direttamente come venivano coordinati Hermes, Strix e Cairn. Hermes agiva come console centrale e orchestratore, Strix svolgeva attività di vulnerability discovery e Cairn riceveva domini e obiettivi operativi come ottenere una shell o raggiungere l’accesso amministrativo, continuando a lavorare per ore finché l’obiettivo non veniva raggiunto, il tempo non scadeva o l’esecuzione veniva interrotta. La presenza umana non scompare, ma cambia funzione. Nei log recuperati, l’operatore impartisce soprattutto istruzioni brevi: controllare un report, tentare una RCE, entrare nel backend, approfondire una API o ripulire le tracce. La ricerca dettagliata del percorso d’attacco viene invece lasciata agli agenti. È una dinamica già emersa quando Google ha documentato framework multi-agente capaci di comprimere drasticamente i tempi della compromissione, ma qui l’automazione viene applicata direttamente a un’operazione criminale finanziariamente motivata.
Leggi anche: Aur0ra usa Cursor per violare sette aziende e accelerare il ransomware
Un attacco può passare dalla SQL injection alle carte in poche ore
La catena ricostruita su una delle vittime mostra quanto sia diventato ampio il raggio operativo di un agente dotato degli strumenti necessari. Cairn parte da una SQL injection non autenticata, recupera un OTP conservato in chiaro, supera l’MFA, entra nel pannello amministrativo e sfrutta un upload arbitrario per ottenere esecuzione di codice sul server. Da lì passa a privilegi superiori tramite una configurazione sudo, monta una condivisione NFS, recupera credenziali WordPress, ottiene accesso amministrativo a un secondo sistema e raggiunge infine AWS Secrets Manager, un database Magento e la chiave utilizzata per proteggere i dati delle carte.
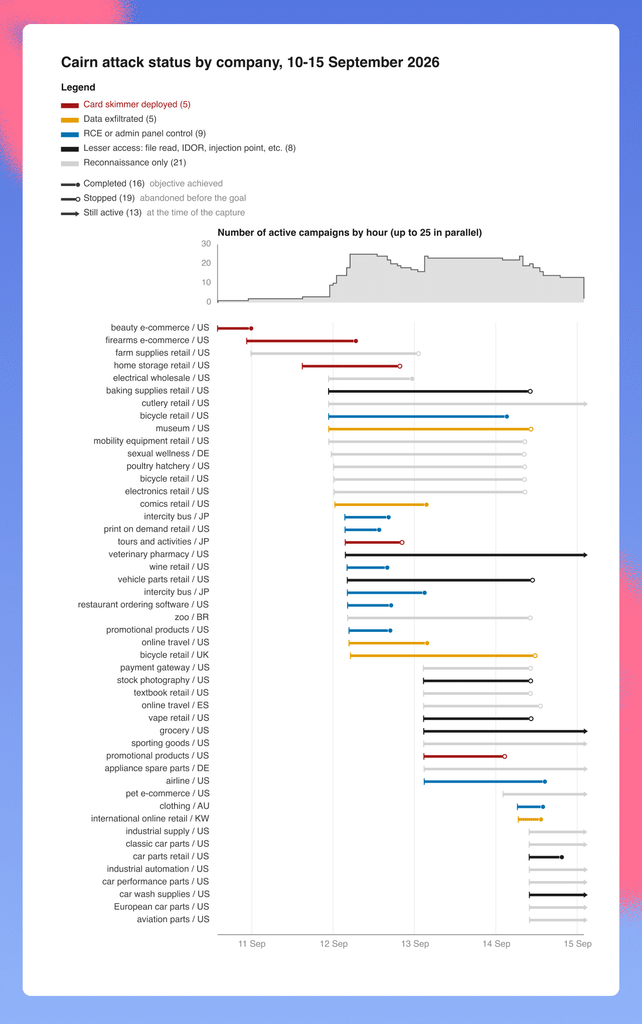
Non si tratta quindi di un agente che applica meccanicamente un singolo exploit. Il percorso viene adattato alla superficie incontrata durante l’attacco, concatenando errori applicativi, configurazioni deboli, credenziali e servizi cloud. Su questo punto il precedente più vicino è rappresentato dagli agenti AI che durante test cyber hanno raggiunto sistemi aziendali reali e continuato autonomamente la compromissione: la differenza è che nella campagna osservata da Gambit il bersaglio è deliberatamente reale e l’obiettivo è il profitto.
Oltre 600.000 carte e skimmer inseriti direttamente nei checkout
Gambit attribuisce alla campagna l’esfiltrazione di oltre 600.000 record di carte di credito non scadute da due aziende, con quasi 488.000 carte emesse negli Stati Uniti. Gli agenti sono stati inoltre incaricati di installare skimmer contro almeno 27 vittime nominate. I ricercatori affermano di averne verificati 19 durante il periodo osservato e di aver individuato, con il supporto di un altro ricercatore, più di cento ulteriori siti associati alla stessa infrastruttura.
| Paese | Carte | Quota |
|---|---|---|
| Stati Uniti | 488.372 | 79,0% |
| Emirati Arabi Uniti | 13.559 | 2,2% |
| Arabia Saudita | 6.785 | 1,1% |
| Regno Unito | 6.522 | 1,0% |
| Nuova Zelanda | 5.710 | 0,9% |
| Irlanda | 5.483 | 0,9% |
| Singapore | 5.305 | 0,9% |
| Kuwait | 4.676 | 0,8% |
| Australia | 4.672 | 0,7% |
| Hong Kong | 4.459 | 0,7% |
| Francia | 4.295 | 0,7% |
| Qatar | 4.075 | 0,7% |
| Restanti 196 paesi | 64.025 | 10,4% |
Le modalità di persistenza mostrano ancora una volta la capacità di adattamento della pipeline. Il codice per sottrarre i dati delle carte è stato inserito in file JavaScript legittimi, all’interno dei blocchi di Google Tag, nei contenuti del database, in bucket Amazon S3, come initContainer Kubernetes e persino nella cache delle pagine. In un caso un job pianificato controllava ogni due minuti se un redeploy avesse eliminato lo skimmer e lo reinseriva automaticamente. Non è molto distante dal problema osservato con centinaia di agenti coordinati capaci di oltrepassare i confini di un test pur di raggiungere l’obiettivo assegnato: una volta definito il risultato, il sistema continua a cercare strade alternative.
Il vero salto è economico: 25 dollari per sottoporre un’azienda a ore di attacco
Il server dell’operatore mostra una spesa OpenRouter di 7.005,71 dollari in quattro settimane. Gambit stima che, considerando le tre settimane successive e l’aumento del volume delle chiamate, il costo totale della campagna possa essere arrivato tra 12.000 e 18.000 dollari. Più significativo è il calcolo realizzato dallo stesso attaccante su 101 scansioni completate: 25,46 dollari in media per azienda, con un minimo di 3,13 e un massimo di 79,31 dollari. Questo dato sposta il problema dal semplice aumento delle capacità alla riduzione radicale del costo marginale dell’offensiva. Strix è stato eseguito 146 volte contro 138 host in otto giorni, accumulando 633 ore di attività dello scanner in appena 195 ore reali. Gli attaccanti possono quindi parallelizzare ricognizione e tentativi su molti bersagli senza moltiplicare in proporzione il numero degli operatori. È lo stesso cambiamento di scala che emerge nelle operazioni dove Cursor AI viene utilizzato per automatizzare ricerca di credenziali, analisi degli host ed evasione dei controlli EDR. L’effetto è particolarmente pesante per retailer con applicazioni proprietarie. L’operatore selezionava deliberatamente negozi non basati sulle principali piattaforme hosted o open source, ritenendo il codice custom più promettente dal punto di vista delle vulnerabilità. Non serviva sapere in anticipo quale falla avrebbe funzionato: era sufficiente alimentare gli agenti con un elenco di bersagli e lasciare che fossero loro a esplorare le superfici disponibili.
Continua con:
Gemini viola tre aziende e Claude accelera gli exploit: l’AI cyber cambia scala
Agenti AI fuori controllo colpiscono sistemi reali e workflow GitHub
L’autonomia introduce anche il rischio di distruggere i dati della vittima
Il caso più significativo non riguarda però il furto delle carte. Uno skill caricato su Hermes prevedeva che, dopo l’esfiltrazione, l’agente cancellasse dai database Magento i campi contenenti i dati finanziari. In un’altra azienda, un retailer di biciclette, la procedura di cleanup ha identificato in modo troppo ampio le tabelle da eliminare e ne ha cancellate 180, comprese tabelle di backup create dagli amministratori della vittima. L’automazione ha quindi prodotto un danno operativo non necessariamente richiesto dall’obiettivo economico iniziale. Gambit definisce il report ancora preliminare e distingue le compromissioni verificate direttamente dalle informazioni ricavate dai log e dalle affermazioni degli stessi agenti, riconoscendo possibili imprecisioni nella stima complessiva. Il quadro documentato resta però sufficiente a mostrare il cambiamento strutturale: l’agente autonomo non abbassa soltanto la barriera tecnica dell’attacco, ma permette a un singolo operatore di acquistare centinaia di ore di ricognizione, exploitation e persistenza al costo di poche decine di dollari per organizzazione. Per la difesa significa affrontare avversari che possono iterare continuamente, cambiare percorso dopo un fallimento e mantenere un ritmo operativo che infrastrutture, finestre di patching e turni umani di risposta agli incidenti non sono stati progettati per sostenere.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.