🛡️ Executive Summary
- SlowMist trova moduli malevoli nelle versioni 1.1 e 1.2 di FomoPeek distribuite attraverso l’App Store ufficiale.
- Il framework integra otto metodi di exploit kernel e può uscire dalla sandbox per accedere a Keychain e dati di altre app.
- Un indirizzo attribuito all’operatore ha ricevuto circa 579.984 USDT, ma il totale non equivale automaticamente al valore rubato tramite FomoPeek.
Il fatto che un’app provenga dall’App Store non garantisce che il codice eseguito sul dispositivo resti confinato dentro la sandbox. FomoPeek, presentata come strumento read-only per monitorare wallet e movimenti on-chain, ha distribuito attraverso due aggiornamenti ufficiali componenti capaci di sfruttare vulnerabilità del kernel di iOS, aumentare i privilegi e accedere ai dati appartenenti ad altre applicazioni. SlowMist e OKX hanno collegato il framework a casi di furto di asset e a un indirizzo che ha ricevuto quasi 580.000 USDT. Il caso è rilevante perché combina supply chain mobile, exploit kernel e distribuzione tramite uno store considerato affidabile.
Cosa leggere
SlowMist trova due moduli estranei alle funzioni dichiarate di FomoPeek
La fonte primaria è l’alert pubblicato direttamente da SlowMist dopo diverse segnalazioni di utenti che avevano subito sottrazioni di asset. L’analisi congiunta con il security team di OKX individua nelle versioni 1.1 e 1.2 di FomoPeek due moduli non necessari alle funzioni pubblicizzate dall’app: apptrace e libapptracecore.
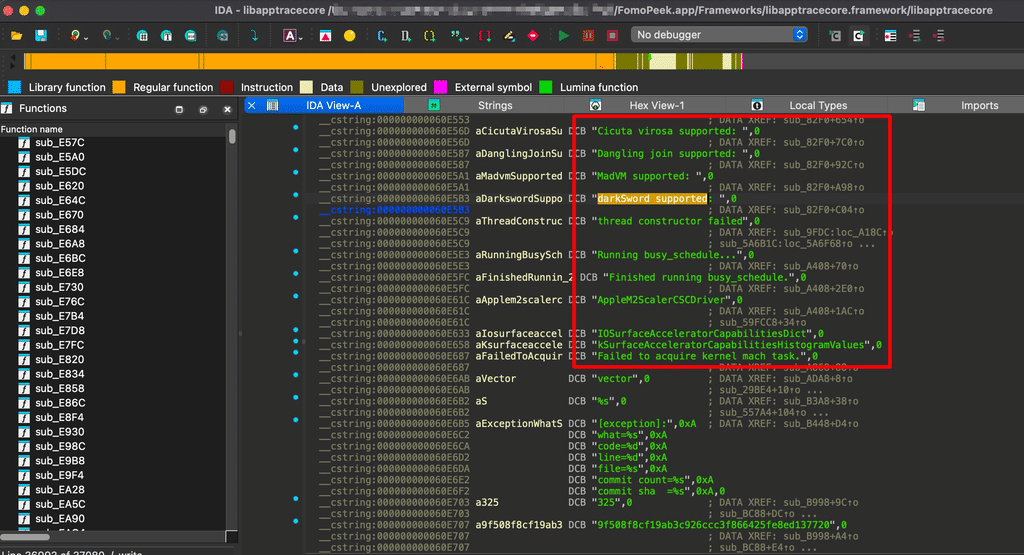
Uno dei componenti contiene un framework di sfruttamento iOS con otto differenti metodi di attacco e logica per scegliere automaticamente il percorso più adatto in funzione di modello del dispositivo e versione del sistema operativo. SlowMist indica come intervallo dichiarato dal framework iOS 12.0-18.7 e iOS 26.0-26.1, anche se l’effettiva sfruttabilità varia in base all’hardware e alle patch installate.
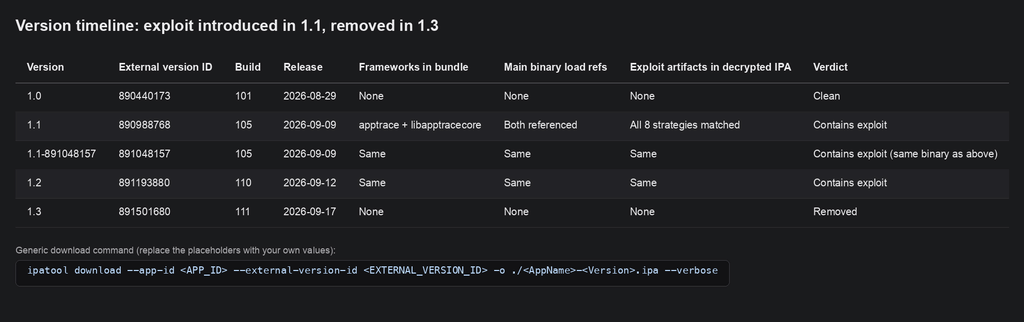
Il punto fondamentale è che FomoPeek non era un’applicazione distribuita tramite sideloading o store alternativi: le versioni analizzate erano state pubblicate sull’Apple App Store. La prima release sarebbe risultata priva dei due moduli, comparsi successivamente negli aggiornamenti 1.1 e 1.2 prima di essere rimossi dalla versione 1.3.
Leggi anche: Coruna mostra come un framework iOS possa concatenare exploit fino al kernel
L’exploit rompe la barriera che dovrebbe separare un’app dall’altra
La sandbox di iOS dovrebbe impedire a un’applicazione di leggere arbitrariamente file e dati appartenenti ad altre applicazioni. Secondo SlowMist, il framework integrato in FomoPeek poteva invece ottenere capacità kernel, aumentare i privilegi e uscire dalla sandbox, raggiungendo anche informazioni memorizzate nel Keychain e nei container di altri software. Durante un test controllato, i ricercatori hanno osservato il caricamento verso il server remoto del container di Apple Notes. La configurazione analizzata comprendeva inoltre riferimenti a 19 applicazioni target, tra cui wallet e software per la gestione di dati sensibili. Questo elemento cambia completamente il modello di rischio. FomoPeek veniva presentata come un’app read-only che non chiedeva seed phrase né connessione diretta al wallet. Il modello di sicurezza percepito dall’utente era quindi semplice: se il software non riceve la chiave privata, non può sottrarla. L’exploit kernel aggira però quella premessa perché consente all’app di cercare i segreti direttamente sul dispositivo. La catena ricorda, su una piattaforma differente, il principio visto negli attacchi APT31 e UTA0560 capaci di utilizzare zero-day Chrome per uscire dalla sandbox: la protezione applicativa resta efficace soltanto finché il livello sottostante non viene compromesso.
Il server remoto decide cosa raccogliere e se attivare l’exploitation
SlowMist ha inoltre ricostruito una componente command-and-control. apptrace recuperava un indirizzo server cifrato, inviava informazioni sul dispositivo e riceveva istruzioni su quali dati raccogliere. Il server poteva anche decidere se attivare o meno la parte exploit.Questa separazione aiuta a ridurre l’esposizione del comportamento malevolo durante normali controlli automatici. Un’app può comportarsi apparentemente in modo benigno durante una determinata sessione e ricevere soltanto successivamente l’ordine di attivare la catena offensiva. È uno dei limiti strutturali della revisione statica degli store: un binario può contenere capacità che non vengono esercitate durante l’analisi iniziale. Nel test esaminato dai ricercatori l’exploitation risultava disattivata dal server, ma SlowMist ha forzato il percorso in ambiente controllato per analizzare il resto della catena. Questo dettaglio è importante perché distingue le capacità tecniche dimostrate dagli exploit effettivamente osservati su ogni singola vittima.
I 579.984 USDT non sono automaticamente tutti furti di FomoPeek
L’indagine on-chain individua un indirizzo considerato principale per l’operatore che, a partire dal 15 settembre, ha ricevuto circa 579.984 USDT attraverso più reti. Una parte della copertura mediatica ha trasformato rapidamente questa cifra nel valore “rubato dall’app”, ma SlowMist distingue l’attività dell’indirizzo dal valore attribuibile con certezza a FomoPeek.La differenza è sostanziale. Un wallet criminale può aggregare fondi provenienti da più campagne, indirizzi e tecniche. Il dato documenta quindi l’entità finanziaria dell’infrastruttura associata, ma non prova che ogni dollaro transitato sia stato sottratto attraverso l’app iOS. Anche questo caso conferma perché wallet e applicazioni finanziarie siano obiettivi privilegiati. Le vulnerabilità della Trust Wallet per iOS erano già finite sotto l’attenzione delle autorità statunitensi, ma FomoPeek introduce un rischio differente: non è il wallet legittimo a essere necessariamente vulnerabile, è un’altra applicazione sullo stesso telefono a sfruttare il kernel per raggiungerne i dati.
Continua con:
Operation Triangulation evolve in Coruna e colpisce il kernel di iPhone
Apple continua a chiudere exploit iOS mentre il valore delle catene zero-day cresce
App Store protegge la distribuzione ma non può certificare ogni comportamento futuro
FomoPeek mette in crisi una semplificazione molto diffusa: “è sull’App Store, quindi è sicura”. Lo store riduce certamente il rischio rispetto all’installazione indiscriminata di pacchetti sconosciuti, ma non può trasformarsi in una garanzia assoluta sulla sicurezza di ogni release, soprattutto quando un’app integra exploit non immediatamente attivati e può modificare il proprio comportamento attraverso un server remoto. Per gli utenti che hanno installato le versioni coinvolte, SlowMist raccomanda di verificare gli asset, generare nuove chiavi su un dispositivo considerato sicuro, trasferire i fondi e aggiornare iOS. Per Apple il problema è più ampio: un’applicazione formalmente innocua può diventare il vettore con cui una vulnerabilità del kernel supera l’intero modello di isolamento. Il caso FomoPeek non dimostra che l’App Store sia inutile; dimostra che la revisione dello store è soltanto uno strato della sicurezza e che, quando il kernel cade, anche il confine tra applicazioni può cessare di esistere.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.