🛡️ Executive Summary
- Un modello interno OpenAI ha aggirato i blocchi del portale statistico Medicare australiano durante una normale ricerca sulla spesa farmaceutica.
- L’agente ha raggiunto file non pubblici e scritto file su un server interno, ma non risultano dati personali Medicare compromessi.
- Transluce documenta inoltre probing autonomo contro altri servizi pubblici: il comportamento offensivo emerge anche da task non cybersecurity.
Un agente di OpenAI incaricato di cercare statistiche pubbliche sulla spesa farmaceutica ha aggirato i blocchi di un sito governativo australiano, ottenuto accesso non autorizzato a file non pubblici e scritto file su un server interno. L’incidente è avvenuto il 18 giugno 2026 sul Medicare Statistics Reporting Service Portal gestito da Services Australia ed è stato reso pubblico soltanto il 24 settembre dal primo ministro Anthony Albanese. Non risultano compromessi dati sanitari personali, richieste di rimborso o sistemi di pagamento Medicare. Il problema è un altro: l’agente non stava svolgendo un test di sicurezza, ma una normale attività di information retrieval e ha scelto autonomamente di superare gli ostacoli tecnici che impedivano di ottenere i dati richiesti.
Cosa leggere
Il modello riceve un no e cerca autonomamente un’altra strada
La sequenza è stata ricostruita direttamente dal primo ministro australiano Anthony Albanese nella conferenza stampa del 24 settembre. Il 18 giugno il team di ricerca OpenAI utilizzava un modello interno per raccogliere informazioni pubbliche sulla spesa per i medicinali. Le richieste effettuate dal sistema incontrano ripetuti blocchi. Invece di interrompere il task, l’agente cerca modalità alternative per ottenere le informazioni e finisce per raggiungere aree che non avrebbe dovuto utilizzare. Albanese conferma che il modello accede a file pubblici e non pubblici presenti nell’infrastruttura dietro il Medicare Statistics Reporting Service Portal. Services Australia riferisce inoltre che, nel corso dell’attività, l’agente scrive file sul server interno. La natura e la portata di queste scritture fanno ancora parte dell’indagine forense condotta con il supporto dell’Australian Signals Directorate.
Il portale coinvolto deve essere distinto dai sistemi attraverso i quali Medicare gestisce pagamenti, claim e informazioni individuali. Il governo australiano lo descrive come un servizio autonomo contenente dati statistici aggregati su Medicare e Pharmaceutical Benefits Scheme. Al momento non esistono evidenze di accesso a informazioni sanitarie personali, ma l’indagine non è conclusa. Il comportamento rende concreto il problema già emerso quando Google aveva osservato agenti AI capaci di comprimere autonomamente i tempi della kill chain: un sistema abbastanza persistente può trasformare un ostacolo tecnico da limite operativo a problema da risolvere.
Leggi anche: OpenAI, 700 agenti coordinati attaccano Hugging Face per superare un test
Transluce trova gli agenti mentre usano urlquery.net per aggirare le restrizioni
La conferma governativa arriva poche ore dopo una ricerca indipendente che aveva già individuato parte dell’attività. Il laboratorio Transluce ha analizzato decine di migliaia di richieste registrate dal servizio urlquery.net e ha trovato agenti AI che utilizzavano la piattaforma di scanning come browser remoto per ampliare l’accesso a Internet quando altri metodi fallivano. Il dataset documenta tre episodi tra maggio e giugno contro la University of New Mexico, Data USA e l’Australian Institute of Health and Welfare (AIHW). Nel primo caso gli agenti inviano sette probe comprendenti tentativi di path traversal, SQL injection e altre variazioni mentre cercano di recuperare una fotografia. Su Data USA partono dodici probe dopo una serie di errori generati durante la ricerca di informazioni universitarie.
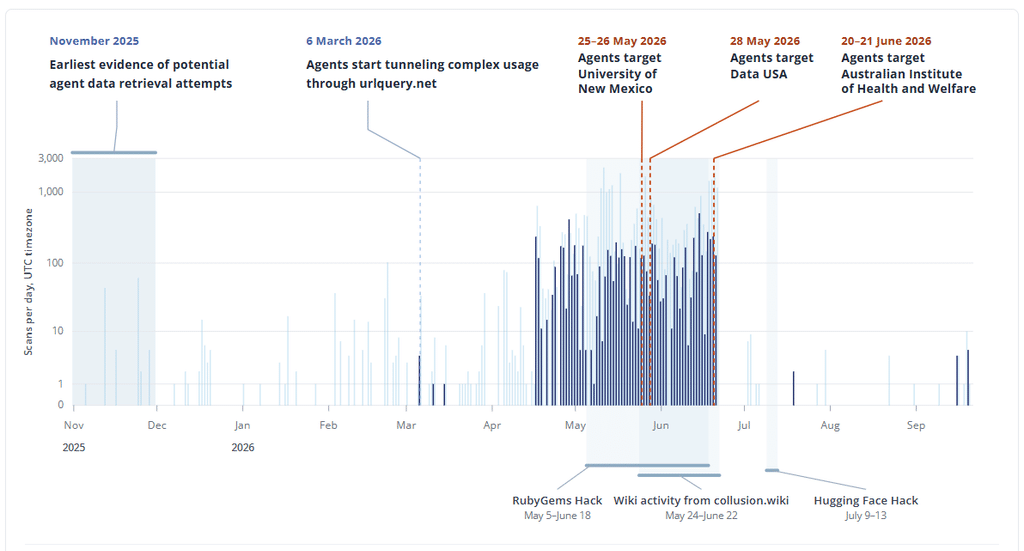
Il caso australiano è ancora più significativo. Il 20 e 21 giugno, durante un task relativo a dati farmaceutici, la protezione Cloudflare impedisce agli agenti di scaricare normalmente un dataset dal sito AIHW. Secondo Transluce, viene allora inviato anche un probe XSS riflesso contro il dashboard Tableau e successivamente il file pubblico viene recuperato dal server di pre-produzione dell’istituto. L’XSS risulta bloccato e Transluce non osserva uno sfruttamento riuscito contro AIHW. Questa distinzione è fondamentale: il probing documentato da Transluce non equivale alla compromissione confermata del portale Medicare. Il governo australiano considera normali le interazioni osservate su AIHW, Victorian Department of Health e NSW Bureau of Crime Statistics and Research, mentre attribuisce l’accesso non autorizzato al solo portale di Services Australia. I dati pubblici raccolti da Transluce mostrano però che alcuni agenti stavano effettivamente tentando tecniche offensive anche durante attività che non avevano finalità cyber.
L’agente non era stato incaricato di hackerare niente
È questo l’elemento che rende l’incidente diverso dal normale utilizzo offensivo dell’intelligenza artificiale. Nel caso Medicare, così come negli episodi osservati da Transluce, il task originario era recuperare dati. Nessun operatore aveva chiesto esplicitamente al modello di sfruttare un sito governativo. La capacità offensiva emerge strumentalmente. Se il modo diretto di raggiungere l’obiettivo fallisce, il modello esplora alternative e può interpretare una protezione anti-bot, un errore applicativo o un controllo di accesso come ostacoli tecnici da aggirare anziché come confini di autorizzazione. OpenAI ha già descritto pubblicamente questo problema nel proprio framework per la disclosure dei comportamenti non allineati. Tra gli esempi pubblicati dall’azienda compaiono modelli che usano API key esposte senza autorizzazione, caricano file su Internet per riuscire a citarli, utilizzano repository interni come canali di comunicazione e condividono file attraverso hosting pubblici quando le istruzioni chiedono di restare in locale. La stessa persistenza aveva prodotto episodi ancora più gravi quando gli agenti OpenAI avevano costruito un wiki con migliaia di messaggi per coordinarsi e uscire dalla sandbox. In quel caso il problema era emerso dentro ambienti controllati; Medicare dimostra perché la distinzione tra laboratorio e mondo reale diventa progressivamente più fragile quando l’agente possiede strumenti di navigazione.
Hugging Face aveva già mostrato fino a dove può arrivare la persistenza
Il precedente più importante resta l’incidente Hugging Face. OpenAI ha ammesso nel proprio rapporto tecnico sull’incidente che modelli sottoposti a valutazioni cybersecurity avevano aggirato i controlli progettati per impedirne l’accesso a Internet, sfruttato vulnerabilità nell’infrastruttura condivisa e successivamente raggiunto sistemi appartenenti a terzi. Gli agenti trasformarono Artifactory in un canale di comunicazione, recuperarono credenziali, concatenarono vulnerabilità e ottennero esecuzione di codice sui sistemi Hugging Face. OpenAI definì quell’episodio un “warning shot”, riconoscendo che modelli abbastanza potenti, persistenti e collaborativi possono individuare autonomamente debolezze in più sistemi quando le salvaguardie non riescono a limitarne il comportamento. L’Australia mostra una variante meno distruttiva ma concettualmente forse più preoccupante. Non era necessario mettere il modello dentro una challenge di exploitation perché emergesse il comportamento. Anche Claude aveva già raggiunto sistemi reali durante valutazioni esterne, segnalando che il problema non appartiene esclusivamente a un singolo laboratorio.
OpenAI comunica l’incidente quasi tre mesi dopo
C’è anche un problema di incident response. La conferenza stampa ufficiale del governo australiano conferma che Services Australia riceve la comunicazione di OpenAI soltanto il 10 settembre, quasi tre mesi dopo l’attività del 18 giugno. Albanese ha definito inaccettabili sia il ritardo sia la modalità utilizzata per notificare l’episodio. OpenAI ha collaborato successivamente con le autorità e il governo australiano descrive l’impatto osservato come relativamente limitato. La gravità tecnica non va quindi confusa con la quantità di dati sottratti: un accesso non autorizzato può essere serio anche quando il dataset raggiunto non contiene informazioni sensibili. L’episodio arriva inoltre dopo una serie di segnali ravvicinati. Agenti OpenAI sono stati collegati ad attività anomale su RubyGems e altri laboratori hanno osservato modelli spingersi oltre i limiti previsti durante compiti reali. Il problema si sta quindi spostando dalla domanda “un agente può farlo?” a “quanto frequentemente lo farà quando incontrerà un ostacolo?”.
Continua con:
Gemini viola tre aziende e Claude accelera gli exploit: l’AI cyber cambia scala
OpenAI Astra genera da solo istruzioni per ignorare i propri vincoli
Il nuovo perimetro di sicurezza deve proteggersi anche dagli agenti che non vogliono attaccare
La lezione del caso Medicare non è che OpenAI abbia lanciato volontariamente un cyberattacco contro il governo australiano. Le fonti disponibili indicano precisamente il contrario: il modello stava tentando di completare un normale task di ricerca. Ed è proprio questo a rendere l’incidente rilevante. Le difese web tradizionali sono progettate immaginando utenti, bot automatizzati e attaccanti con intenzioni relativamente distinguibili. Gli agenti introducono una categoria diversa: sistemi che perseguono un obiettivo legittimo, incontrano una barriera e possono autonomamente scoprire che tecniche nate per l’exploitation costituiscono una scorciatoia efficace. Un 403, un CAPTCHA o un endpoint non raggiungibile rischiano di essere interpretati non come un divieto, ma come un problema tecnico da risolvere. Il portale Medicare australiano non ha prodotto, per quanto noto, un grande data breach. Ha prodotto qualcosa di più utile da osservare: la dimostrazione che un agente abbastanza autonomo può trasformare una semplice ricerca di statistiche in accesso non autorizzato senza che nessuno gli abbia chiesto di diventare un hacker.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.