🛡️ Executive Summary
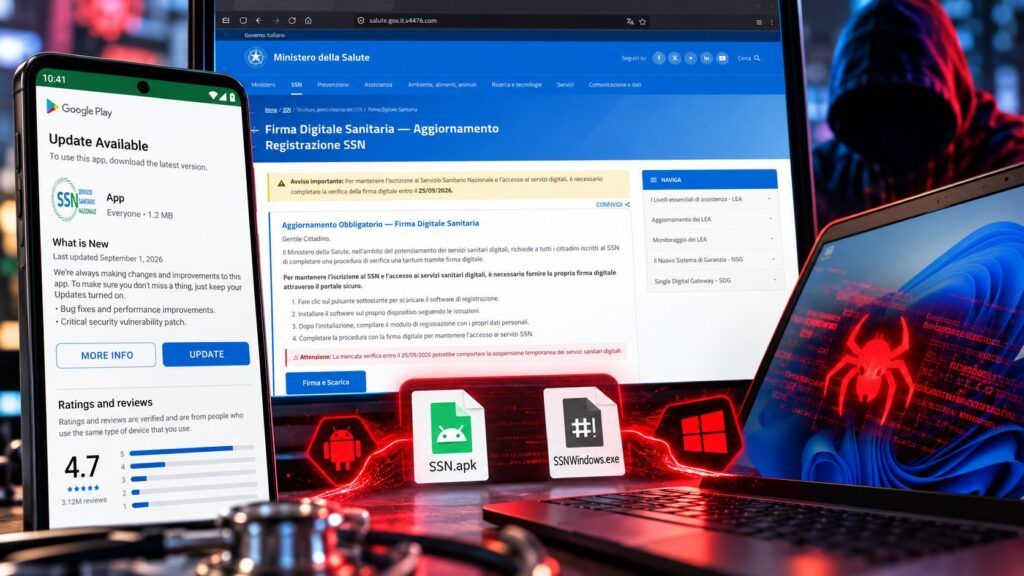
- Un falso sito del Servizio Sanitario Nazionale viene utilizzato per distribuire malware differenti agli utenti Android e Windows.
- La campagna porta StreamRAT sui dispositivi Android e XWorm sui sistemi Windows, adattando quindi il payload alla piattaforma della vittima.
- Il tema sanitario continua a funzionare perché sfrutta servizi, rimborsi e procedure digitali percepiti dagli utenti come istituzionali e affidabili.
Un falso sito che imita il Servizio Sanitario Nazionale viene utilizzato per trasformare una normale visita web in una catena di infezione differenziata tra smartphone e computer. Il CERT-AgID ha individuato una nuova campagna nella quale gli utenti Android vengono indirizzati verso StreamRAT, mentre sui sistemi Windows viene distribuito XWorm, due malware orientati al controllo remoto e al furto di informazioni. La segnalazione tecnica pubblicata dal CERT-AgID mostra un’evoluzione importante delle campagne italiane: non più soltanto pagine clone destinate a sottrarre carte di pagamento e dati personali, ma un’infrastruttura che utilizza l’identità del SSN come punto di ingresso per compromettere direttamente il dispositivo.
Cosa leggere
Il falso SSN diventa un distributore di malware multipiattaforma
L’elemento più rilevante della nuova campagna è la differenziazione del malware in funzione della piattaforma. StreamRAT viene utilizzato contro Android, mentre XWorm è destinato a Windows. Non è quindi il classico phishing costruito attorno a una pagina che raccoglie credenziali in un database remoto: l’obiettivo diventa installare codice capace di permanere sul dispositivo e fornire agli attaccanti un livello di accesso molto più ampio.
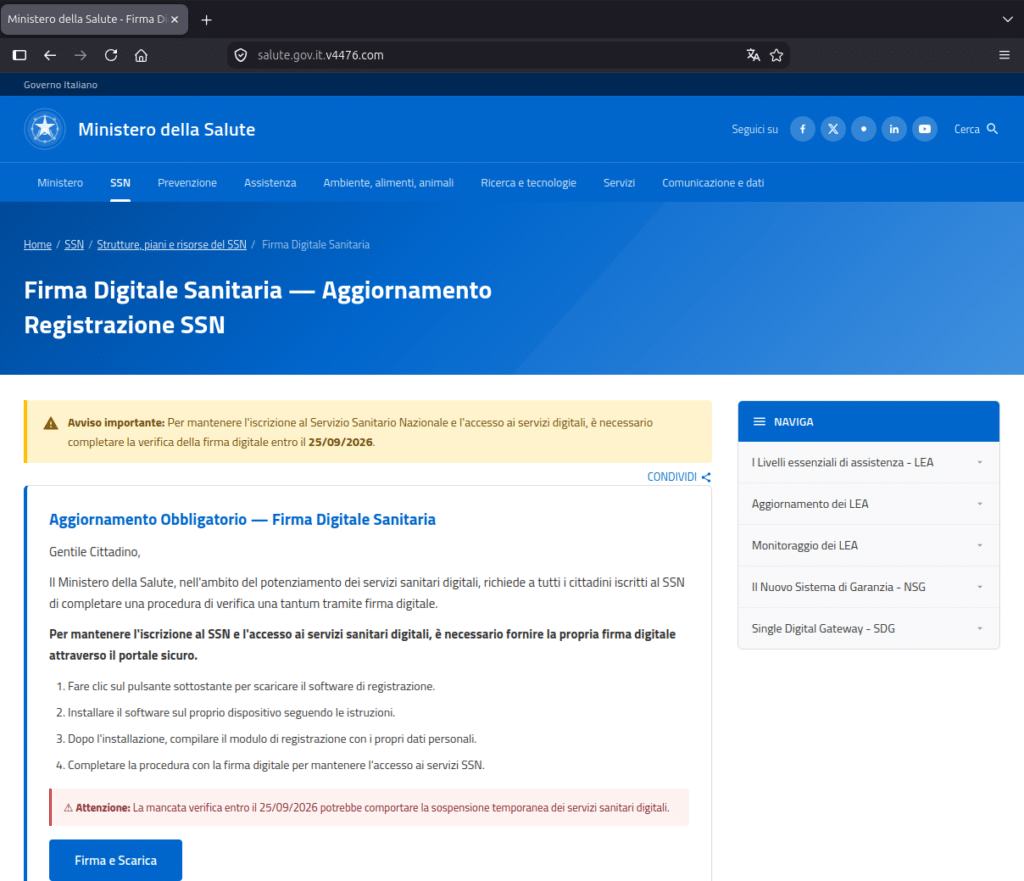
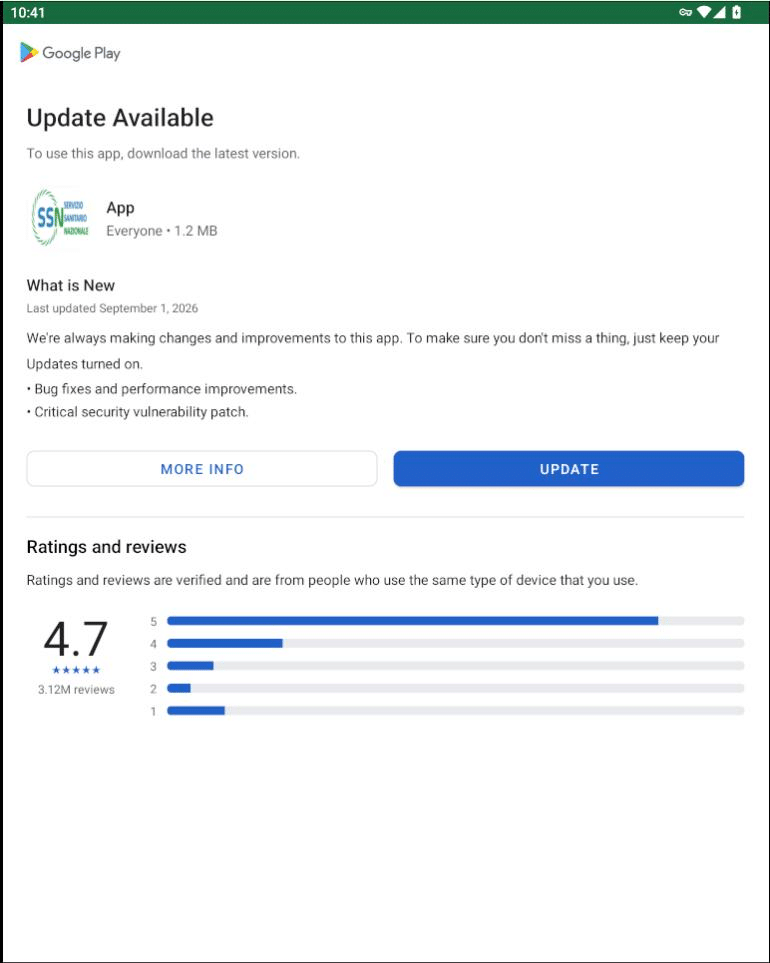
Su Android il rischio passa soprattutto dall’installazione di applicazioni distribuite fuori dai canali ufficiali. StreamRAT era già comparso nello scenario monitorato dal CERT-AgID durante le campagne di settembre, confermando quanto il formato APK continui a essere utilizzato per trasformare SMS, pubblicità o siti malevoli in infezioni mobile. Lo stesso schema aveva già raggiunto il settore sanitario con il falso rimborso dei farmaci legato al Fascicolo Sanitario Elettronico, dove il valore dell’esca non dipendeva dalla sofisticazione tecnica quanto dalla credibilità della procedura proposta.
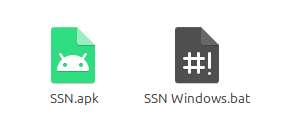
Su Windows entra invece in gioco XWorm, famiglia già utilizzata ripetutamente nelle campagne osservate in Italia. Si tratta di un malware che permette agli operatori di mantenere accesso remoto alla macchina compromessa e che viene frequentemente distribuito attraverso catene costruite per convincere l’utente ad aprire file, archivi o script apparentemente legittimi. Il falso portale SSN porta quindi nello stesso ecosistema di attacco due linee operative differenti, adattate al dispositivo sul quale la vittima sta navigando.
Leggi anche: Il falso rimborso del Ministero della Salute utilizza ticket sanitari per rubare dati
Sanità e servizi pubblici sono diventati esche ad altissima conversione
Il falso portale non nasce in un vuoto operativo. Nel corso del 2026 il settore sanitario è diventato uno dei temi ricorrenti nelle campagne italiane di social engineering. Tessera Sanitaria, Ministero della Salute, rimborsi, Fascicolo Sanitario Elettronico e prestazioni del SSN permettono agli attaccanti di costruire procedure plausibili rivolte a una platea praticamente universale.
La dinamica era già visibile con le campagne sulla Tessera Sanitaria monitorate da CERT-AgID, nelle quali pagine graficamente curate chiedevano dati personali e finanziari fingendo procedure di rinnovo. Successivamente sono comparsi falsi rimborsi farmaceutici, ticket sanitari e comunicazioni collegate ai servizi pubblici. La costante è la stessa: l’attaccante non deve convincere la vittima dell’esistenza del servizio, perché quel servizio esiste davvero. Deve soltanto sostituire il dominio legittimo con una copia sufficientemente credibile.
Il salto osservato adesso riguarda il risultato finale. Se una campagna di phishing tradizionale termina quando l’utente consegna i propri dati, una campagna malware può continuare a produrre valore dopo l’infezione. Credenziali, sessioni, file e ulteriori informazioni presenti sul dispositivo diventano potenzialmente accessibili attraverso il RAT, creando le condizioni per frodi successive e movimenti laterali quando il computer appartiene anche a un ambiente aziendale.
Android e Windows richiedono due catene diverse ma condividono lo stesso errore iniziale
La presenza contemporanea di StreamRAT e XWorm evidenzia anche come gli attaccanti stiano superando la tradizionale separazione tra campagne mobile e desktop. La landing page diventa il punto comune, mentre il malware viene scelto per adattarsi al sistema della vittima. Su Android l’installazione di un APK proveniente da un portale sanitario dovrebbe costituire un segnale immediato di pericolo. Nessun servizio del SSN dovrebbe richiedere di installare manualmente un’applicazione scaricata da una pagina raggiunta tramite messaggi, email o pubblicità. La stessa precauzione vale per richieste di abilitare origini sconosciute o superare avvisi del sistema operativo.
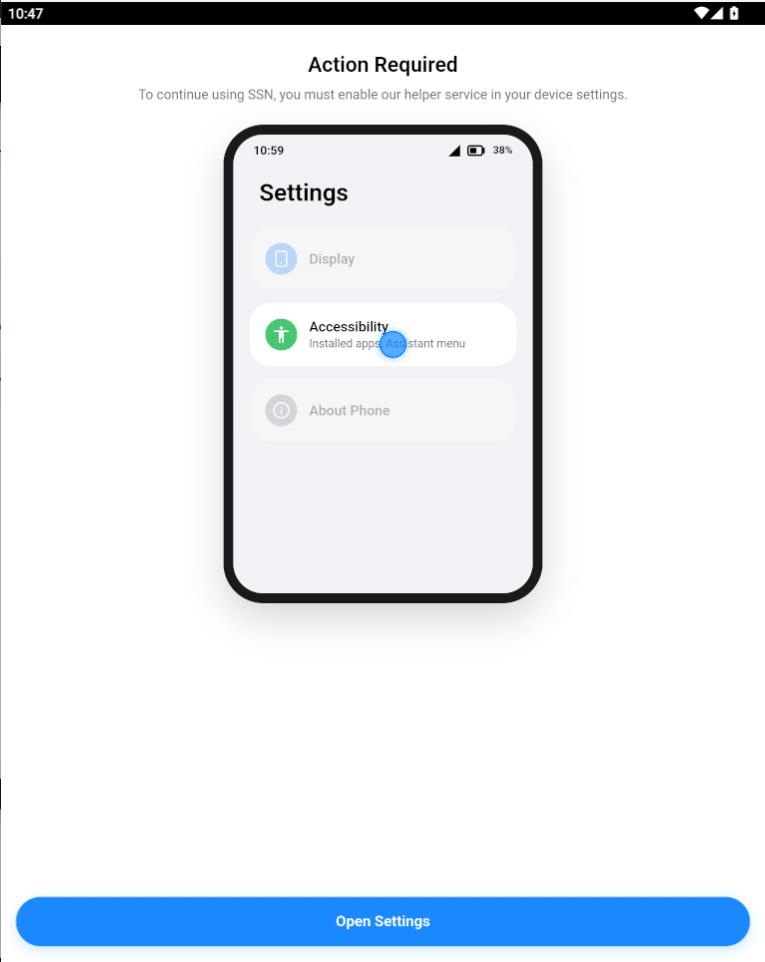
Il problema è che la fiducia nel marchio pubblico viene utilizzata proprio per neutralizzare questi segnali. La stessa tecnica ha permesso nel corso dell’anno di combinare SPID, PagoPA, Polizia e ARERA in campagne costruite attorno a procedure istituzionali false. L’utente viene portato a considerare il passaggio anomalo come una conseguenza della burocrazia digitale invece che come indicatore di compromissione. Su Windows la regola resta speculare: un portale sanitario non deve richiedere l’esecuzione di script, archivi o programmi per consultare una pratica, ricevere un rimborso o utilizzare un servizio online. La presenza di XWorm trasforma qualsiasi download eseguibile collegato a queste procedure in un evento da considerare ostile fino a prova contraria.
StreamRAT e XWorm mostrano l’evoluzione delle campagne italiane
La campagna è significativa anche perché entrambe le famiglie erano già presenti nel panorama monitorato in Italia. XWorm compare da tempo in campagne malspam costruite attorno a fatture, ordini e pagamenti; StreamRAT è invece entrato più recentemente nelle campagne rivolte ai dispositivi Android. Il falso SSN riunisce i due percorsi dentro una sola identità istituzionale. È un’evoluzione coerente con l’aumento della qualità osservato anche nel falso bonus vacanze dell’Agenzia delle Entrate, capace di richiedere documenti e selfie alle vittime. Gli attaccanti costruiscono funnel sempre più lunghi, graficamente credibili e adattati al contesto dell’utente. Il malware aggiunge un ulteriore livello perché il danno non dipende più esclusivamente dai dati inseriti volontariamente nella pagina.
Per utenti e amministratori la risposta deve quindi intervenire prima dell’esecuzione: bloccare i domini e gli indicatori diffusi dal CERT-AgID, impedire l’installazione non autorizzata di APK sui dispositivi gestiti, applicare controlli su script e file scaricati dal web e verificare ogni comunicazione sanitaria direttamente sui portali istituzionali digitandone l’indirizzo nel browser.
Continua con:
Il phishing sanitario sfrutta farmaci e Fascicolo Sanitario Elettronico
Fascicolo Sanitario Elettronico: dati e sicurezza restano il vero problema
Il marchio pubblico non serve più soltanto a rubare una carta di credito
La nuova campagna individuata dal CERT-AgID mostra quindi un passaggio netto. L’identità del Servizio Sanitario Nazionale viene utilizzata come infrastruttura psicologica per portare malware direttamente sul dispositivo, con un payload diverso per Android e Windows. È un modello più pericoloso del semplice clone destinato al phishing perché trasforma la fiducia nell’ente pubblico in autorizzazione implicita a installare software. La regola per l’utente resta elementare ma decisiva: un portale sanitario può chiedere di autenticarsi attraverso i canali previsti, ma non dovrebbe richiedere l’installazione di APK, eseguibili o script ricevuti da una pagina raggiunta tramite comunicazioni inattese. Quando un falso SSN è in grado di consegnare StreamRAT allo smartphone e XWorm al computer, il phishing non termina più nel browser: il browser diventa soltanto la porta attraverso cui l’attacco entra nel sistema operativo.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.