🛡️ Executive Summary
- Corp MDM è uno spyware Android individuato in campagne contro aziende della logistica e distribuito tramite pagine che imitano Google Play.
- Il malware intercetta i nuovi SMS e può modificare l’instradamento delle chiamate, aumentando il rischio di furto di codici e intercettazione operativa.
- Il settore logistico è particolarmente esposto perché smartphone e terminali Android sono parte integrante dei flussi di spedizione, autenticazione e comunicazione.
Un nuovo spyware Android denominato Corp MDM sta prendendo di mira aziende del settore logistico sfruttando una combinazione particolarmente efficace: l’aspetto rassicurante di un’applicazione aziendale di gestione dei dispositivi e pagine costruite per imitare Google Play. L’analisi pubblicata da Have I Been Squatted descrive un impianto Android compatto capace di intercettare nuovi SMS e intervenire sulle chiamate telefoniche. La tecnica non richiede un exploit sofisticato del sistema operativo: il punto debole è il contesto aziendale, dove app MDM, terminali Android gestiti centralmente e strumenti installati fuori dai normali percorsi consumer possono apparire perfettamente credibili agli utenti.
Cosa leggere
Corp MDM sfrutta la fiducia nelle app aziendali Android
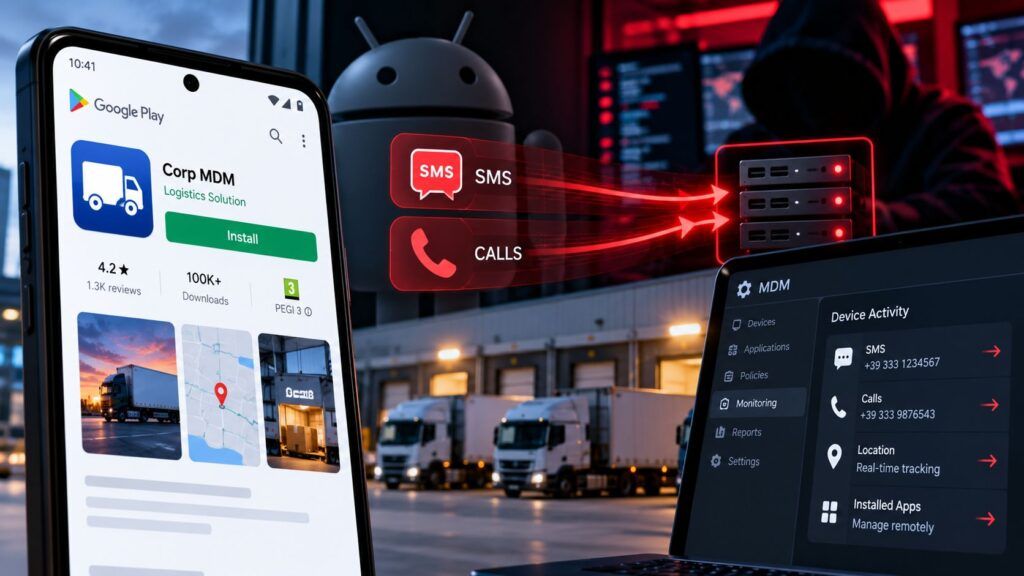
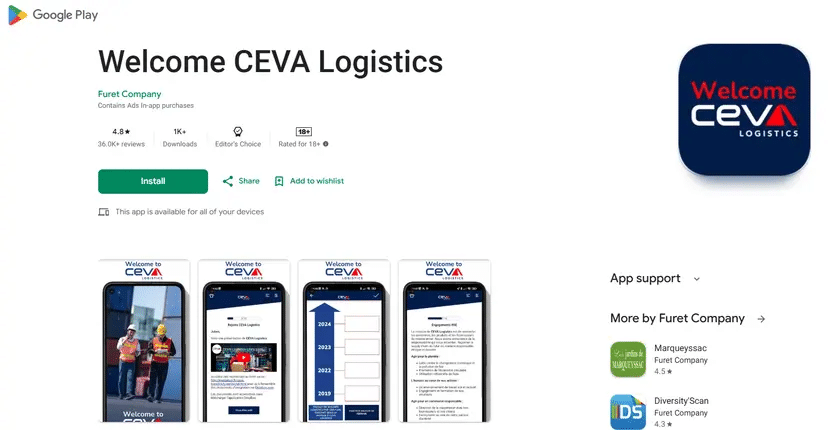
Il nome Corp MDM non è casuale. Mobile Device Management ed Enterprise Mobility Management fanno parte dell’operatività ordinaria di molte aziende che utilizzano flotte Android, soprattutto nei settori logistica, trasporti, magazzino e distribuzione. Terminali rugged, smartphone dei conducenti e dispositivi per il picking vengono spesso configurati con applicazioni dedicate, profili amministrativi, modalità kiosk e strumenti di gestione remota. È precisamente questa normalità a rendere il travestimento efficace. Secondo l’analisi di Have I Been Squatted, la campagna utilizza false pagine Google Play per convincere la vittima a installare l’APK. L’applicazione si presenta quindi in un contesto nel quale un dipendente può essere già abituato a ricevere istruzioni per installare software aziendale o aggiornamenti di strumenti di gestione.
La tecnica rientra in una tendenza ormai consolidata nel malware Android: ridurre la necessità di exploit e spostare l’attacco sulla fiducia dell’utente e sui permessi concessi all’applicazione. Mantax e Otax hanno recentemente mostrato come Android possa essere trasformato contemporaneamente in ransomware e piattaforma di sorveglianza, mentre altri malware puntano direttamente sulle funzioni telefoniche e di sistema una volta ottenuta l’installazione.
Leggi anche: RatHat usa l’AI per controllare Android e ottenere una shell via ADB
SMS intercettati: il telefono aziendale diventa una fonte di intelligence
Una delle capacità documentate per Corp MDM riguarda la raccolta dei nuovi messaggi SMS ricevuti dal dispositivo. È una funzione apparentemente semplice, ma in ambito aziendale il valore informativo può essere molto superiore al contenuto di una normale conversazione. Gli SMS continuano infatti a essere utilizzati per codici OTP, notifiche di accesso, avvisi dei corrieri, comunicazioni operative, verifiche telefoniche e procedure di recupero degli account. Un malware che controlla questo canale può quindi trasformare un singolo smartphone compromesso in un punto di osservazione sui processi aziendali e sui servizi utilizzati dal dipendente.
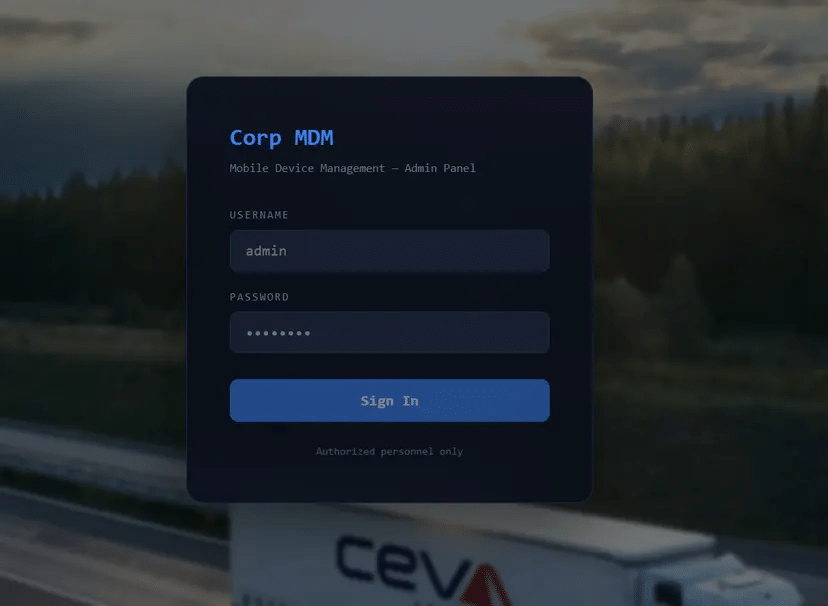
L’intercettazione degli SMS è già una tecnica ricorrente nell’ecosistema Android. RedWing ha dimostrato come il controllo del telefono possa essere usato per aggirare anche l’autenticazione a due fattori, mentre campagne precedenti hanno sfruttato permessi di lettura dei messaggi per rubare codici e autorizzazioni. La particolarità di Corp MDM è il contesto: il bersaglio non appare selezionato in base alla banca utilizzata dalla vittima, ma al ruolo del dispositivo nell’infrastruttura logistica. In un settore nel quale lo smartphone può contenere credenziali di piattaforme di trasporto, dati delle spedizioni, contatti dei clienti e messaggi dei dispatcher, l’intercettazione degli SMS diventa quindi parte di una più ampia compromissione del flusso operativo.
La deviazione delle chiamate aumenta il rischio di frode e impersonificazione
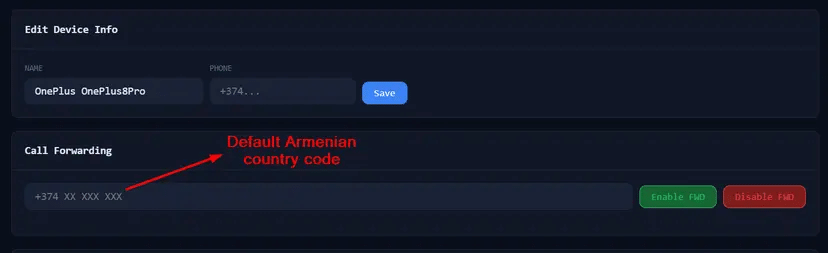
Il secondo elemento rilevante riguarda le chiamate telefoniche. Il report attribuisce allo spyware la capacità di intervenire sull’instradamento delle chiamate, creando uno scenario nel quale un attaccante non si limita a osservare il dispositivo ma può alterare il modo in cui la vittima riceve le comunicazioni. La possibilità di deviare le chiamate è particolarmente delicata quando telefono e identità aziendale coincidono. In un’azienda di logistica, il numero può essere utilizzato per verificare un autista, confermare una consegna, autorizzare modifiche a una spedizione o ricevere una chiamata di controllo da un cliente o da una piattaforma di trasporto.
| Comando o funzione | Stato del cliente | Comportamento recuperato |
|---|---|---|
ping | Implementato | Restituisce i risultati pong tramite l’endpoint command-result |
forward_on | Implementato, condizionale | Richiede **21*<number># tramite telefonia Android |
forward_off | Implementato, condizionale | Richiede ##21# e cancella lo stato di inoltro memorizzato nella cache dopo il successo della callback |
sync_sms | Mollo | Segnalazioni “Sync initiated” senza lettura della memoria SMS |
self_destroy | Implementato con limiti | Disabilita i componenti, arresta il servizio e richiede la cancellazione dei dati dell’app |
get_location | Solo pannello | Cade attraverso Unknown: get_location |
lock_device | Solo pannello | Cade attraverso Unknown: lock_device |
Un attaccante che combina SMS intercettati e chiamate deviate può quindi costruire un meccanismo più vicino all’impersonificazione operativa che al semplice spyware tradizionale. Non serve necessariamente leggere ogni file presente sul telefono: può essere sufficiente controllare i canali attraverso i quali vengono confermate identità e operazioni. Questo approccio ricorda le campagne Android nelle quali il malware agisce direttamente sui servizi telefonici. Flying Eagle ha trasformato dispositivi Android in piattaforme per frodi finanziarie, mentre Manic combina spyware e banking malware in una rete di sorveglianza distribuita. Corp MDM applica la stessa logica a un settore nel quale una comunicazione telefonica può avere immediatamente valore economico.
Perché la logistica è un bersaglio ideale per questo tipo di malware
Il settore logistico presenta una combinazione rara di mobilità, dispositivi Android, comunicazioni rapide e identità distribuite. Autisti, operatori di magazzino, dispatcher e broker lavorano spesso attraverso terminali mobili collegati a piattaforme centrali, con processi che devono essere completati rapidamente e con poco margine per verifiche manuali approfondite. Have I Been Squatted aveva già documentato nel 2026 Diesel Vortex, un’operazione di phishing orientata specificamente al mondo dei trasporti e delle spedizioni. In quel caso gli attaccanti puntavano a rubare credenziali di piattaforme utilizzate nel freight forwarding e nella gestione dei carichi. Corp MDM mostra l’evoluzione naturale dello stesso problema: invece di limitarsi alla sessione web, l’attaccante può tentare di controllare direttamente il dispositivo utilizzato dall’operatore.
La logistica è inoltre uno dei settori nei quali l’installazione di software aziendale fuori dai normali flussi consumer può apparire meno sospetta. Terminali dedicati e device rugged vengono spesso configurati attraverso MDM, modalità kiosk e applicazioni proprietarie, creando un ambiente nel quale la richiesta di installare una presunta applicazione “Corp MDM” può risultare plausibile.
Continua con:
- Malware Android nelle auto: DoFun crea una botnet proxy BADBOX
- ToxicPanda 2.0 prepara nuovi attacchi Android con ADB Wireless e 167 comandi
Il vero problema è distinguere la gestione aziendale dalla sorveglianza
Corp MDM evidenzia un problema più ampio della singola famiglia malware: le funzioni utilizzate legittimamente per amministrare uno smartphone aziendale sono molto vicine, concettualmente, alle capacità ricercate da uno spyware. Un’applicazione autorizzata a controllare configurazioni, applicazioni, stato del dispositivo e comunicazioni opera già in una zona del sistema ad alto privilegio.La mitigazione non consiste quindi soltanto nell’installare un antivirus Android. Le aziende che gestiscono flotte mobili devono controllare quali APK possano essere installati, impedire il sideloading non autorizzato, verificare firma e origine delle applicazioni MDM e trattare qualsiasi richiesta di nuova iscrizione o reinstallazione del client come un’operazione amministrativa sensibile. Anche SMS e chiamate devono essere considerati parte della superficie di attacco, non semplici funzioni telefoniche. Corp MDM non dimostra che le piattaforme MDM siano insicure. Dimostra qualcosa di più utile sul piano difensivo: gli attaccanti hanno capito quanto sia credibile imitare gli strumenti con cui le aziende controllano i propri dispositivi. Nel settore logistico, dove Android è spesso un terminale di lavoro prima ancora che uno smartphone, quella fiducia può diventare direttamente il vettore di compromissione.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.