🛡️ Executive Summary
- Un ex responsabile sicurezza racconta come una regola firewall aprì un percorso verso server contenenti 50 milioni di record sull’immigrazione.
- La Svezia multa Miljödata per 1,8 milioni di corone dopo il breach che ha coinvolto 2,2 milioni di persone.
- Credenziali compromesse delle app Ribon e Ribon 1.5 consentono accesso ai dati dei clienti e injection di script su negozi BigCommerce.
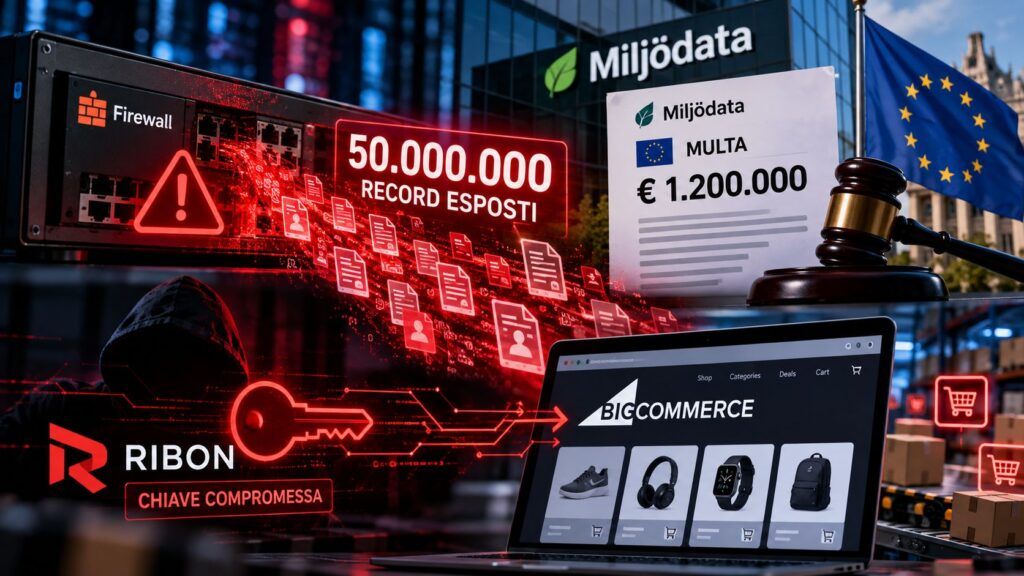
Tre casi molto diversi mostrano lo stesso problema: affidare dati e privilegi a un fornitore non trasferisce automaticamente anche il rischio. Un contractor governativo statunitense arrivò ad aprire un percorso di rete verso server contenenti 50 milioni di record sull’immigrazione per semplificare il deployment; in Svezia, Miljödata è stata multata dopo un attacco che ha esposto informazioni di 2,2 milioni di persone; nell’e-commerce, credenziali appartenenti alle applicazioni Ribon sono state utilizzate per raggiungere negozi BigCommerce e dati dei clienti. Il filo comune è la catena della fiducia: firewall, software HR e API di terze parti diventano punti nei quali una scorciatoia tecnica o una credenziale compromessa propagano il rischio oltre l’organizzazione che li controlla direttamente.
Cosa leggere
Un firewall aprì il percorso verso 50 milioni di record governativi
Il primo episodio non è un nuovo breach, ma un caso storico raccontato oggi da The Register attraverso la testimonianza del security researcher Joe Brinkley, all’epoca Information System Security Officer presso un contractor governativo statunitense. Nei primi anni 2010 alcuni sviluppatori volevano semplificare il trasferimento del codice dall’ambiente di sviluppo a quello classificato, permettendo a un provisioning server collocato in un datacenter commerciale meno protetto di raggiungere i server di produzione. Brinkley si oppose, ma durante una sua assenza la modifica alla regola firewall venne approvata. Al ritorno dimostrò il problema collegandosi tramite la VPN del datacenter commerciale e raggiungendo anche l’ambiente di produzione. Uno dei server conteneva circa 50 milioni di record relativi all’immigrazione, comprendenti informazioni sulle persone entrate nel Paese e sui soggetti presso cui soggiornavano. Non risultano prove che quei dati siano stati sottratti. Il problema fu architetturale: una rete utilizzabile da migliaia di utenti poteva raggiungere sistemi che avrebbero dovuto essere accessibili a poche decine di persone. Username e password rimanevano necessari, ma all’epoca mancava anche l’autenticazione multifattore. È un caso quasi didattico di come la comodità operativa possa distruggere la segmentazione senza sfruttare una singola vulnerabilità software.
Leggi anche: Hacker sostiene di aver violato i servizi di immigrazione USA, ma l’agenzia smentisce
Miljödata multata: il GDPR entra nella qualità tecnica della sicurezza
Nel secondo caso il danno si è invece concretizzato. L’autorità svedese per la protezione dei dati, Integritetsskyddsmyndigheten (IMY), ha inflitto a Miljödata una sanzione da 1,8 milioni di corone svedesi dopo l’incidente dell’agosto 2025. La decisione comunicata dall’autorità indica che, secondo la società, il breach ha coinvolto 2,2 milioni di persone. Gli attaccanti ottennero dati poi pubblicati nel dark web, tra cui numeri identificativi personali, informazioni di contatto e dati sensibili relativi a assenze per malattia, riabilitazione ed episodi scolastici riguardanti studenti. Miljödata serve una larga parte delle amministrazioni locali svedesi, oltre a regioni, autorità statali e imprese private. Il punto più significativo della decisione non è però l’importo. IMY ha contestato al fornitore controlli insufficienti durante l’installazione di nuovo software e l’assenza di monitoraggio automatico in tempo reale capace di individuare intrusioni e attività sospette. L’autorità considera queste carenze una violazione dell’articolo 32.1 del GDPR. Il breach Miljödata era già emerso come incidente sistemico per le amministrazioni svedesi; la sanzione aggiunge ora una valutazione formale sulla qualità delle misure tecniche adottate.
Ribon compromessa: BigCommerce non viene violata ma i clienti sì
Il terzo caso mostra ancora meglio quanto sia insufficiente chiedersi semplicemente quale piattaforma sia stata “bucata”. Secondo BleepingComputer, BigCommerce ha confermato il 17 settembre la compromissione delle credenziali appartenenti alle applicazioni di terze parti Ribon e Ribon 1.5, gestite da Be A Part Of, società appartenente a Fastr. BigCommerce sostiene che la propria piattaforma non sia stata compromessa. Le credenziali sottratte alle applicazioni sono state però utilizzate per iniettare script malevoli in un numero limitato di storefront e accedere ai dati presenti negli ambienti dei merchant. La piattaforma ha quindi disinstallato le applicazioni dai negozi interessati, revocando il percorso di accesso e fornendo log per l’indagine del developer. Il retailer britannico Master of Malt ha confermato che tra il 13 e il 17 settembre gli attaccanti hanno avuto accesso a nomi, indirizzi email, numeri telefonici e indirizzi di spedizione dei clienti. Password e dati delle carte sarebbero rimasti separati e non coinvolti. È la stessa asimmetria emersa in altre campagne contro ecosistemi SaaS: ShinyHunters ha sfruttato OAuth e applicazioni collegate a Salesforce per raggiungere informazioni senza dover necessariamente violare il cuore della piattaforma. Il confine tra “vendor non compromesso” e “cliente compromesso” diventa quindi sempre meno utile per misurare l’impatto effettivo.
Continua con:
- Klue violata: dati Salesforce sottratti attraverso una terza parte fidata
- PolyShell colpisce Magento e trasforma il negozio online in uno skimmer
La supply chain non è soltanto software: è una catena di privilegi
I tre episodi aiutano a correggere una semplificazione frequente nella sicurezza informatica. Supply chain non significa soltanto libreria compromessa o aggiornamento software malevolo. Una regola firewall approvata per comodità, un gestionale HR che concentra dati sensibili e una chiave API consegnata a un’applicazione e-commerce appartengono alla stessa classe di rischio: una terza parte riceve una capacità che produce effetti su sistemi e dati che non controlla direttamente. Il contractor governativo dimostra il problema della segmentazione sacrificata all’operatività. Miljödata mostra che il GDPR può trasformare carenze concrete di monitoraggio e change management in responsabilità amministrativa. Ribon dimostra infine che una piattaforma può non essere stata violata e avere comunque clienti esposti attraverso le credenziali di un’app autorizzata. La domanda utile non è quindi soltanto “chi custodisce i dati?”, ma quali soggetti possiedono credenziali, percorsi di rete e autorizzazioni capaci di raggiungerli. È lì che si trova la superficie reale della filiera digitale, ed è lì che una dipendenza commerciale può trasformarsi in dipendenza di sicurezza.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.