🛡️ Executive Summary
- KB5124010 porta 46 modifiche su Windows 11 24H2 e 25H2 e corregge il problema File History introdotto dagli update di settembre.
- TeamFiltration ha bersagliato oltre 5.700 account Microsoft 365 e compromesso sette service account privi di MFA con password deboli.
- CLOSEDQUORUM delega a Gemini, DeepSeek, Qwen e Mistral la scelta tra furto credenziali, injection e persistenza, ma non è confermato in attacchi reali.
Microsoft corregge parte dei problemi introdotti dagli aggiornamenti di settembre proprio mentre due ricerche mostrano come il rischio Windows stia migrando dal solo endpoint verso identità cloud e automazione del malware. KB5124010 risolve il malfunzionamento di File History e corregge diversi problemi di Sysmon, ma lascia aperte altre regressioni del Patch Tuesday. Parallelamente, TeamFiltration dimostra quanto sette account Microsoft 365 dimenticati possano diventare il punto d’ingresso di una campagna distribuita su migliaia di identità, mentre CLOSEDQUORUM sperimenta un modello ancora diverso: lasciare che più LLM commerciali votino autonomamente quale azione eseguire sul computer compromesso.
Cosa leggere
KB5124010 corregge File History e modifica 46 componenti di Windows 11
L’aggiornamento opzionale KB5124010 porta Windows 11 25H2 alla build 26200.9550 e Windows 11 24H2 alla 26100.9550. La documentazione ufficiale Microsoft raccoglie nuove funzioni e correzioni che interessano File Explorer, Bluetooth, accessibilità, touchpad, WinRE, fotocamera, Sysmon e gestione energetica. Tra le modifiche più visibili compaiono Emoji 17.0, nuovi controlli gesture per i precision touchpad, la possibilità di rimappare il tasto Copilot come Ctrl destro o Context Menu e il recupero automatico in WinRE dei profili Wi-Fi compatibili già presenti sul sistema. Per gli amministratori è più interessante il nuovo plugin di remote management per Windows Recovery Environment, destinato ai provider MDM. Microsoft interviene inoltre su Sysmon, correggendo la validazione degli header degli eseguibili malformati, un possibile stop error causato dal file system filter driver e falsi Event ID 25 generati per smss.exe. Sono correzioni meno appariscenti delle nuove funzioni, ma riguardano direttamente uno strumento utilizzato nella telemetria e nella threat detection. L’update arriva dopo settimane problematiche per Windows 11: KB5124008 aveva già rotto il trust relationship con alcuni domini Active Directory, mentre il Patch Tuesday di settembre aveva corretto 966 vulnerabilità e due zero-day sfruttati.
Leggi anche: Microsoft ritira Companion, spinge le passkey e rompe File History con gli update
Microsoft ripara File History, ma settembre continua a lasciare regressioni
Una delle correzioni più importanti di KB5124010 riguarda proprio File History. Gli update di sicurezza di settembre potevano impedire la creazione o l’aggiornamento dei backup verso dischi esterni e destinazioni di rete, mostrare erroneamente il messaggio “Reconnect your drive” e rendere indisponibili versioni precedentemente salvate. Microsoft ha ora distribuito la correzione attraverso KB5124010 per Windows 11 24H2 e 25H2 e tramite KB5124006 per 26H1. Chi non installa l’aggiornamento Preview dovrebbe ricevere il fix nel Patch Tuesday del 13 ottobre. Il problema è particolarmente delicato perché una regressione nella funzione di backup è differente da un normale glitch dell’interfaccia: può creare nell’utente l’impressione che esistano copie recuperabili quando il processo di salvataggio non sta funzionando correttamente. Proprio per questo la rottura di File History era stata evidenziata immediatamente dopo gli aggiornamenti di settembre. La nuova Preview non chiude però tutte le conseguenze del ciclo precedente. Microsoft continua a documentare problemi con Machine Identity Isolation sui dispositivi domain-joined e malfunzionamenti per alcuni dispositivi USB Audio Class 1.0. KB5124010 rappresenta quindi una stabilizzazione, non una completa normalizzazione del ramo.
TeamFiltration trova sette falle umane dentro 5.700 identità Microsoft 365
Mentre Microsoft ripara l’endpoint, TeamFiltration mostra che l’accesso iniziale può avvenire molto più in alto, direttamente nell’identità cloud. Secondo la ricerca originale di Proofpoint, la campagna tracciata come UNK_CondorFiltration ha colpito 5.714 account appartenenti a 28 tenant Microsoft 365, soprattutto presso aziende cilene del retail e della finanza.
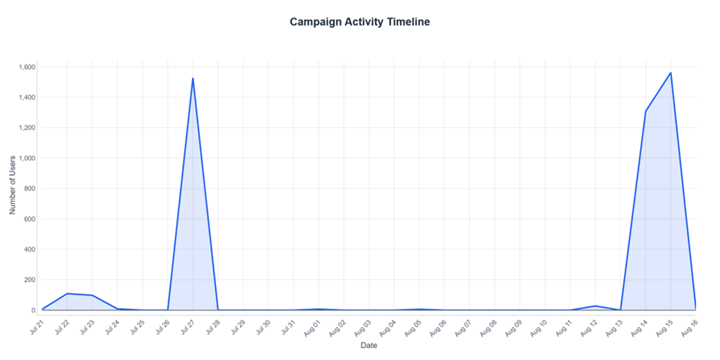
Gli attacchi sono stati distribuiti attraverso 1.487 indirizzi IP AWS EC2 e articolati in tre ondate tra luglio e agosto. Alla fine sono stati compromessi soltanto sette account, ma proprio questi sette spiegano l’intero problema: erano account funzionali o di servizio non gestiti, privi di un normale storico di login, senza MFA e con password predefinite o mai ruotate. Dopo l’accesso, Proofpoint ha osservato login da un nodo VPN tedesco, tentativi verso la VPN aziendale e accessi a servizi come Azure Portal, OfficeHome e SharePoint Online. Il rapporto tra 5.700 bersagli e sette compromissioni potrebbe sembrare un insuccesso per l’attaccante; in realtà dimostra perché il password spraying rimane economicamente valido. Non serve compromettere migliaia di utenti quando pochi account dimenticati conservano accessi sufficienti. Il tema è già emerso ripetutamente nell’ecosistema Microsoft: Lshiy aveva generato 81 milioni di tentativi contro account Azure, mentre PREY-0058 ha mostrato come Microsoft 365 possa essere compromesso anche senza malware attraverso identità e sessioni legittime.
CLOSEDQUORUM lascia che quattro modelli AI votino la prossima azione
Sul lato endpoint, CLOSEDQUORUM introduce invece una variazione sperimentale del command-and-control. La ricerca originale di Cisco Talos descrive un malware Windows capace di interrogare fino a quattro modelli — DeepSeek, Qwen, Mistral e Google Gemini — chiedendo loro di scegliere quale operazione effettuare dopo la compromissione. Le possibilità sono vincolate a un set predeterminato: steal, inject, persist e move. Il malware raccoglie i voti e applica la decisione prevalente. L’opzione steal può effettuare dumping di LSASS, sottrarre password da Chrome, Edge e Firefox e raccogliere dati da wallet come MetaMask ed Exodus. inject utilizza Early Bird APC injection o process hollowing; persist combina Run key, scheduled task e WMI event subscription. L’aspetto più importante è però ciò che Talos non sostiene. Non esiste conferma di un deployment reale end-to-end e la versione pubblicamente individuata contiene API key e webhook Discord placeholder. CLOSEDQUORUM è quindi un artefatto funzionante a livello progettuale e una prova dell’evoluzione del malware AI, non la prova di una campagna già attiva su larga scala. Talos lo considera il primo implant Windows pubblicamente documentato nel quale i modelli assumono direttamente parte della decisione C2. La differenza rispetto al semplice uso dell’AI per generare codice è sostanziale: il modello entra nel ciclo operativo dell’attacco.
Continua con:
- N0va ruba token Microsoft 365 senza rubare password usando login legittimi
- Microsoft 365 sotto attacco tra AiTM, frodi payroll e abuso di Windows Hello
Il rischio Windows ormai vive tra endpoint, identità e automazione
I quattro sviluppi descrivono livelli diversi dello stesso ecosistema. KB5124010 mostra la fragilità fisiologica di un sistema operativo continuamente aggiornato: correggere vulnerabilità può introdurre regressioni in funzioni fondamentali come backup, audio o autenticazione di dominio. TeamFiltration dimostra invece che un endpoint perfettamente patchato non protegge un tenant Microsoft 365 nel quale sopravvivono service account senza MFA e password mai ruotate. CLOSEDQUORUM aggiunge un terzo livello. Se il modello venisse trasformato da prototipo a impianto operativo, una parte delle decisioni oggi affidate al controller C2 potrebbe essere delegata a servizi AI legittimi. Per la difesa significa osservare meno soltanto dove comunica un processo e molto di più cosa fa dopo aver comunicato: accesso a LSASS, injection, persistenza WMI e traffico simultaneo verso più provider AI diventano segnali più significativi del semplice dominio contattato. La sicurezza Windows si sta quindi spostando da un modello centrato sulla patch a uno nel quale endpoint, identità cloud, telemetria e automazione devono essere difesi come un’unica superficie. L’aggiornamento del sistema resta necessario, ma i sette account trovati da TeamFiltration e il modello operativo di CLOSEDQUORUM mostrano perché non è più sufficiente.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.