🛡️ Cosa cambia
- CVE-2026-88771 e CVE-2026-88772 sono due zero-day critiche già sfruttate globalmente, entrambe capaci di portare autonomamente all’esecuzione di codice remoto.
- CVE-2026-88771 interessa tutte le installazioni NetScaler ADC e Gateway, compresa la configurazione predefinita; la seconda riguarda i sistemi con DTLS abilitato.
- Citrix ha pubblicato gli aggiornamenti, mentre CISA raccomanda di verificare prima eventuali compromissioni e preservare le prove forensi prima del patching.
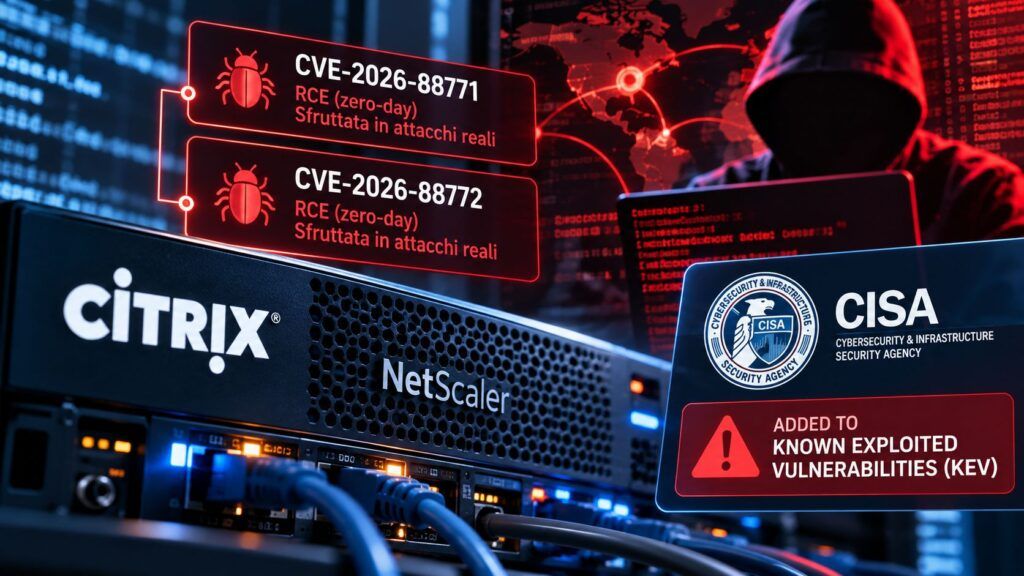
Citrix NetScaler torna al centro di una campagna di sfruttamento attivo con due zero-day che trasformano appliance esposte direttamente su Internet in punti di ingresso potenzialmente privilegiati nelle reti aziendali. CVE-2026-88771 e CVE-2026-88772 sono state inserite il 27 settembre nel catalogo Known Exploited Vulnerabilities dopo la conferma di attacchi reali su scala globale. La situazione è più delicata del normale ciclo di patching perché la prima vulnerabilità non richiede configurazioni particolari ed è presente su tutti i deployment vulnerabili, mentre la seconda interessa DTLS, abilitato di default sui VPN virtual server. Citrix ha pubblicato contemporaneamente un pacchetto di otto vulnerabilità e le build corrette, ma l’indicazione più importante arriva dalla gestione dell’incidente: un appliance esposto non deve essere considerato sicuro soltanto perché aggiornato, perché potrebbe essere stato compromesso prima dell’installazione della patch.
Cosa leggere
CVE-2026-88771 colpisce anche NetScaler in configurazione predefinita
Nel bollettino di sicurezza Citrix CTX697096 CVE-2026-88771 viene classificata con CVSS 9.5 come vulnerabilità di improper input validation capace di consentire a un attaccante non autenticato di eseguire comandi arbitrari. La precondizione indicata dal vendor è particolarmente significativa: tutte le distribuzioni NetScaler ADC e NetScaler Gateway sono coinvolte, senza necessità di abilitare funzionalità aggiuntive. CVE-2026-88772 riceve lo stesso punteggio CVSS e deriva invece da un memory overflow che può produrre remote code execution o denial of service quando DTLS è attivo, condizione comune perché il protocollo è abilitato per impostazione predefinita sui VPN vServer. La superficie esposta ricorda perché gli appliance di frontiera restano obiettivi prioritari: concentrano autenticazione, accesso remoto, VPN e traffico applicativo in dispositivi direttamente raggiungibili dalla rete. La precedente ricognizione delle vulnerabilità Citrix e degli altri apparati perimetrali aveva già mostrato quanto rapidamente una falla su questi sistemi possa trasformarsi in scansioni e tentativi di compromissione su larga scala.
Leggi anche: CISA conferma attacchi globali ai router Cisco SD-WAN
Non sono due falle isolate: Citrix ne corregge otto
Il pacchetto comprende anche CVE-2026-88773, una vulnerabilità HTTP Request Smuggling valutata 9.3, oltre a cinque problemi legati a bypass delle policy, memory overflow, denial of service e prevedibilità degli Initial Sequence Number TCP. Non tutte le otto vulnerabilità risultano sfruttate: Citrix e CISA confermano attività ostile per CVE-2026-88771 e CVE-2026-88772, che proprio per questo sono entrate immediatamente nel KEV. L’allerta CISA del 27 settembre specifica che le informazioni ricevute attraverso partner e threat intelligence indicano sfruttamento attivo a livello globale. Per gli enti federali statunitensi il problema entra quindi nel regime di remediation accelerata previsto dalla BOD 26-04, mentre per il settore privato l’inserimento nel KEV rappresenta un indicatore operativo molto più utile del solo punteggio CVSS: non esiste più una probabilità teorica di exploit, perché l’exploit è già parte dell’attività osservata sul campo. È lo stesso salto di priorità visto con la zero-day SharePoint sfruttata prima della disponibilità completa delle correzioni.
Patch immediata, ma prima bisogna cercare le tracce dell’attacco
Citrix raccomanda l’aggiornamento a NetScaler ADC e Gateway 14.1-73.37 o successivi e 13.1-64.23 o successivi, con build dedicate anche per le versioni FIPS e NDcPP. Un dettaglio importante è che persino sistemi già aggiornati contro vulnerabilità precedenti possono restare esposti alle due nuove zero-day: la protezione installata per un precedente incidente Citrix non equivale quindi alla copertura di questa nuova catena. CISA insiste inoltre sull’ordine delle operazioni. Prima di applicare gli aggiornamenti, quando possibile, gli amministratori devono verificare la presenza di indicatori di compromissione attraverso NetScaler Console e preservare gli elementi utili all’analisi forense. Aggiornare troppo rapidamente un sistema già violato può cancellare informazioni necessarie per capire se l’attaccante abbia ottenuto accesso prima della remediation. È una distinzione fondamentale nella gestione delle vulnerabilità sfruttate: la patch chiude la porta, ma non espelle automaticamente chi potrebbe essere entrato mentre era aperta. Per gli ambienti nei quali l’aggiornamento non può essere eseguito immediatamente, l’esposizione Internet deve essere ridotta il più possibile. Nei giorni precedenti alla pubblicazione delle patch diversi amministratori erano stati avvisati di valutare persino lo spegnimento temporaneo degli appliance esposti, proprio perché inizialmente non esistevano correzioni pubbliche. Con le build aggiornate ora disponibili, la priorità passa al patching accompagnato da verifica forense.
Continua con:
Microsoft chiude 167 vulnerabilità e due zero-day nel Patch Tuesday
Quattro vulnerabilità nuove e patch urgenti per BeyondTrust e Notepad++
NetScaler dimostra perché il perimetro resta il bersaglio più redditizio
Il punto più rilevante non è il numero delle CVE ma dove si trovano. NetScaler ADC e Gateway operano esattamente nel confine che separa Internet dalle risorse interne, gestendo VPN, autenticazione, proxy e distribuzione del traffico. Una RCE pre-authentication su questa classe di dispositivo riduce drasticamente il numero di passaggi necessari a un attaccante per ottenere una posizione utile all’interno dell’infrastruttura. CVE-2026-88771 rende il caso ancora più urgente perché non dipende da una configurazione opzionale: la superficie vulnerabile coincide sostanzialmente con l’installazione stessa. CVE-2026-88772 restringe invece l’attacco ai sistemi DTLS, ma colpisce una funzione comune nei gateway VPN. Per gli amministratori NetScaler la sequenza corretta è quindi verificare, preservare, aggiornare e monitorare, non semplicemente installare una patch e considerare chiuso l’incidente. Quando una vulnerabilità entra nel KEV dopo essere stata scoperta attraverso incident response reali, il problema non è più stabilire se qualcuno proverà a sfruttarla: è capire quanti sistemi siano già stati raggiunti prima che la difesa sia diventata pubblica.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.