🛡️ Cosa cambia
- Microsoft Titan controllava i claim del JWT ma non ne verificava la firma, permettendo di costruire un token arbitrario e ottenere privilegi amministrativi.
- Il dato di 17,3 mila miliardi di righe misura la superficie potenzialmente raggiungibile, non dati realmente sottratti o 17,3 mila miliardi di utenti.
- Il bot AI Antares ha automatizzato dieci giorni di probing, ma il passaggio decisivo è arrivato dall’intervento umano del ricercatore.
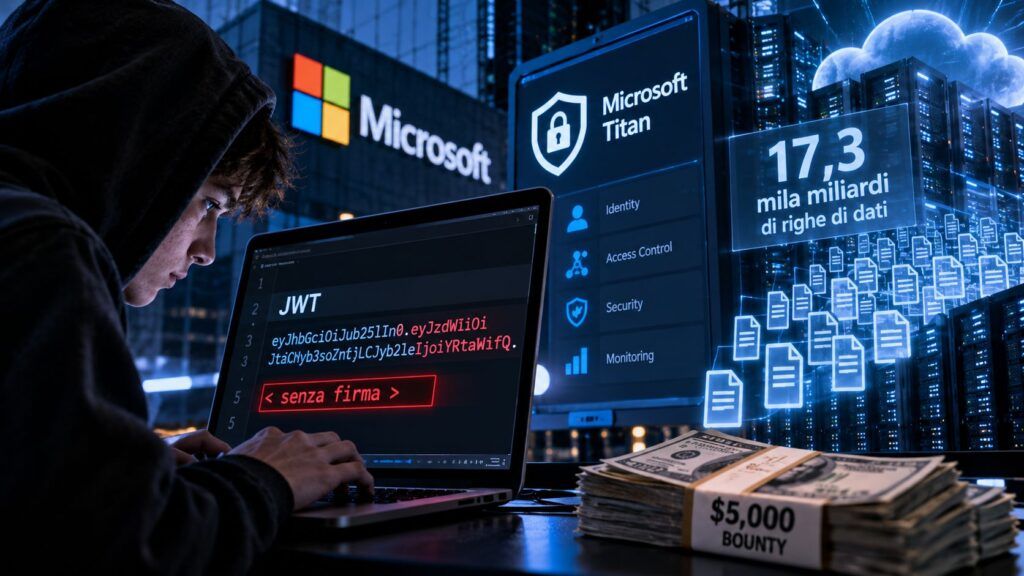
Una vulnerabilità elementare nel punto più delicato della catena di autenticazione ha aperto l’accesso amministrativo a Titan, una piattaforma analytics interna di Microsoft collegata a 17 database ClickHouse. Il ricercatore sedicenne noto come Faav ha scoperto che il servizio verificava tenant, audience, application ID e identità dichiarata all’interno di un JSON Web Token, ma non controllava la firma crittografica che avrebbe dovuto dimostrare l’autenticità del token stesso. Il risultato è paradossale: Titan controllava accuratamente ciò che il token dichiarava, senza verificare chi avesse realmente prodotto quelle dichiarazioni. Inserendo un token senza firma e valorizzando il campo utente con admin, il sistema ha associato la richiesta all’utente locale con ID 1 e ruolo amministratore, consentendo l’esecuzione di query SQL.
Cosa leggere
Titan controllava tutto tranne la firma che rende affidabile il token
La vulnerabilità è stata individuata dopo che Antares, uno strumento AI sviluppato dallo stesso ricercatore per automatizzare attività di security testing, aveva trovato il 25 agosto un’API di Titan raggiungibile pubblicamente attraverso Azure nonostante l’interfaccia web principale mostrasse la necessità di una VPN. Un documento Swagger esponeva quattro endpoint e uno di questi, /v2/Query, accettava query SQL. Utilizzando materiale archiviato del 2023, Faav ha recuperato 56 valori di routing e ha lasciato che Antares analizzasse per circa dieci giorni le risposte prodotte dai controlli di autenticazione. Il comportamento del servizio mostrava progressivamente quali claim dovessero essere corretti: tenant, audience, application ID e infine utente. La firma del token, invece, poteva restare invariata anche mentre il payload veniva modificato. È qui che emerge il problema strutturale: un JWT non è affidabile perché contiene claim plausibili, ma perché la firma dimostra che quei claim sono stati emessi da un soggetto autorizzato e non sono stati alterati. Titan accettava invece token costruiti con algoritmo none e firma vuota. Dopo vari tentativi con identità in formato email, l’intuizione di Faav è stata provare semplicemente admin: il servizio ha risolto quel valore su un account locale privilegiato e ha accettato una query di prova.
Leggi anche: Microsoft interviene su Outlook, Remote Desktop e Stream con patch urgenti
I 17,3 mila miliardi di righe non sono un data breach da 17,3 mila miliardi di record
La cifra destinata a dominare i titoli richiede molta cautela. Faav ha individuato 30 destinazioni di routing ancora attive che conducevano, attraverso 24 configurazioni, a 17 database ClickHouse con 9.863 nomi di tabella unici. Sommando i contatori disponibili nei metadati dei database ha ottenuto una stima di 17.333.335.124.315 righe complessivamente presenti nell’ambiente raggiungibile. Questo valore non equivale però né al numero di persone coinvolte né alla quantità di informazioni effettivamente consultate o sottratte: database analytics di queste dimensioni possono contenere dati storici, duplicati, eventi, aggregazioni e dataset derivati. I test effettivamente documentati sono molto più limitati. Il ricercatore ha identificato circa 25.000 record relativi ad account e applicazioni, 17.990 email di dipendenti Microsoft e 15.001 record organizzativi, oltre a configurazioni, dashboard e definizioni SQL. Per dimostrare l’accesso a un dataset Bing separato ha interrogato soltanto due singole righe, evitando una raccolta massiva. Non risultano quindi prove di esfiltrazione su larga scala, compromissione di credenziali o accesso sistematico a dati dei clienti. La vulnerabilità resta gravissima per la superficie che avrebbe potuto rendere disponibile a un aggressore meno prudente, ma confondere capacità potenziale e impatto effettivo trasformerebbe una falla di autenticazione già seria in un falso maxi-data breach.
L’AI ha aiutato l’hacking ma non ha sostituito il ricercatore
Il ruolo di Antares rende il caso particolarmente interessante perché mostra con precisione dove l’AI sta entrando nella ricerca offensiva. Il bot ha automatizzato enumerazione, modifica dei claim, interpretazione delle risposte e ripetizione dei test, attività che normalmente consumerebbero molte ore manuali. Non è però riuscito a completare autonomamente la catena: continuava a provare identità compatibili con account Microsoft tradizionali e non aveva dedotto che Titan potesse mappare il campo upn su un semplice utente locale. La scelta di inserire admin è arrivata dal ricercatore. È una distinzione importante rispetto alla narrativa dell’“AI hacker autonoma”. La macchina ha aumentato drasticamente persistenza e velocità del probing, ma l’interpretazione semantica dell’errore e il cambio di ipotesi sono rimasti umani. È la stessa traiettoria osservata nell’evoluzione recente degli agenti AI applicati alla sicurezza: automazione delle parti ripetitive, esplorazione più ampia della superficie e riduzione del costo temporale della ricerca, senza eliminare il valore dell’intuizione tecnica.
Continua con:
Microsoft Copilot e sicurezza: il problema dei nuovi agenti AI
Microsoft e autenticazione: perché l’identità resta il vero perimetro
Una firma JWT ignorata vale più di mille controlli corretti
Faav ha segnalato il problema al Microsoft Security Response Center il 5 settembre. Microsoft ha bloccato l’endpoint interessato il 9 settembre e ha riconosciuto una ricompensa di 5.000 dollari il 17 settembre. Il caso resta quindi un esempio di coordinated disclosure e non di attacco criminale, ma espone un principio tecnico che riguarda qualunque ambiente enterprise basato su token: verificare tenant, audience, ruoli e identità è inutile se il sistema non verifica prima che il token sia autentico. La vulnerabilità di Titan non richiedeva crittografia avanzata, zero-day nel kernel o compromissione di credenziali. Bastava una catena di controlli costruita nell’ordine sbagliato. È questo il dato più preoccupante: in una infrastruttura Microsoft collegata a una mole enorme di analytics, una singola omissione nella validazione JWT ha trasformato claim modificabili dall’utente in privilegi amministrativi. L’AI ha reso più rapido arrivare a quel punto, ma il problema era già lì, nel codice, in attesa che qualcuno lo osservasse abbastanza a lungo.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.