🛡️ Executive Summary
- Saif al-Din Khader, presunto alias “Rey”, è stato fermato dalle autorità giordane nell’ambito delle indagini internazionali su ShinyHunters.
- Secondo Reuters, Khader starebbe collaborando con FBI e altre forze dell’ordine mostrando dispositivi e comunicazioni utili a identificare altri operatori del gruppo.
- Il fermo arriva pochi giorni dopo quello di Pepijn van der Stap nei Paesi Bassi e trasforma l’indagine da pressione sulle infrastrutture criminali a pressione diretta sulle persone e sulle loro reti di fiducia.
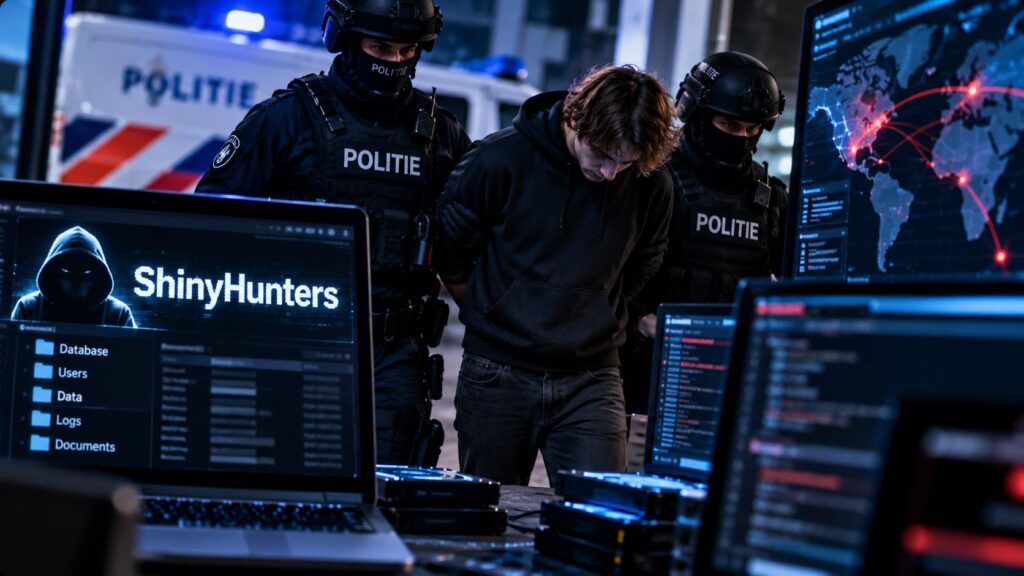
ShinyHunters entra in una fase molto più pericolosa per la propria sopravvivenza operativa. Dopo il fermo nei Paesi Bassi di un ventiquattrenne identificato da fonti giornalistiche come Pepijn van der Stap, le autorità giordane hanno preso in custodia Saif al-Din Khader, indicato da fonti investigative come il presunto operatore conosciuto online con il nickname “Rey”. Il passaggio decisivo non è però il secondo fermo in pochi giorni: secondo l’esclusiva Reuters, Khader starebbe collaborando con l’FBI e con altre forze dell’ordine internazionali per identificare e localizzare ulteriori membri del gruppo. La prudenza resta obbligatoria. L’FBI non ha confermato pubblicamente il ruolo specifico di Khader, le accuse eventualmente formulate contro di lui o le modalità giuridiche della sua cooperazione, mentre l’appartenenza a ShinyHunters resta attribuita dalle fonti investigative consultate da Reuters. Il nuovo sviluppo modifica però la natura dell’indagine: smartphone, account, comunicazioni e relazioni personali di un presunto operatore possono diventare più importanti del sequestro di un leak site, perché permettono agli investigatori di risalire dalla sigla criminale alle persone che la compongono.
Cosa leggere
L’indagine olandese parte dal modello ShinyHunters: convincere una persona invece di violare una macchina
Il contesto più importante è il caso Odido. A febbraio oltre 6 milioni di clienti dell’operatore telefonico olandese sono finiti nelle mani di criminali dopo un attacco nel quale un uomo di lingua olandese aveva telefonato all’assistenza fingendosi un collega del reparto IT. La polizia olandese ha ricostruito pubblicamente la sequenza dell’intrusione: l’operatore fu indotto ad aprire una falsa pagina interna, inserire username e password e successivamente fornire anche il codice necessario a superare il secondo fattore di autenticazione. Il gruppo ottenne così l’accesso ai sistemi aziendali, sottrasse i dati e tentò l’estorsione; dopo il rifiuto di Odido, le informazioni furono pubblicate sul dark web. La dinamica era già emersa nell’analisi del data breach Odido da 6,2 milioni di clienti, ma l’indagine successiva ha mostrato con maggiore chiarezza il peso dell’ingegneria sociale nell’operazione.
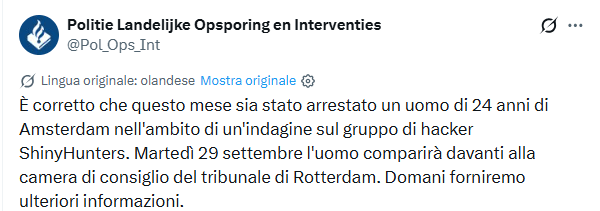
La stessa metodologia è diventata caratteristica delle campagne associate a ShinyHunters e a gruppi criminali contigui: non serve necessariamente trovare una nuova vulnerabilità se è possibile convincere un dipendente a consegnare ciò che serve per entrare. Il precedente delle campagne UNC6040 basate sul vishing contro ambienti Salesforce mostra lo stesso spostamento del perimetro, dalla macchina all’identità. Nel caso Odido la polizia è arrivata a rendere pubblica la registrazione della voce del sospettato, specificando che si trattava di una voce umana e non generata artificialmente, nel tentativo di ottenere segnalazioni. Il profilo nazionale ufficiale @Politie su X, indicato dalla stessa politie.nl tra gli account verificati delle forze dell’ordine, resta inoltre uno dei canali utilizzati dalle autorità olandesi per comunicare al pubblico le proprie attività investigative.
Leggi anche: Credenziali rubate alimentano estorsioni, BEC e furti fiscali
Dai Paesi Bassi alla Giordania, l’indagine entra nella rete umana di ShinyHunters
Il fermo olandese non è più un episodio isolato. Saif al-Din Khader è stato preso in custodia in Giordania pochi giorni dopo l’arresto nei Paesi Bassi del ventiquattrenne che Reuters, NOS e Neo Security hanno identificato come Pepijn van der Stap. I due casi devono però restare distinti: le autorità olandesi sospettano Van der Stap di attività collegate a ShinyHunters, mentre il gruppo ha negato pubblicamente la sua appartenenza; nel caso di Khader sono invece tre fonti informate sull’indagine a indicarlo come presunto operatore con il nickname “Rey”. Nessuno dei due procedimenti autorizza ad attribuire automaticamente ai sospettati tutte le intrusioni rivendicate sotto il nome ShinyHunters.
Il vero salto investigativo riguarda la collaborazione attribuita a Khader. Due fonti citate da Reuters sostengono che il sospettato stia aiutando FBI e law enforcement internazionale a rintracciare altri hacker, anche attraverso l’analisi dei propri dispositivi e delle comunicazioni elettroniche. Se confermata nel procedimento giudiziario, questa cooperazione può produrre un effetto molto più profondo di un singolo arresto: nickname, infrastrutture temporanee, account Telegram, wallet, server e identità operative possono essere correlati attraverso i rapporti conservati sui dispositivi sequestrati. È la stessa dinamica emersa nelle condanne contro operatori di Scattered Spider, dove chat, dispositivi e cooperazione internazionale hanno consentito di ricostruire attività distribuite tra più Paesi.
Il caso FBI aumenta la pressione ma le rivendicazioni restano da distinguere dai fatti verificati
La nuova fase investigativa arriva dopo la rivendicazione con cui ShinyHunters ha sostenuto di avere sottratto una quantità estremamente sensibile di informazioni relative ai dipendenti dell’FBI. Il Bureau ha riconosciuto l’esistenza dell’incidente e dell’indagine, ma la portata completa del materiale che il gruppo sostiene di possedere non deve essere considerata verificata soltanto sulla base delle dichiarazioni degli attaccanti. È una distinzione essenziale anche alla luce delle precedenti operazioni del gruppo: nella campagna Oracle PeopleSoft attribuita a ShinyHunters il furto di dati era stato ricostruito attraverso vittime, indagini e sistemi compromessi; una rivendicazione pubblicata da una gang resta invece un elemento investigativo, non automaticamente una prova della quantità o qualità dei dati sottratti. L’FBI ha scelto una strategia comunicativa insolitamente esplicita. Dopo il fermo olandese, Brett Leatherman della Cyber Division aveva invitato gli operatori rimasti a contattare spontaneamente il Bureau, sostenendo che le autorità sapessero come identificarli. Pochi giorni dopo emerge il fermo di un secondo presunto membro e la sua possibile collaborazione. La coincidenza temporale non dimostra che la pressione pubblica abbia provocato la cooperazione né che il gruppo sia ormai smantellato, ma indica che la sicurezza operativa dell’ecosistema ShinyHunters è oggi molto più fragile di quanto apparisse durante le campagne di estorsione dei mesi precedenti.
Continua con:
Passkey usate come esca: ShinyHunters e Helix rubano dati Microsoft 365
ShinyHunters colpisce ReliaQuest ma device trust blocca il furto dei dati
Il vero obiettivo degli arresti è ricostruire chi esiste dietro ShinyHunters
I due fermi non dimostrano la fine di ShinyHunters e non consentono ancora di stabilire quanti operatori utilizzino stabilmente il nome, quali campagne possano essere attribuite ai singoli individui o quanto sia centralizzata la struttura. Il gruppo è diventato nel tempo un ecosistema nel quale si sovrappongono furto di credenziali, vishing, exploit enterprise, estorsione e relazioni con altri cluster criminali. Proprio per questo la disponibilità di dispositivi e comunicazioni personali può essere più dannosa per gli operatori di quanto non lo sia la perdita di un dominio Tor: una nuova infrastruttura può essere ricostruita rapidamente, mentre una rete di identità reali correlata attraverso contatti, wallet, cronologie e account è molto più difficile da sostituire. La pressione arriva inoltre in un momento nel quale ShinyHunters aveva aumentato la propria esposizione, passando dalle campagne contro aziende e piattaforme cloud fino alla compromissione dell’infrastruttura criminale di Clop e alla sfida diretta contro l’FBI. La scelta di alzare continuamente il profilo può avere prodotto visibilità e capacità estorsiva, ma aumenta anche risorse investigative e cooperazione internazionale mobilitate contro il gruppo. Il problema per ShinyHunters non è quindi soltanto avere perso due presunti operatori: è non sapere più quali comunicazioni, identità e relazioni siano già finite nelle mani degli investigatori.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.