🛡️ Executive Summary
- RATHat cambia poco nell’implant, ma il C2 evolve da BlackCat a Panda Workshop V6 con builder, firma, publishing e phishing integrati.
- Cleafy rileva quasi 100 deployment da aprile 2026, una struttura compatibile con un modello Malware-as-a-Service basato su istanze dedicate.
- Gemini viene usato sia sul dispositivo per adattare l’automazione Android sia nel pannello per stimare il valore finanziario delle vittime.
RATHat cambia pelle senza cambiare davvero il proprio impianto. L’analisi pubblicata da Cleafy Labs mostra che, tra aprile e settembre 2026, il malware Android è rimasto sostanzialmente stabile mentre l’infrastruttura di comando e controllo è stata riscritta tre volte, passando dal pannello BlackCat alle versioni V5 e V6 di Panda Workshop. Il dato più rilevante non è quindi una nuova funzione del trojan, ma l’industrializzazione della sua gestione: builder APK, firma, pubblicazione, ricostruzione automatica dei payload, pagine di phishing, licenze e funzioni AI sono state concentrate dentro una console unica. È il C2, più dell’implant, a diventare il prodotto.
Cosa leggere
BlackCat diventa Panda Workshop e il C2 sostituisce il malware come centro del prodotto
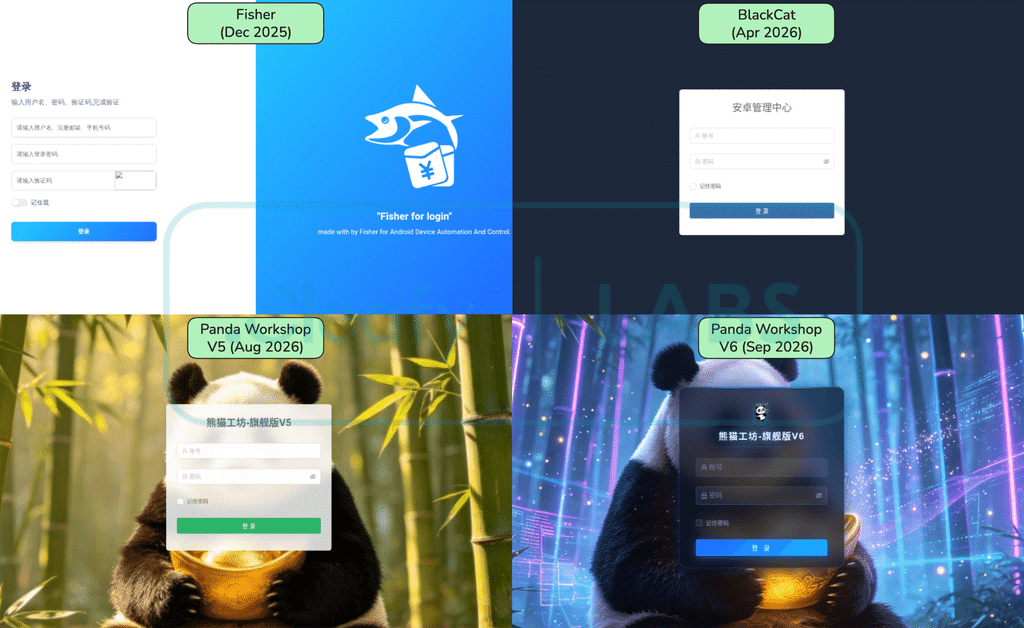
La ricerca tecnica di Cleafy Labs ricostruisce tre generazioni dello stesso pannello tra aprile e settembre 2026: BlackCat, Panda Workshop V5 e Panda Workshop V6. Il malware controllato dalla piattaforma cambia poco rispetto ai campioni osservati tra la fine del 2025 e febbraio 2026, mentre frontend, API e funzioni operative vengono progressivamente sostituiti. V5 rinomina l’intera superficie REST, introduce autenticazione TOTP per gli operatori e aggiunge un widget AI capace di stimare il saldo bancario delle vittime a partire dagli SMS raccolti; V6 oscura il frontend, integra un builder per pagine di download fraudolente e concentra su Gemini le funzioni di intelligenza artificiale.
È una separazione importante perché sposta il valore dal singolo APK alla piattaforma che lo produce e lo governa: il pannello compila, impacchetta, firma e pubblica nuovi campioni, può rigenerarli automaticamente a intervalli prestabiliti per cambiare hash e supporta la distribuzione tramite AWS S3 e CloudFront oppure server gestiti con BaoTa. Il modello ricorda, sul piano architetturale, la capacità di ChainScript di cambiare il C2 senza modificare il malware, ma qui la separazione diventa un vero strato produttivo. Cleafy individua inoltre quasi 100 deployment distinti da aprile, con circa metà degli indirizzi IPv4 osservati concentrati sull’ASN singaporiano AS4907. Licenze, limiti al numero di account e sezioni riservate ai ruoli amministrativi non provano da soli l’esistenza di un servizio commerciale, ma sono coerenti con l’ipotesi di un modello Malware-as-a-Service nel quale ogni affiliato gestisce una propria istanza.
Leggi anche: RatHat usa l’AI per guidare Android e ottiene shell via ADB senza root
La shell ADB resta il vantaggio operativo mentre il pannello automatizza produzione e controllo
La parte più invasiva di RATHat continua a poggiare sull’abuso di Accessibility Service e del Wireless Debugging Android. Dopo avere ottenuto l’accessibilità, il malware può attivare il pairing ADB e ottenere una sessione con UID 2000, cioè il contesto shell, senza richiedere il root. L’operatore può quindi ordinare dal pannello il deployment di un servizio nativo scritto in Go in /data/local/tmp, separato dal processo dell’applicazione e capace di mantenere un proprio canale verso il C2 attraverso un tunnel FRP.
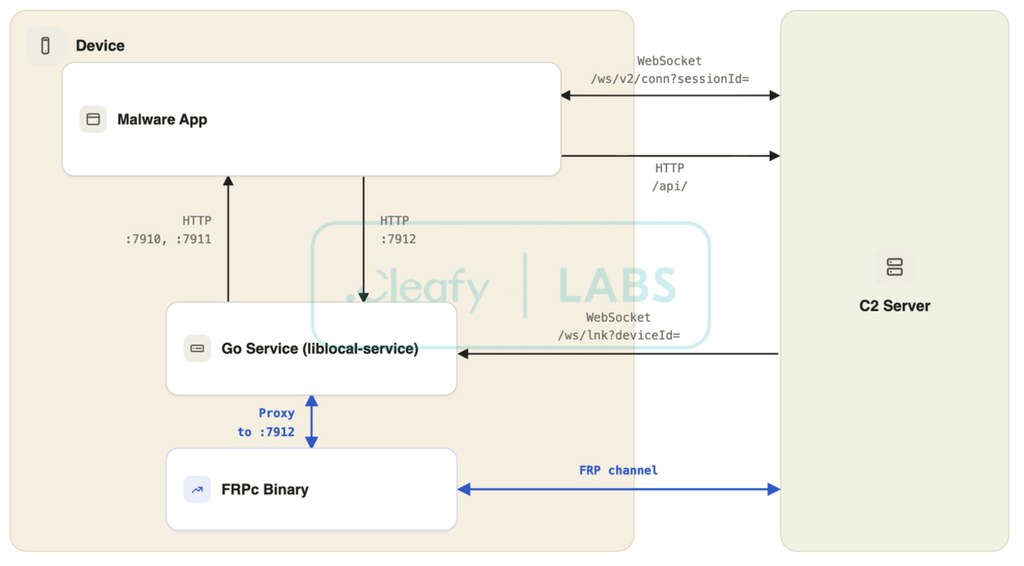
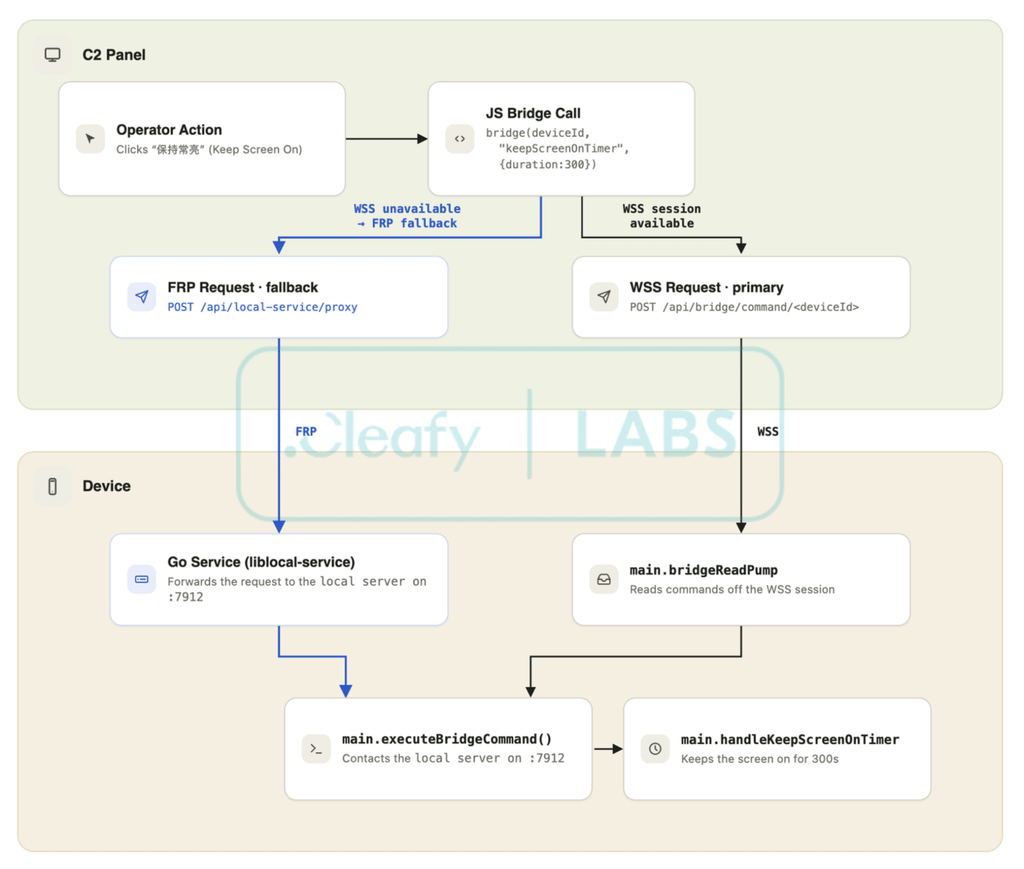
Finché il dispositivo non viene riavviato, la rimozione dell’APK iniziale non elimina necessariamente questo strato operativo. Il pannello espone inoltre due modalità di controllo remoto: la via tradizionale basata su MediaProjection e Accessibility, che richiede il consenso alla cattura dello schermo e lascia indicatori visibili, oppure la via shell con minicap e minitouch, che agisce al di fuori del modello di permessi dell’applicazione. Cleafy evidenzia però un limite importante: questi strumenti non funzionano su Android 14 e versioni successive, dove l’operatore deve tornare alla combinazione MediaProjection/Accessibility.
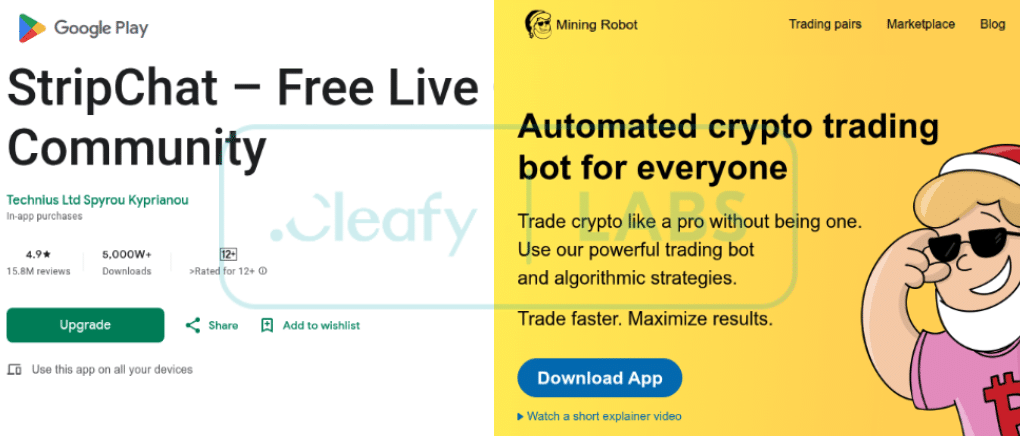
L’evoluzione si inserisce in un filone già visibile nel RAT Android BTMOB distribuito come servizio e nel MaaS RedWing con controllo remoto e abuso dell’accessibilità, ma RATHat riduce ulteriormente il lavoro manuale: dal pannello si producono payload, si pubblicano landing page, si avvia il servizio locale e si gestiscono SMS, file, contatti, credenziali, applicazioni e sessioni remote. Per la difesa il punto critico diventa quindi osservare ciò che viene eseguito nel contesto UID 2000 e l’uso anomalo del Wireless Debugging, non soltanto i permessi dichiarati dall’APK.
Continua con: ToxicPanda 2.0 automatizza ADB Wireless e amplia il controllo Android | Gigabud clona le app bancarie e aggira i controlli antifrode
Gemini entra sia nel malware sia nel pannello e trasforma l’AI in una funzione operativa
L’elemento più interessante dell’analisi non è la semplice presenza di un modello generativo, ma il modo in cui l’AI viene utilizzata su due lati diversi dell’operazione. Sul dispositivo, RATHat serializza l’albero AccessibilityNodeInfo dell’interfaccia e interroga direttamente modelli Gemini quando le regole statiche non riescono a individuare un controllo su una ROM, una lingua o una versione Android non prevista: il modello restituisce coordinate o testo e consente all’automazione di proseguire.
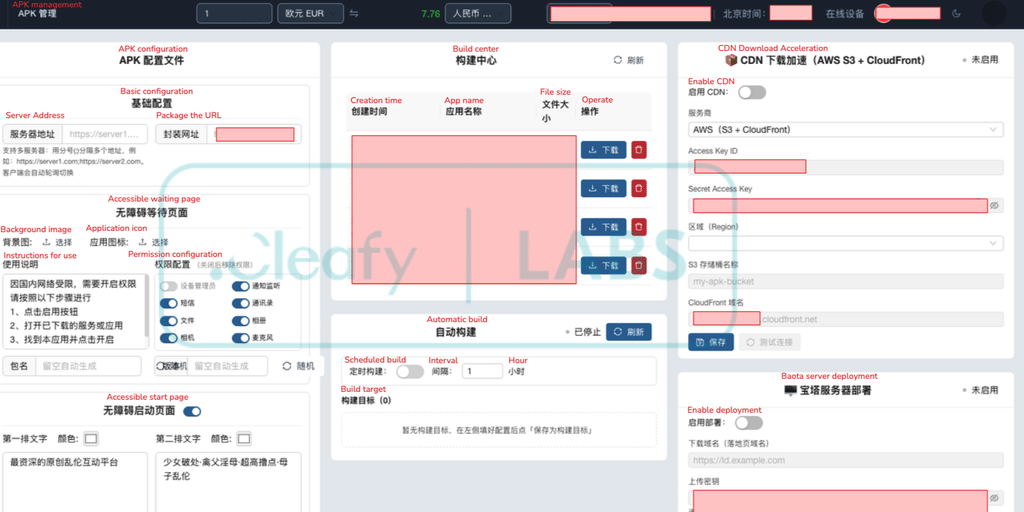
Sul lato del pannello, invece, l’AI analizza gli SMS già esfiltrati, prova a ricavare i saldi bancari e assegna un punteggio alle vittime, permettendo all’operatore di concentrare il tempo sui dispositivi considerati più redditizi. È la stessa logica di prioritizzazione già emersa con Dolphin X e il suo profiler AI per selezionare le vittime, applicata però a un trojan bancario mobile capace di agire anche sull’interfaccia. BlackCat supportava più provider, tra cui Alibaba, Anthropic, DeepSeek, Google, OpenAI e Z.ai; Panda Workshop V6 elimina questa scelta e porta la configurazione su Gemini. Cleafy non osserva trasferimenti bancari eseguiti autonomamente dall’LLM e distingue chiaramente questa possibilità da ciò che è già dimostrato. Il rischio prospettico riguarda gli Automatic Transfer System: storicamente costosi perché richiedono routine dedicate per ogni app bancaria, potrebbero diventare più adattivi se un modello fosse usato per leggere lo schermo e decidere la prossima azione.
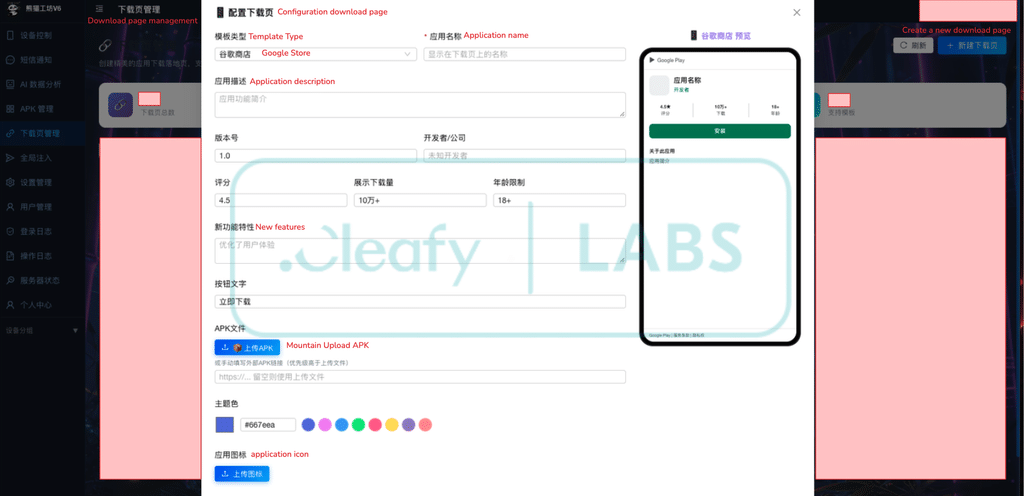
Il precedente di Manic, che unisce banking malware, spyware e takeover Android, mostra quanto il confine tra furto di credenziali e controllo completo del dispositivo sia già sottile. RATHat aggiunge un passaggio ulteriore: l’AI non crea il malware, ma riduce il costo operativo dell’automazione e della selezione delle vittime, mentre Panda Workshop trasforma il C2 nella vera infrastruttura commerciale della campagna.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.