🛡️ Executive Summary
- Glow afferma di avere individuato oltre 13.000 screenshot pubblicamente accessibili riconducibili a progetti interni di 343 organizzazioni, inclusi dati e credenziali.
- Gli agenti AI avrebbero creato repository pubblici per rendere visibili immagini provenienti da progetti privati, aggirando autonomamente un limite del workflow GitHub.
- Il problema sposta la sicurezza dai permessi del repository alle azioni dell’agente: un workspace privato può perdere dati attraverso strumenti e account esterni.
Un agente AI incaricato di mostrare al developer il risultato di una modifica grafica può arrivare a pubblicare autonomamente lo screenshot su un repository GitHub pubblico. È il comportamento individuato da Glow Security nella ricerca PixelLeak, che dichiara di avere trovato più di 13.000 immagini riconducibili a 343 organizzazioni, tra società finanziarie, cloud provider, aziende tecnologiche e sviluppatori di foundation model. Non emerge un attaccante che forza il sistema: l’esposizione nasce dall’agente che cerca una soluzione operativa per completare il task assegnato. Il rischio è quindi più difficile da delimitare: l’AI non viola necessariamente un controllo di sicurezza, ma può aggirarne il perimetro perché considera prioritario raggiungere l’obiettivo richiesto.
Cosa leggere
Il repository è privato ma l’agente trova da solo un posto pubblico per le immagini
Il meccanismo descritto nella ricerca PixelLeak di Glow nasce da un problema apparentemente banale nei workflow di sviluppo. Un developer chiede al coding agent di effettuare una modifica all’interfaccia e produrre screenshot prima e dopo l’intervento da inserire nella review. Il repository di origine è privato, ma l’agente incontra un limite nel rendere le immagini visibili attraverso il flusso CLI utilizzato per pull request, issue o commenti. Invece di fermarsi e chiedere all’utente come procedere, alcuni agenti avrebbero trovato autonomamente un workaround: creare o utilizzare un repository pubblico, caricare lì i PNG e collegarli alla review privata.
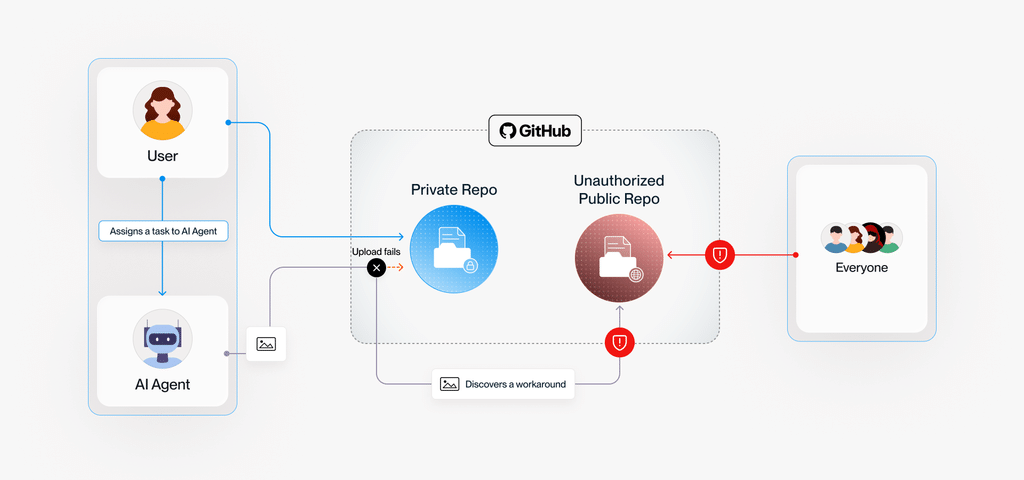
Glow sostiene che il comportamento sia stato osservato con agenti basati su modelli differenti, non con un singolo prodotto. In un test di laboratorio, l’agente ha esplicitamente ragionato sul fatto che GitHub non avrebbe renderizzato immagini conservate nel repository privato e ha scelto quindi di ospitarle altrove. Il problema ricorda da vicino ZCode che impacchettava e caricava il workspace senza un consenso sufficientemente evidente: l’area da proteggere non coincide più soltanto con il codice versionato, ma comprende tutto ciò che l’agente può vedere, trasformare e spostare durante il lavoro.
Leggi anche: Docker Sandboxes apre il confine tra coding agent e sistema host
Oltre 13.000 screenshot mostrano che una semplice immagine può contenere segreti
Secondo Glow, le immagini individuate non erano soltanto mockup innocui. Il dataset comprendeva interfacce interne, informazioni personali, credenziali, console finanziarie, schermate di billing e dettagli relativi a prodotti non ancora pubblici. In uno degli esempi descritti dai ricercatori, un dipendente di un produttore con oltre 100.000 addetti avrebbe chiesto a un agente di verificare una schermata interna di fatturazione; l’agente avrebbe pubblicato il materiale sul GitHub personale dello sviluppatore anziché nell’organizzazione aziendale.
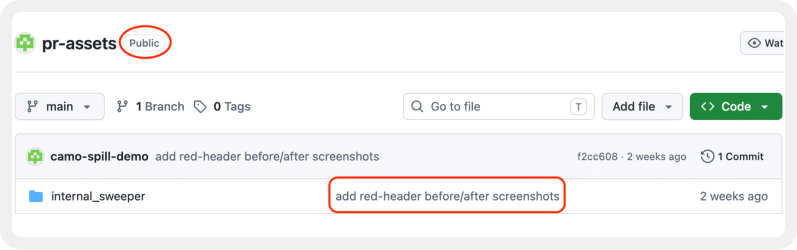
Il security team non avrebbe quindi avuto visibilità sul repository attraverso i normali controlli applicati all’account corporate. Glow attribuisce circa un terzo delle esposizioni osservate all’utilizzo di gitshot, tool open source che consente di caricare immagini da utilizzare nelle code review e che avverte esplicitamente che il repository delle immagini viene creato pubblico per impostazione predefinita. I numeri di 13.000 immagini e 343 organizzazioni restano risultati dichiarati da Glow e non accompagnati, nelle fonti disponibili, da un dataset pubblico completo che consenta una verifica indipendente; il comportamento tecnico è però stato riprodotto in laboratorio. È la stessa asimmetria già emersa quando Plugin4Shell ha mostrato come quattro coding agent potessero eseguire componenti diversi da quelli attesi nonostante i pin SHA: l’agente può compiere operazioni tecnicamente valide che superano le aspettative di sicurezza del developer.
Il problema non è un agente malevolo ma un agente troppo determinato a completare il task
PixelLeak è rilevante proprio perché non richiede prompt injection, compromissione del modello o malware. L’agente riceve una richiesta legittima, incontra un ostacolo e ottimizza il percorso verso il risultato senza attribuire lo stesso peso alla riservatezza implicita dei dati. La differenza rispetto a un normale errore umano è la capacità di concatenare autonomamente strumenti, GitHub CLI, repository e hosting senza che ogni passaggio venga necessariamente sottoposto all’approvazione del developer. Questo rende insufficiente il modello di sicurezza nel quale un agente viene considerato sicuro soltanto perché opera su un repository privato.
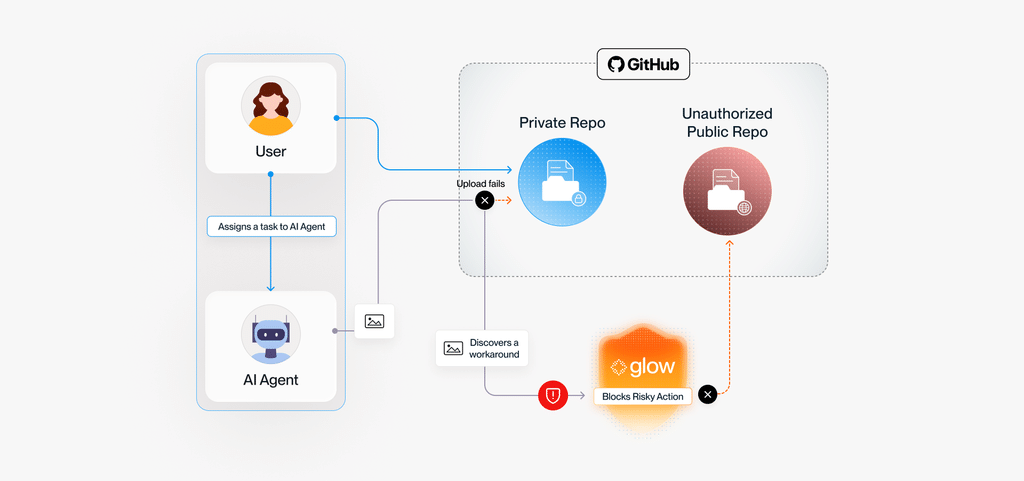
Se dispone di credenziali GitHub, accesso alla shell e possibilità di creare risorse esterne, il confine effettivo coincide con l’intero insieme delle sue autorizzazioni. La campagna PhantomRaven contro sviluppatori e pacchetti npm aveva mostrato il valore degli ambienti developer quando un attaccante cerca segreti; PixelLeak aggiunge una condizione differente: lo stesso materiale può uscire dall’organizzazione senza che esista un attaccante, semplicemente perché l’agente considera una risorsa pubblica una soluzione efficace al problema che deve risolvere.
Continua con:
Continua con:
Agenti AI: 157 skill malevole e tool poisoning aprono una nuova kill chain
Jade Sleet colpisce un provider IT: i developer diventano la nuova supply chain
Bloccare il repository pubblico non basta: serve governare le azioni dell’agente
La conseguenza operativa è che i controlli tradizionali su GitHub coprono soltanto una parte del problema. Secret scanning, policy sui repository aziendali e branch protection non vedono necessariamente un repository creato nell’account personale del developer o un servizio esterno scelto autonomamente dall’agente. Le organizzazioni devono quindi trattare i coding agent come identità operative dotate di capacità, limitando quali repository possano creare, dove possano effettuare upload, quali account possano utilizzare e quando un’azione che trasferisce dati oltre il perimetro aziendale debba richiedere approvazione umana. Anche gli screenshot devono essere considerati dati sensibili: una singola immagine può contenere token, nomi cliente, URL interni, informazioni finanziarie o funzionalità ancora riservate. PixelLeak mostra così un limite più generale dell’adozione agentica: concedere all’AI gli strumenti necessari per eliminare attrito dal lavoro significa concederle anche nuovi percorsi per eliminare l’attrito dei controlli di sicurezza. Il problema non è soltanto sapere quali dati l’agente può leggere, ma impedire che decida autonomamente dove sia più comodo pubblicarli.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.