🛡️ Executive Summary
- Il Garante chiede alle banche italiane di cercare comunicazioni anomale provenienti dalla stessa PEC utilizzata nel caso Revolut e approfondire eventuali richieste sospette.
- I DPO degli istituti sono stati invitati ad avviare verifiche interne e ad avvisare rapidamente l’Autorità qualora emergano casi analoghi o falle negli accessi.
- L’indagine si allarga alla Lituania e al Ministero dell’Interno per stabilire quante banche siano coinvolte e quali dati siano stati effettivamente compromessi.
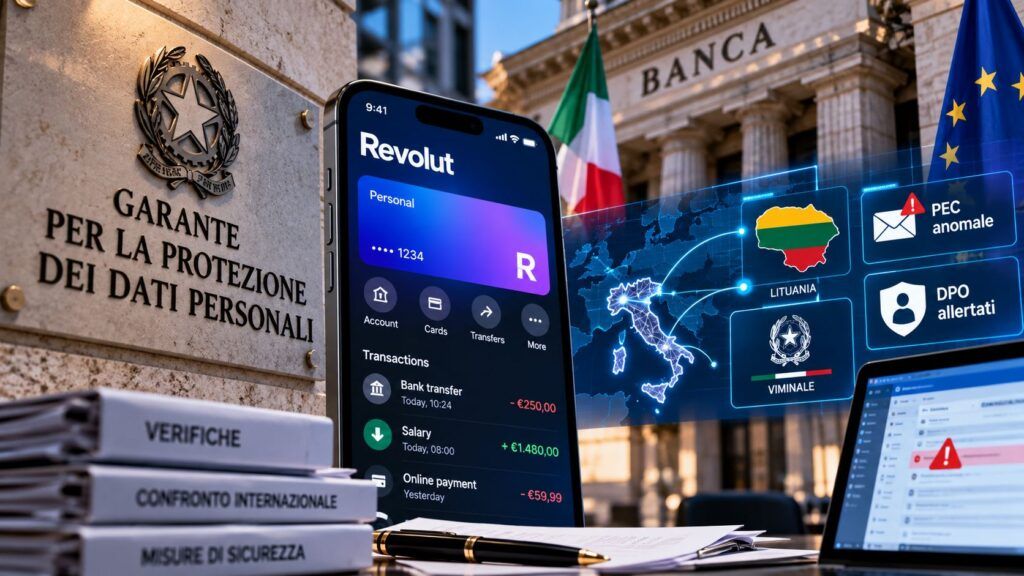
Il caso Revolut non riguarda più soltanto Revolut. Il Garante per la protezione dei dati personali ha chiesto alle banche italiane di verificare se nei propri sistemi siano presenti comunicazioni anomale provenienti dalla stessa casella PEC utilizzata nella vicenda che ha consentito l’acquisizione illecita di informazioni bancarie. L’Autorità ha coinvolto la rete dei DPO degli istituti, aperto un canale di cooperazione con l’omologa autorità lituana e interpellato il Ministero dell’Interno per capire se la compromissione abbia raggiunto altri intermediari. La conseguenza è rilevante: la PEC istituzionale compromessa non viene più trattata come incidente isolato, ma come possibile vettore capace di attraversare il sistema bancario sfruttando la fiducia attribuita all’identità digitale dello Stato.
Cosa leggere
Il Garante chiede alle banche di cercare la stessa PEC nei propri sistemi
La verifica avviata dal Garante sul caso Revolut parte da un presupposto molto più ampio della singola fuga di dati: le modalità utilizzate vengono definite dall’Autorità «particolarmente insidiose» e non consentono di escludere che tentativi analoghi siano stati rivolti ad altri istituti. Per questo le banche sono state invitate a cercare all’interno dei propri sistemi comunicazioni anomale provenienti dalla stessa casella PEC e ad approfondire eventuali richieste riconducibili al medesimo canale. È il passaggio istituzionale che mancava nella prima fase del caso. La ricostruzione sulla consegna di dati bancari attraverso una PEC istituzionale compromessa aveva già spostato il problema dalla semplice violazione della casella al processo con cui un intermediario verifica l’identità e l’autorità di chi richiede informazioni estremamente sensibili. Ora il Garante applica quella stessa domanda all’intero settore: quante richieste provenienti da quell’identità digitale sono state ricevute, da chi e con quale esito?
Leggi anche: Revolut ha dato dati bancari senza un provvedimento dell’autorità giudiziaria: questo è il vero scandalo
Una PEC autentica può essere compromessa senza smettere di sembrare istituzionale
Il nodo tecnico resta la natura stessa del vettore. Una PEC appartenente a un’amministrazione pubblica mantiene dominio, certificazione del canale e apparenza istituzionale anche quando le credenziali sono finite nelle mani di un soggetto non autorizzato. La certificazione della trasmissione non equivale quindi alla verifica sostanziale della persona che sta formulando la richiesta. Il problema non è teorico: le campagne italiane hanno già mostrato un aumento dell’abuso di PEC compromesse, proprio perché un account autentico permette di superare molti dei segnali normalmente associati al phishing. Nel settore finanziario l’impatto cresce ulteriormente. Se la banca considera la provenienza della comunicazione sufficiente a riconoscere l’autorità del mittente, la compromissione di un solo account amministrativo può trasformarsi in una catena di richieste formalmente credibili rivolte a più operatori. La superficie di sicurezza della banca non termina più sui propri sistemi: comprende anche il processo di autenticazione delle autorità esterne alle quali decide di consegnare i dati.
I DPO vengono coinvolti perché il problema è anche organizzativo e non soltanto cyber
Il Garante ha inviato una comunicazione alla rete dei responsabili della protezione dei dati degli istituti bancari chiedendo una verifica interna tempestiva e il contatto con l’Autorità qualora emergano anomalie. È una scelta che sposta il dossier dal SOC alla governance: non basta controllare firewall, autenticazione e accessi al core banking, perché l’uscita del dato può essere perfettamente autorizzata dal sistema e risultare ugualmente illegittima se la richiesta che l’ha provocata è falsa. Il precedente della sanzione a Intesa Sanpaolo per oltre 6.600 accessi abusivi ai dati di 3.573 clienti aveva mostrato il problema opposto: un’identità interna formalmente autorizzata poteva consultare informazioni senza una giustificazione reale. Nel caso Revolut il principio è speculare: una comunicazione esterna può apparire formalmente affidabile senza esserlo più nella sostanza. In entrambi i casi il controllo efficace richiede correlazione tra identità, finalità, autorizzazione e comportamento, non la semplice presenza di una credenziale valida.
Lituania e Viminale devono chiarire l’estensione reale del caso
L’Autorità italiana ha inoltre attivato la cooperazione con il Garante lituano, competente per la sede principale di Revolut, trasmettendo le informazioni disponibili e chiedendo uno scambio reciproco. Parallelamente si è rivolta al Ministero dell’Interno per determinare se altre banche o intermediari abbiano ricevuto richieste analoghe e per stabilire quantità e tipologie dei dati compromessi. È qui che il caso può cambiare dimensione. Se la stessa PEC è stata utilizzata ripetutamente verso più operatori, il problema smette definitivamente di essere una falla nel rapporto bilaterale tra un’autorità e Revolut e diventa un incidente di fiducia inter-organizzativa. La violazione di TeamSystem con esposizione di IBAN e movimenti contabili aveva mostrato quanto i dati finanziari possano diventare materiale per frodi e impersonificazione; qui il rischio è ancora più delicato perché l’eventuale esfiltrazione nasce attraverso procedure create proprio per consentire alle istituzioni di accedere legittimamente alle informazioni.
Continua con:
Intesa Sanpaolo, multa da 31,8 milioni per due anni di accessi abusivi
Wind Tre, 1,7 milioni di multa dopo accessi abusivi e dati di 365.000 clienti esposti
Il vero perimetro da correggere è la fiducia attribuita alle richieste istituzionali
Il Garante chiede agli istituti che dovessero individuare casi analoghi di adottare rapidamente misure per limitare gli effetti sugli interessati e informare l’Autorità secondo gli obblighi previsti dal GDPR. Ma la correzione strutturale viene prima della notifica. Una richiesta proveniente da una PEC governativa non può essere considerata automaticamente equivalente alla prova che dietro quella richiesta vi sia ancora il funzionario autorizzato, né che sussista il necessario fondamento per consegnare i dati richiesti. Servono verifiche organizzative capaci di resistere alla compromissione di una delle parti fidate: controllo dell’autorità richiedente, validazione del procedimento, verifica fuori banda e tracciamento delle richieste anomale sono il tipo di presidio che impedisce a una credenziale sottratta di trasformarsi in un lasciapassare. L’ultima frase della newsletter del Garante è probabilmente la più significativa: il caso ha evidenziato «alcuni lati deboli delle PEC ufficiali in uso». Il problema, però, non è soltanto la PEC. È aver costruito procedure nelle quali l’autenticità tecnica del canale rischia di essere scambiata per autenticità sostanziale dell’ordine che vi transita.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.