🛡️ Executive Summary
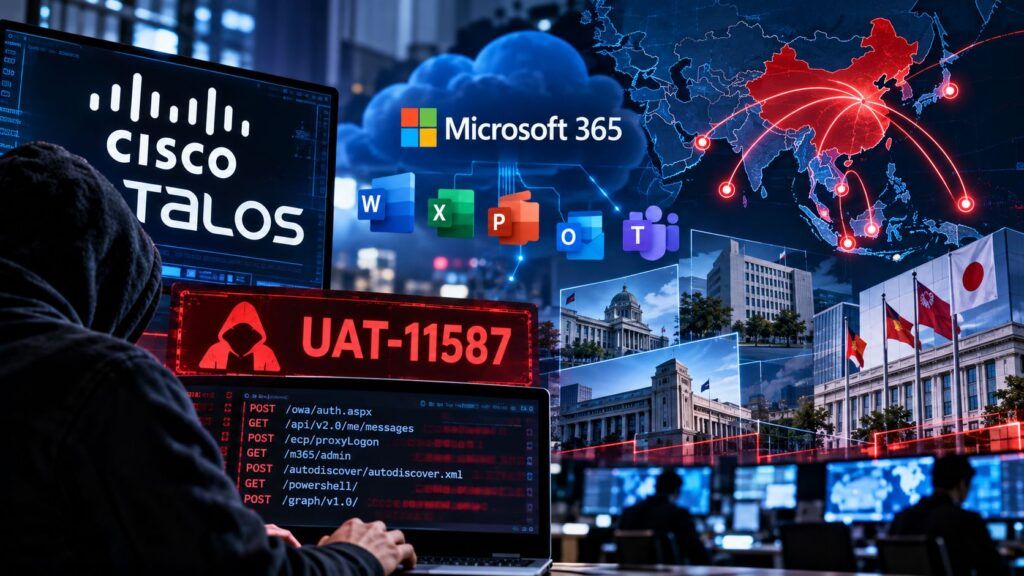
- UAT-11587 ha colpito organizzazioni governative e policy in otto Paesi asiatici, raggiungendo secondo Talos circa 350 endpoint in sedici ambienti.
- La backdoor Rust Antino usa Outlook e OneDrive attraverso Microsoft Graph, confondendo il traffico C2 con normali comunicazioni verso Microsoft 365.
- La catena combina spear phishing, Cloudflare e AWS, deserializzazione .NET e DLL sideloading di un binario Microsoft firmato per raggiungere la persistenza.
Un nuovo cluster collegato alla Cina sta trasformando Microsoft 365 in infrastruttura di comando per operazioni di spionaggio contro governi, diplomatici, legislatori e organizzazioni che producono policy in Asia. Cisco Talos traccia l’attore come UAT-11587 e attribuisce con alta confidenza il cluster a un ecosistema China-nexus, dopo avere osservato attività da settembre 2025 fino almeno a luglio 2026. Il fulcro dell’operazione è Antino, backdoor Windows sviluppata in Rust che non dipende da un classico server command-and-control: utilizza Outlook e OneDrive tramite Microsoft Graph per ricevere comandi, trasferire file e mantenere il beacon. Il risultato è un’infrastruttura di spionaggio che prova a confondersi con servizi cloud normalmente autorizzati dentro le reti governative.
Cosa leggere
UAT-11587 colpisce sedici ambienti tra governi, difesa e think tank asiatici
La ricerca di Cisco Talos su UAT-11587 e Antino delimita una campagna selettiva, non una distribuzione opportunistica di malware. Talos identifica o valuta come probabilmente interessati sedici ambienti organizzativi e circa 350 endpoint distribuiti tra Taiwan, India, Filippine, Cambogia, Pakistan, Thailandia, Myanmar e Siria. Gli obiettivi comprendono difesa e sicurezza nazionale, amministrazioni centrali, diplomazia, forze dell’ordine, controllo delle frontiere, parlamenti, infrastrutture IT governative, università, think tank, società civile e organizzazioni impegnate nella definizione delle politiche pubbliche.
La scelta delle vittime porta Talos a valutare con confidenza moderata che l’obiettivo principale sia raccolta di intelligence. Il modello rientra in una pressione molto più ampia esercitata dagli operatori cinesi sulle strutture che producono informazioni strategiche: UAT-9244 aveva già utilizzato backdoor e infrastrutture proxy contro operatori di telecomunicazioni sudamericani, confermando che mantenere accessi silenziosi di lungo periodo vale spesso più dell’impatto immediatamente visibile.
Leggi anche: Mustang Panda usa LOTUSLITE e binari Microsoft firmati nelle campagne di spionaggio
Antino usa Outlook e OneDrive invece di esporre un server C2 riconoscibile
Antino rappresenta il passaggio tecnicamente più rilevante dell’operazione. La backdoor, scritta in Rust, può raccogliere informazioni sull’host, eseguire shell e PowerShell, trasferire file, eseguire shellcode in memoria e mantenere l’accesso al sistema. La caratteristica distintiva è però il canale C2. Antino comunica attraverso Microsoft Graph, utilizzando una mailbox Outlook e uno spazio OneDrive controllati dagli operatori come dead-drop per istruzioni e risultati. Una delle varianti osservate deposita periodicamente su OneDrive informazioni che indicano lo stato dell’host e controlla Outlook a intervalli ravvicinati per recuperare nuovi task. La seconda generazione utilizza anche il flusso OAuth 2.0 client credentials, eliminando la necessità di interazione con un utente durante l’autenticazione. È la stessa debolezza architetturale sfruttata dalle backdoor che utilizzano Microsoft Graph come infrastruttura C2 per nascondersi nel traffico aziendale: il dominio contattato è legittimo, il protocollo è legittimo e bloccare indiscriminatamente Microsoft 365 non è un’opzione realistica per un’organizzazione moderna.
Il phishing imita Gmail e la catena sfrutta cloud legittimi fino al DLL sideloading
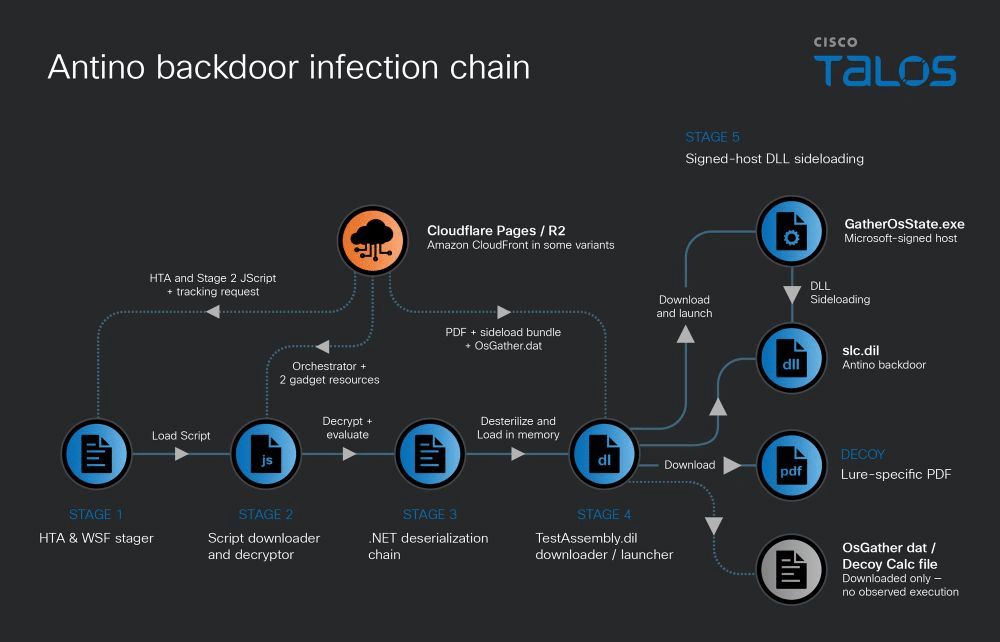
L’accesso iniziale resta invece profondamente umano. Talos descrive campagne di spear phishing costruite sui temi politici e istituzionali delle vittime, con documenti e messaggi dedicati a questioni come Taiwan, il Mar Cinese Meridionale, attività parlamentari e politiche pubbliche. In una delle catene l’email riproduce graficamente l’aspetto di un allegato Gmail e conduce la vittima verso una pagina ospitata su Cloudflare Pages. Gli stadi successivi utilizzano infrastrutture come Cloudflare R2 e Amazon CloudFront, rendendo più difficile separare il traffico ostile dalle normali connessioni verso grandi provider. La sequenza prosegue attraverso più loader, componenti .NET e tecniche di deserializzazione fino all’esecuzione della backdoor. Lo stadio finale sfrutta GatherOsState.exe, binario Microsoft firmato, per caricare una DLL malevola attraverso DLL sideloading. Lo schema ricorda le operazioni di GopherWhisper che combinano servizi cloud e Microsoft Graph nelle campagne di spionaggio: la catena non cerca di evitare completamente le infrastrutture affidabili, ma le usa come copertura per ridurre il valore dei controlli basati soltanto sulla reputazione del dominio o del processo.
L’attribuzione alla Cina nasce da più indicatori ma non identifica un’unità precisa
Talos attribuisce UAT-11587 a un China-nexus actor con alta confidenza, ma non assegna l’attività a un gruppo governativo cinese già nominato pubblicamente. L’analisi combina vittimologia, infrastrutture, temi delle esche e artefatti di sviluppo. Tra gli elementi osservati figurano metadati in cinese semplificato, timezone compatibili con UTC+8 e riferimenti all’interno degli artefatti Rust a infrastrutture di sviluppo utilizzate nell’ecosistema cinese. Talos rileva inoltre sovrapposizioni infrastrutturali con attività precedentemente collegate a operatori China-nexus, pur mantenendo UAT-11587 come cluster distinto. È una distinzione essenziale: “China-nexus” descrive il complesso delle evidenze disponibili, non equivale automaticamente all’identificazione di una specifica agenzia o unità militare. La prudenza è particolarmente importante nelle campagne asiatiche, dove strumenti, hosting e tecniche possono sovrapporsi tra operatori differenti. Anche UAT-8302 ha mostrato come scanner, proxy e ricognizione possano essere concatenati per trasformare una prima compromissione in accesso persistente, senza che la somiglianza tecnica basti da sola a stabilire l’identità dell’operatore.
Continua con:
Harvester usa Microsoft Graph come infrastruttura nascosta di comando e controllo
UAT-9244 colpisce le telecomunicazioni con backdoor e proxy persistenti
Il problema difensivo è distinguere un account Microsoft legittimo da un malware che lo usa come C2
Antino mostra perché le organizzazioni governative non possono più considerare il traffico verso SaaS conosciuti automaticamente affidabile. Una backdoor che comunica soltanto con Microsoft Graph, Outlook e OneDrive può superare controlli costruiti intorno alla ricerca di domini C2 sconosciuti, soprattutto se gli attaccanti dispongono di applicazioni OAuth e credenziali dedicate. La difesa deve quindi spostarsi sul comportamento: processi insoliti che interrogano Graph, applicazioni OAuth non previste, accessi automatizzati alle mailbox, attività OneDrive periodiche, esecuzione anomala di GatherOsState.exe, DLL caricate da directory inattese e sequenze PowerShell originate da documenti o loader devono essere correlate invece di essere analizzate separatamente. L’operazione UAT-11587 rende evidente il cambio di paradigma: l’infrastruttura dell’attaccante può essere composta quasi interamente da servizi che l’organizzazione utilizza ogni giorno. In quel modello, bloccare l’indirizzo IP sospetto non basta più; bisogna comprendere quale identità sta utilizzando il cloud, da quale processo, con quali permessi e per quale comportamento.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.