🛡️ Executive Summary
- Citrix NetScaler CVE-2026-88772 viene sfruttata per ottenere accesso root e distribuire WHIPSHOT e SLAPSHOT nelle reti compromesse.
- Zimbra CVE-2026-73570 permette command injection senza autenticazione via SMTP quando SNMP e zimbra-snmp sono abilitati.
- Entrambe le campagne mostrano che la patch chiude l’ingresso, ma non rimuove web shell, persistenza, credenziali rubate o accessi già ottenuti.
Due campagne attive contro Citrix NetScaler e Zimbra Collaboration Suite mostrano lo stesso problema operativo da due prospettive differenti: quando un servizio esposto su Internet viene compromesso, il rischio non termina con l’esecuzione iniziale di codice. Nel caso Citrix, CVE-2026-88772 consente di arrivare direttamente a privilegi root e viene sfruttata per installare web shell e tunnel verso la rete interna; nel caso Zimbra, CVE-2026-73570 permette command injection senza autenticazione attraverso una richiesta SMTP costruita ad hoc e apre la strada a reverse shell, privilege escalation, persistenza e raccolta dei segreti di autenticazione. Il denominatore comune è il passaggio rapidissimo dall’edge compromesso a un punto stabile di accesso dentro l’infrastruttura.
Cosa leggere
Citrix NetScaler diventa il ponte verso la rete interna
La campagna osservata da Mandiant Consulting e Google Threat Intelligence Group parte da CVE-2026-88772, vulnerabilità sfruttata almeno dall’inizio di settembre contro NetScaler ADC e NetScaler Gateway in organizzazioni nordamericane ed europee dei settori pubblico, finanziario, tecnologico, educativo e professionale. La ricerca pubblicata da Google Threat Intelligence descrive un bypass dell’autenticazione che porta alla terminazione anomala del NetScaler Packet Processing Engine e consente di ottenere accesso root al sistema FreeBSD sottostante. La fase realmente interessante inizia però dopo l’exploit: gli attaccanti distribuiscono WHIPSHOT, una web shell PHP capace di nascondere payload C2 codificati in Base64 dentro header HTTP legittimi, e SLAPSHOT, un tunneler Python utilizzato per proxying verso la rete interna, reconnaissance e furto di credenziali. In almeno un incidente il traffico instradato attraverso SLAPSHOT è stato utilizzato manualmente per muoversi oltre l’appliance e interrogare sistemi interni. Il passaggio è significativo perché ripropone lo schema già emerso con CitrixBleed 2 e altre vulnerabilità NetScaler sfruttate contro l’edge: l’apparato VPN o ADC non è necessariamente il bersaglio finale, ma un punto di ingresso privilegiato che si trova fuori dalla visibilità tradizionale degli agent EDR e gestisce traffico, sessioni e credenziali sensibili. Il precedente aggiornamento NetScaler di agosto aveva già riportato l’attenzione sul patching delle appliance, ma la nuova telemetria mostra che aggiornare dopo la compromissione non equivale automaticamente a bonificare il sistema. Web shell, tunnel e credenziali già raccolte possono sopravvivere alla chiusura della vulnerabilità iniziale.
Leggi anche: CISA ordina patch Citrix NetScaler mentre una nuova supply chain colpisce npm
Zimbra trasforma una email in command injection e accesso persistente
Su Zimbra Collaboration Suite il vettore è diverso ma la profondità del post-exploitation è analoga. CVE-2026-73570, CVSS 8.9, interessa le versioni precedenti alla 10.1.20 quando è installato il pacchetto opzionale zimbra-snmp e sono abilitate le notifiche SNMP. La ricostruzione tecnica di Microsoft Security Research mostra che una richiesta SMTP appositamente costruita può introdurre input non sanitizzato nella catena di elaborazione delle notifiche SNMP, permettendo l’esecuzione di comandi come utente zimbra senza autenticazione e senza interazione della vittima. Microsoft aveva già rilevato scansioni e test sull’input vulnerabile tra 28 luglio e 7 agosto, quindi dopo la disponibilità della correzione del 20 luglio ma prima della disclosure pubblica del 13 agosto.
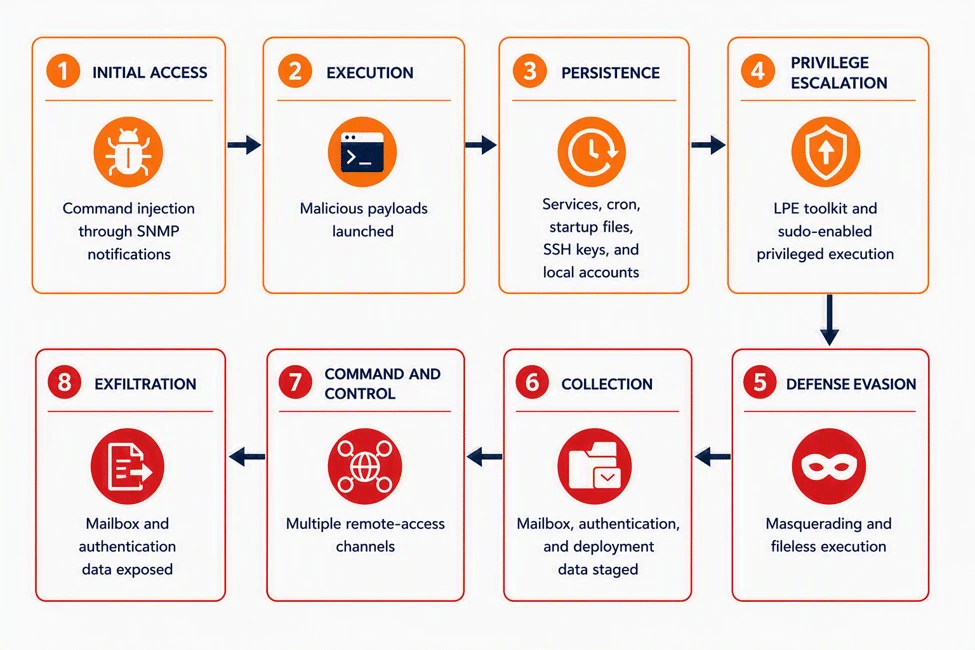
Le compromissioni osservate sono andate molto oltre la semplice command injection: gli attaccanti hanno distribuito JSP web shell, reverse shell, servizi systemd persistenti, processi eseguiti dalla memoria e strumenti dedicati alla raccolta dei segreti Zimbra. La catena ha incluso anche escalation a root attraverso l’abuso di componenti legittimi e configurazioni PAM, fino alla creazione di privilegi sudo permanenti per l’account Zimbra. L’archivio mostra che il rischio non era teorico: ad agosto oltre 270 server Zimbra risultavano già sotto attacco attraverso CVE-2026-73570, dopo che la stessa vulnerabilità era stata segnalata come RCE attivamente sfruttata. Il valore del server mail emerge soprattutto nella fase successiva: gli operatori hanno interrogato LDAP, estratto zimbraPreAuthKey, zimbraAuthTokenKey, segreti 2FA e credenziali dei servizi LDAP, MySQL, Postfix e Amavis, costruendo quindi un patrimonio di autenticazione utilizzabile anche dopo la rimozione della shell iniziale. È lo stesso motivo per cui le precedenti campagne contro Zimbra avevano puntato alle caselle senza bisogno di interazione dell’utente: il mail server concentra identità, comunicazioni e relazioni di fiducia che valgono più dell’host compromesso.
Continua con: Intelligence russa usa phishing e vulnerabilità Zimbra per lo spionaggio | X-Force analizza il rischio di raccolta credenziali su NetScaler Gateway
Patchare non basta quando web shell e credenziali sono già fuori dal perimetro
I due incidenti impongono quindi una distinzione tra remediation della vulnerabilità e incident response sulla compromissione. Per Zimbra Microsoft indica l’aggiornamento almeno alla versione 10.1.20 e, quando la patch non può essere applicata immediatamente, la rimozione di zimbra-snmp, la disattivazione delle notifiche SNMP e la restrizione dell’accesso SMTP e SNMP ai soli host fidati. Nei sistemi potenzialmente compromessi non basta però verificare la versione: occorre cercare web shell nelle directory applicative, servizi systemd anomali, reverse shell, processi memory-backed e modifiche ai meccanismi di autenticazione, oltre a ruotare i segreti Zimbra già accessibili all’attaccante. Sul fronte Citrix la stessa logica richiede di andare oltre il semplice aggiornamento NetScaler e verificare indicatori di terminazione anomala di NSPPE, web shell PHP, tunnel Python e traffico verso sistemi interni. Le appliance di edge e i server mail hanno una caratteristica comune che le rende particolarmente appetibili: sono necessariamente raggiungibili, altamente privilegiati e spesso scarsamente coperti dalla telemetria endpoint tradizionale. Per questo una vulnerabilità corretta dopo giorni o settimane di exploitation non chiude automaticamente l’incidente. Quando l’attaccante ha già ottenuto root, installato una web shell o raccolto chiavi di autenticazione, il rischio si è ormai spostato dalla CVE alla rete interna, e la domanda non è più soltanto “il sistema è aggiornato?”, ma “cosa ha fatto l’attaccante prima che venisse aggiornato?”.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.