📌 In Sintesi
- Il recupero del credito può avvenire senza il consenso del debitore quando il trattamento si fonda sul legittimo interesse del creditore.
- Sono illecite telefonate preregistrate, comunicazioni visibili sul debito e contatti che rendano nota l’inadempienza a familiari, colleghi o vicini.
- Il creditore resta responsabile della filiera e deve verificare periodicamente anche l’operato delle società esterne incaricate del recupero.
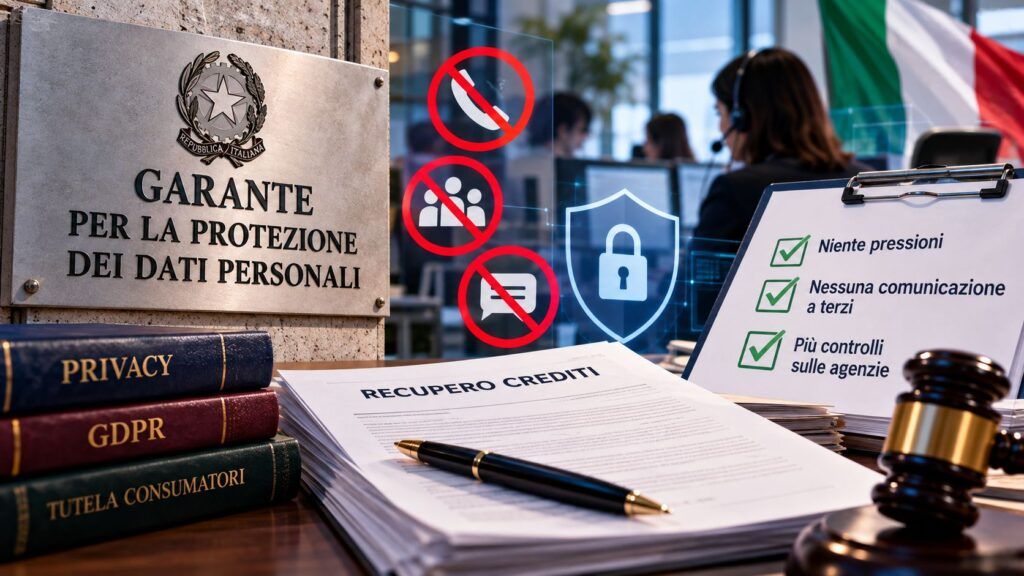
Il Garante Privacy aggiorna il vademecum dedicato al recupero crediti e chiarisce un confine spesso confuso: il creditore ha diritto a tentare di ottenere quanto gli spetta, ma questo interesse non consente di trasformare il debitore in un bersaglio di pressioni, esposizione pubblica o comunicazioni invasive. Il trattamento dei dati può essere effettuato anche senza consenso, sulla base del legittimo interesse, ma deve restare proporzionato alla finalità e limitato alle informazioni necessarie. Le nuove indicazioni insistono soprattutto sulla responsabilità dell’intera filiera: banche, finanziarie, operatori telefonici ed energetici non possono affidare il recupero a società esterne e considerarsi estranei alle modalità con cui vengono utilizzati i dati.
Cosa leggere
Il debito può essere recuperato senza consenso ma il dato non diventa liberamente utilizzabile
Nel vademecum aggiornato “Privacy e recupero crediti” il Garante ribadisce che il trattamento dei dati necessario a ottenere il pagamento può fondarsi sull’articolo 6, paragrafo 1, lettera f del GDPR, quindi sul legittimo interesse del titolare. Non occorre chiedere al debitore il consenso per utilizzare anagrafica, codice fiscale, importo dovuto e recapiti già forniti nel rapporto contrattuale; possono essere utilizzate anche informazioni provenienti da registri pubblici o altre fonti legittimamente accessibili. Questo non attribuisce però alle società di recupero un accesso indistinto all’intero patrimonio informativo del creditore: quando l’attività viene esternalizzata devono essere trasmessi i dati dei soli debitori interessati, evitando che il responsabile possa consultare direttamente database contenenti informazioni su tutti i clienti. È lo stesso principio di controllo della filiera emerso nel procedimento che a luglio aveva portato a sanzioni da 50.000 e 30.000 euro nel recupero crediti, dove il titolare non aveva vigilato adeguatamente sul soggetto esterno e quest’ultimo aveva utilizzato un recapito telefonico non più nella disponibilità del debitore.
Leggi anche: Garante privacy sanziona Enel, Bakeca e Sagitter mentre cresce l’allarme sui rischi per i minori online
Telefonate automatiche, lettere visibili e familiari: dove il recupero diventa illecito
Il punto più netto riguarda le modalità di contatto. Il Garante considera illecite le telefonate preregistrate senza operatore quando possono permettere a una persona diversa dal debitore di conoscere la situazione di inadempienza, così come le visite a casa o sul luogo di lavoro utilizzate per rendere il debito noto a familiari, colleghi o altre persone. Sono vietate anche cartoline o buste sulle quali compaiano all’esterno espressioni come “recupero crediti”, avvisi di mora affissi sulla porta dell’abitazione o nell’androne del condominio e, più in generale, qualsiasi pressione che utilizzi la divulgazione del debito come leva per ottenere il pagamento. È invece possibile cercare una persona anche sul posto di lavoro, purché l’interlocuzione con eventuali terzi non riveli l’esistenza dell’obbligazione. Il principio era già emerso in modo particolarmente evidente nel caso Sagitter, dove informazioni relative a un debito erano state comunicate ai familiari del reclamante: in quel procedimento il problema era aggravato dal fatto che il credito risultava riferibile a un’altra persona, dimostrando quanto un errore nei dati possa trasformarsi rapidamente in un danno reputazionale.
Continua con:
Garante privacy: multa di 1,7 milioni a Wind Tre per data breach. Novità su recupero crediti e web scraping
Lusha multata per 2 milioni, stop ai dati degli italiani
Il creditore risponde anche di ciò che fanno le agenzie esterne
L’aggiornamento più importante sul piano organizzativo riguarda l’accountability. Il titolare non può limitarsi a nominare formalmente una società di recupero come responsabile del trattamento: deve effettuare controlli periodici, documentati e verificabili sulle attività svolte, mentre il responsabile deve mantenere informazioni aggiornate sui dati effettivamente raccolti e sulle operazioni effettuate. Anche l’informativa al debitore deve spiegare in modo trasparente finalità, basi giuridiche, destinatari e diritti esercitabili. Il Garante precisa inoltre un limite della propria competenza spesso trascurato: l’Autorità può valutare la liceità del trattamento dei dati, non stabilire se il credito esista realmente o quale sia il suo ammontare, questioni che spettano invece al giudice o alle autorità competenti. Il nuovo vademecum rende quindi più difficile scaricare la responsabilità lungo la catena degli appalti: chi affida all’esterno il recupero conserva l’obbligo di sapere quali dati vengono usati, da dove provengono e in quale modo il debitore viene contattato. È proprio nel passaggio dal creditore all’agenzia, e poi agli eventuali sub-responsabili, che una normale attività di recupero può trasformarsi in un trattamento sproporzionato e lesivo della dignità personale.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.