🛡️ Executive Summary
- Calif pubblica il primo PoC pubblico per CVE-2026-86950: un PDF con font TrueType manipolato provoca una scrittura out-of-bounds in CoreGraphics.
- Apple conferma che la vulnerabilità può portare a esecuzione di codice e che potrebbe essere stata sfruttata contro individui specificamente selezionati prima di iOS 27.
- Le modifiche recenti al parser PDF di WhatsApp rendono plausibile un collegamento con il vettore d’attacco, ma non dimostrano una catena zero-click funzionante.
La vulnerabilità CVE-2026-86950 corretta da Apple il 28 settembre non è più soltanto un advisory con pochi dettagli. I ricercatori di Calif hanno ricostruito la falla attraverso il confronto binario tra iOS 26.7 e 26.7.1, sviluppando un proof-of-concept capace di mandare in crash iPhone e Mac tramite un PDF contenente un font appositamente manipolato. Il punto decisivo resta però la distinzione tra PoC e exploit: il codice pubblico dimostra una scrittura fuori dai limiti controllabile, non una catena completa capace di ottenere automaticamente esecuzione di codice. Apple, dal canto suo, considera il bug sufficientemente grave da collegarlo a possibili attacchi estremamente sofisticati contro bersagli selezionati.
Cosa leggere
Un font dentro un PDF manda CoreGraphics fuori dai limiti della memoria
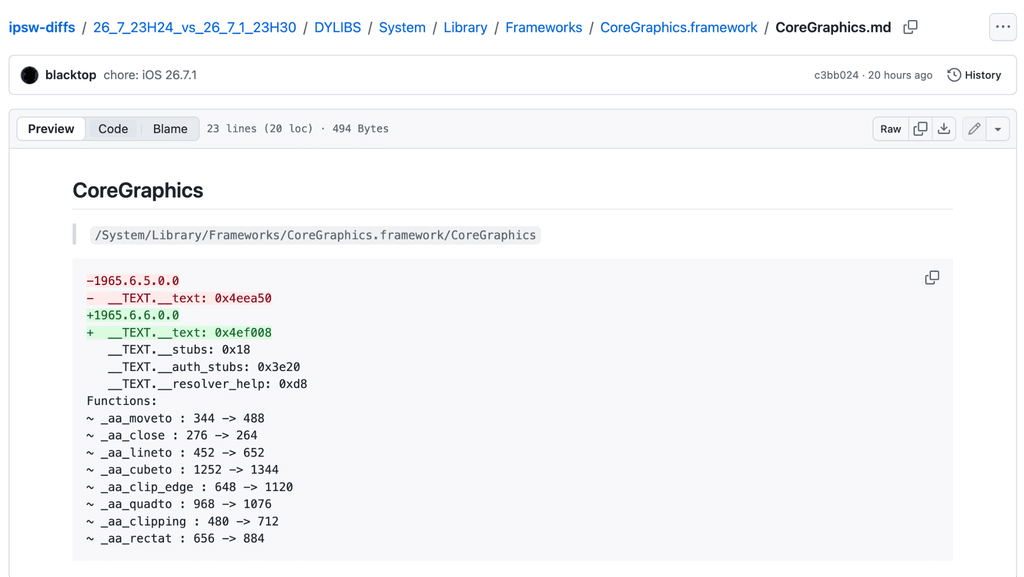
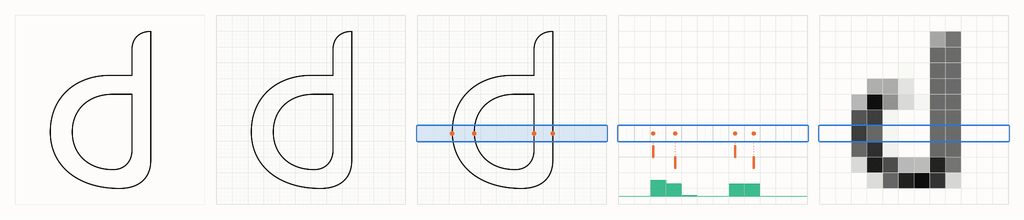
La documentazione ufficiale Apple per iOS 26.7.1 e iPadOS 26.7.1 classifica CVE-2026-86950 come una out-of-bounds write in CoreGraphics capace di portare ad arbitrary code execution durante l’elaborazione di un file costruito ad arte. Apple attribuisce la scoperta a Meta Product Security e afferma di essere a conoscenza di un report secondo cui la falla potrebbe essere stata sfruttata in un attacco estremamente sofisticato contro specifici individui su versioni precedenti a iOS 27. Il lavoro tecnico di Calif chiarisce cosa succede realmente dentro il renderer. Nell’analisi “The Great Glyph Grift” i ricercatori Dion Blazakis, Josh Maine e Anna Groza individuano un errore nella conversione delle coordinate dei glifi da floating point a fixed point: valori fuori intervallo possono produrre una bounding box troppo piccola, spingendo CoreGraphics ad allocare un buffer insufficiente e successivamente a scrivere oltre i suoi limiti.
Per provocare il bug è stato costruito un font TrueType con coordinate molto grandi, incorporato in un PDF e combinato con trasformazioni del testo e glifi compositi. Il percorso ricorda perché i parser multimediali restano una superficie privilegiata negli attacchi Apple: il kit DarkSword aveva già mostrato quanto una catena zero-click possa compromettere un iPhone senza interazione, mentre Pegasus ha continuato a sfruttare superfici di parsing automatico contro bersagli selezionati.
Leggi anche: WhatsApp zero-click su iPhone: Polizia di Stato lancia l’allerta sui nuovi attacchi
Il PoC produce corruzione di memoria ma non dimostra ancora l’esecuzione di codice
Il risultato pubblicato da Calif va letto con precisione. Il PoC provoca una scrittura controllata fuori dai limiti che coinvolge due valori adiacenti da 16 bit in un buffer influenzabile dall’attaccante e può colpire memoria nello stack o nello heap. Questa primitive può essere utile nello sviluppo di un exploit, ma non equivale automaticamente a un’arma pronta.
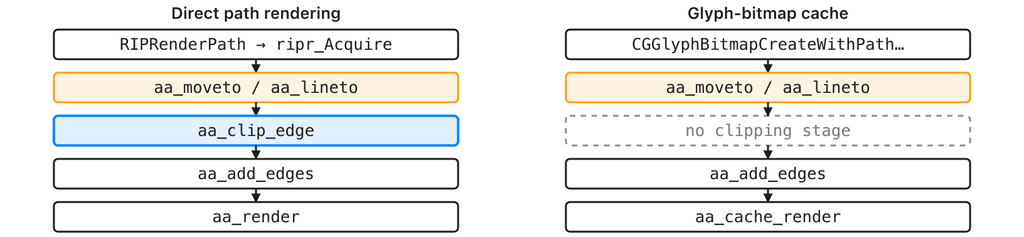
I ricercatori precisano di non avere ottenuto il campione utilizzato negli attacchi reali e di non sapere quale catena sia stata utilizzata per trasformare la corruzione di memoria in esecuzione di codice. Il loro codice pubblico produce essenzialmente un crash riproducibile attraverso lo stesso percorso ImageIO utilizzato quando un’applicazione genera una thumbnail di un allegato. Questo passaggio è cruciale perché PoC pubblico, exploit funzionante e sfruttamento in-the-wild sono tre livelli differenti.
Apple ritiene possibile che CVE-2026-86950 sia stata realmente sfruttata, mentre Calif ha dimostrato soltanto il meccanismo tecnico sottostante. È la stessa distinzione necessaria nei numerosi attacchi contro iPhone nei quali Apple ha inviato notifiche a utenti di oltre cento Paesi per campagne di spyware mercenario: l’esistenza di una vulnerabilità non rivela automaticamente vettore, operatore e catena completa utilizzata sul bersaglio.
Continua con:
WeWorm prende il controllo di WeChat con una chiamata zero-click su iPhone e Android
WhatsApp blocca nuovi attacchi spyware NSO e smaschera campagne di phishing mirato
WhatsApp è una pista tecnica plausibile ma lo zero-click non è dimostrato
Il collegamento con WhatsApp nasce dall’attribuzione della scoperta a Meta Product Security. Calif ha confrontato le versioni 26.37.73 e 26.38.74 dell’app trovando nel framework Kaleidoscope nuovi controlli per l’analisi rigorosa dei PDF e, in particolare, dei font incorporati. La versione più recente identifica condizioni come MalformedFontProgram, UndecodableFontProgram e UnverifiedFontProgram, assegnando agli allegati sospetti un rischio elevato prima che il file venga passato al parser della piattaforma.
È un indizio forte che Meta abbia irrigidito proprio la superficie compatibile con CVE-2026-86950, ma non è una prova della catena utilizzata negli attacchi osservati da Apple. Calif aveva inizialmente formulato un’ipotesi più diretta sul recapito via WhatsApp, poi rimossa poco dopo dalla propria analisi perché considerata speculativa. Resta aperta la possibilità che la vulnerabilità sia stata concatenata con ulteriori bug di WhatsApp per ridurre o eliminare l’interazione richiesta all’utente. Il precedente tecnico esiste: le vulnerabilità WhatsApp Heaven, Eden ed Erised utilizzate da Pegasus hanno già dimostrato quanto una piattaforma di messaggistica possa diventare il primo stadio di una catena spyware. Per CVE-2026-86950, però, WhatsApp zero-click resta un’ipotesi investigativa e non un fatto dimostrato. Chi utilizza ancora iOS 26 deve quindi installare iOS 26.7.1: il PoC pubblico riduce ulteriormente il margine disponibile tra disclosure della vulnerabilità e capacità di altri attori di trasformarne il primitive in un exploit più completo.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.