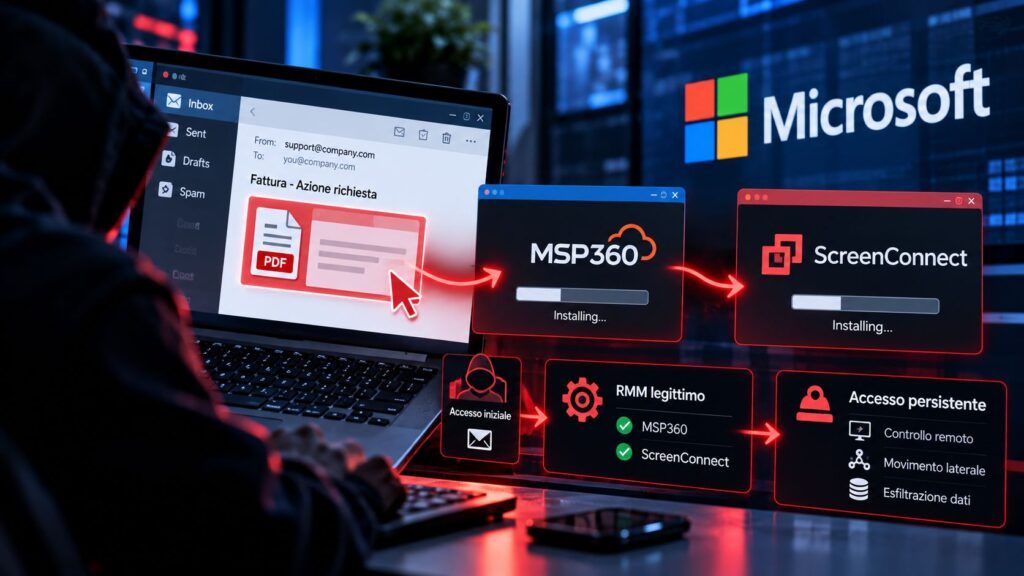
🛡️ Executive Summary
- Microsoft ha osservato campagne phishing che distribuiscono il client MSP360 RMM 2.5.0.67 firmato digitalmente ma mascherato da documenti, inviti a riunioni e installer software.
- Una volta installato, MSP360 usa PowerShell per scaricare ScreenConnect, creando un secondo canale di accesso remoto ridondante sul sistema compromesso.
- Non vengono sfruttate vulnerabilità dei due prodotti: gli attaccanti abusano delle loro normali capacità amministrative per persistenza, trasferimento di file, raccolta dati e accesso alle credenziali.
Il malware può diventare quasi superfluo quando l’attaccante riesce a convincere la vittima a installare direttamente un software amministrativo legittimo. Microsoft ha individuato nel luglio 2026 diverse campagne di phishing rivolte a organizzazioni di più settori nelle quali MSP360 Remote Monitoring and Management viene distribuito con nomi ingannevoli e, una volta eseguito, utilizzato per installare ConnectWise ScreenConnect. Il risultato è una catena nella quale due strumenti nati per l’amministrazione remota diventano altrettanti canali persistenti verso il dispositivo compromesso. Il punto critico non è una vulnerabilità software: è la possibilità di confondere attività malevola e normale gestione IT utilizzando binari firmati, servizi Windows e funzionalità che gli strumenti RMM possiedono per progettazione.
Cosa leggere
Il phishing non consegna malware ma un installer MSP360 perfettamente legittimo
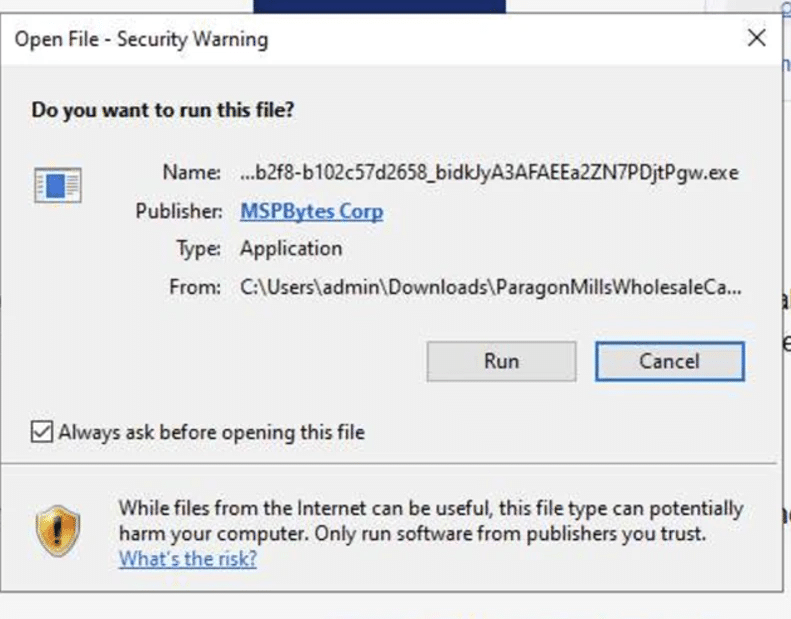
Nella ricerca originale pubblicata da Microsoft Security la catena inizia con email e landing page che imitano portali di condivisione documenti, inviti RSVP, installazioni di Zoom, pagine Adobe Reader e piattaforme collaborative. I file scaricati possono apparire come PDF, inviti o software aziendale, ma numerosi campioni analizzati da Microsoft contengono lo stesso installer MSP360 RMM 2.5.0.67, legittimo e firmato digitalmente. Anche l’infrastruttura di distribuzione mescola domini controllati dagli attaccanti, siti compromessi e servizi cloud reali come Amazon S3, Cloudflare R2, Dropbox, GitLab e Supabase.
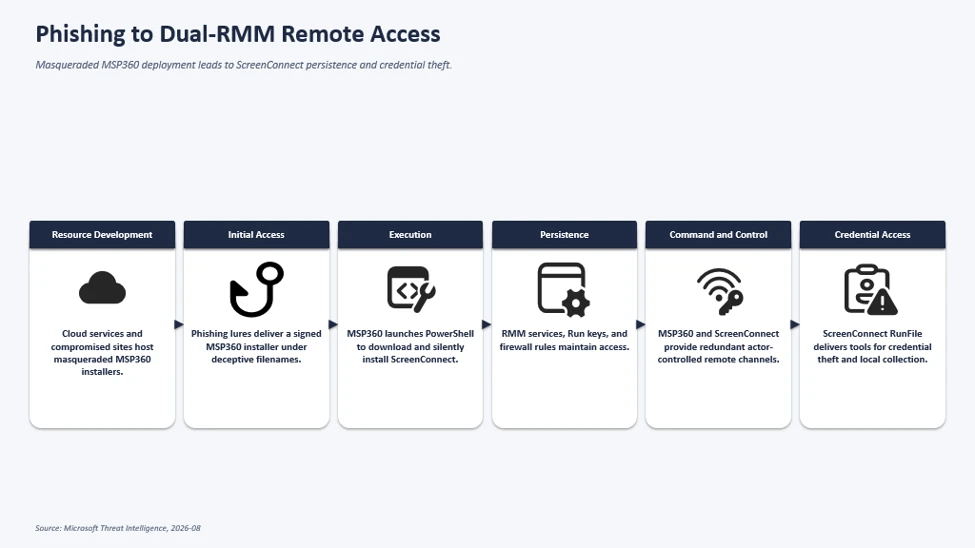
È una strategia che sposta il problema dalla rilevazione di un payload palesemente ostile alla valutazione del contesto: un eseguibile valido può essere pericoloso quando è stato scaricato attraverso una catena di social engineering e registrato su un’infrastruttura RMM controllata dall’attaccante. Lo stesso principio di mimetizzazione è emerso nella campagna PasteSwitch, dove falsi contenuti e ClickFix portavano gli utenti a eseguire direttamente la catena malevola, mentre i falsi download diffusi attraverso Bing mostrano quanto il momento dell’installazione sia ormai parte integrante dell’attacco.
Leggi anche: ClearFake usa WebDAV per distribuire Amatera, ZigCryptoStealer e NetSupport
MSP360 crea la persistenza e poi installa un secondo accesso con ScreenConnect
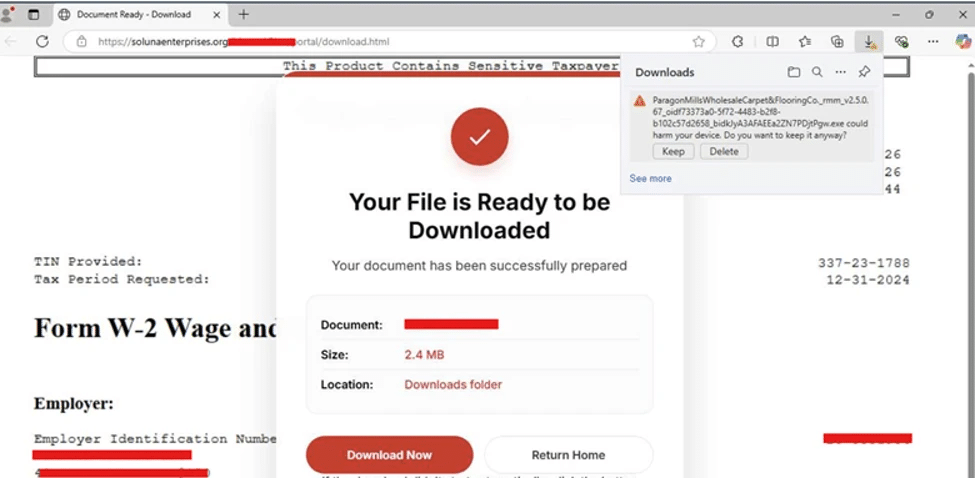
Se l’utente concede l’elevazione UAC, MSP360 completa una normale procedura di installazione amministrativa. Microsoft osserva la registrazione dei servizi RMM.Agent.exe e RMM.Agent.Launcher.exe, la creazione di chiavi di autorun per i componenti dell’interfaccia e persino una regola Windows Firewall che permette traffico UDP verso RMM.Agent.exe sulla porta 48678. Il punto più interessante arriva però subito dopo: il servizio RMM può avviare PowerShell, scaricare un pacchetto ConnectWise ScreenConnect e installarlo silenziosamente attraverso msiexec. In questo modo l’attaccante non dipende più da un solo strumento ma dispone di due infrastrutture differenti di amministrazione remota.
Microsoft sottolinea di non avere osservato lo sfruttamento di vulnerabilità di ScreenConnect in questa campagna: il software viene utilizzato secondo le sue normali funzioni, ma sotto il controllo dell’attaccante. La distinzione è importante rispetto alle vulnerabilità ScreenConnect finite nel catalogo KEV insieme a GitLab e Artifactory, dove il rischio deriva dall’exploitation del prodotto. Qui il problema è opposto: il prodotto funziona esattamente come dovrebbe.
ScreenConnect diventa il canale per credenziali, raccolta dati e nuovi strumenti
Una volta stabilita la seconda sessione remota, gli operatori sfruttano le funzioni native di ScreenConnect per trasferire ed eseguire altri programmi. Microsoft ha osservato utility con nomi come WebBrowserPassView.exe, WebBrowserBookmarksView.exe, HideMouse.exe, HideCursor.exe, BannerHider.exe e file costruiti per assomigliare a componenti di Windows, Microsoft Defender o Phone Link. Alcuni sono orientati alla raccolta di informazioni e credenziali, altri servono a ridurre la visibilità dell’attività remota o a interferire con elementi dell’interfaccia che potrebbero insospettire l’utente. Il trasferimento avviene attraverso la normale funzione RunFile di ScreenConnect. Questo modello rappresenta un’evoluzione particolarmente problematica delle intrusioni basate su tool legittimi: invece di installare subito un RAT riconoscibile, l’attaccante acquisisce una piattaforma amministrativa che offre già trasferimento file, esecuzione comandi e controllo persistente. Il rischio è simile a quello mostrato quando MeshCentral è stato trasformato in una backdoor con privilegi root contro infrastrutture RADIUS, ma nel caso Microsoft l’accesso iniziale non richiede una falla tecnica: richiede che qualcuno esegua l’installer.
Continua con:
Passkey usate come esca: ShinyHunters e Helix rubano dati Microsoft 365
CISA mette StyleSmuggler e N-central nel KEV, SAP e cPanel chiudono falle critiche
Il controllo degli RMM deve diventare una policy di sicurezza e non un semplice IOC
La conseguenza difensiva è che cercare soltanto hash o malware conosciuti non basta. Microsoft raccomanda di censire e autorizzare esplicitamente gli strumenti RMM ammessi nell’organizzazione, bloccare o investigare quelli non previsti e monitorare installazioni inconsuete di servizi, regole firewall, Run Keys e client di amministrazione remota. Anche l’uso di PowerShell da parte di un agente RMM per scaricare un secondo prodotto remoto dovrebbe essere trattato come una sequenza ad alta anomalia, soprattutto quando segue l’apertura di un invito, di un falso PDF o di una pagina software. La campagna non è stata attribuita da Microsoft a un threat actor nominato, quindi non esiste al momento una base per assegnarle una matrice criminale o statale specifica. Il dato operativo è più importante dell’attribuzione: un software amministrativo legittimo può fornire all’attaccante persistenza migliore di molti malware, perché le stesse funzioni che consentono a un MSP di amministrare migliaia di endpoint consentono anche a un intruso di operare dentro traffico, servizi e processi che un’azienda potrebbe considerare normali. La difesa deve quindi sapere non soltanto quali programmi sono malevoli, ma soprattutto quali strumenti amministrativi hanno il diritto di esistere su ciascun endpoint e chi è autorizzato a controllarli.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.