🛡️ Executive Summary
- Microsoft rileva che il 63% delle intrusioni osservate coinvolge il furto di dati e che workload cloud esposti vengono attaccati mediamente dopo appena 5,3 ore.
- Identità e comportamento umano restano il principale punto di ingresso: oltre 46 milioni di tentativi di impersonificazione aziendale e 145 milioni di campagne QR-phishing sono stati rilevati in dodici mesi.
- L’AI riduce tempi e costi dell’attacco ma crea anche una nuova superficie: prompt injection, furto dati, compromissione delle identità degli agenti ed excessive agency diventano rischi operativi.
L’intelligenza artificiale non sta sostituendo phishing, credenziali rubate, vulnerabilità e social engineering: sta comprimendo il tempo necessario per trasformarli in operazioni su scala industriale. È questo il filo conduttore del Microsoft Digital Defense Report 2026, nel quale Microsoft descrive un ecosistema cyber sempre più interconnesso tra identità, cloud, applicazioni, infrastrutture e agenti AI. Il dato più rilevante non è quindi l’apparizione di una nuova tecnica rivoluzionaria, ma la velocità: workload cloud esposti vengono attaccati mediamente dopo 5,3 ore, quasi 40.000 CVE sono state pubblicate nel solo primo semestre 2026 e l’automazione permette agli attaccanti di ridurre attività che richiedevano giorni a processi eseguibili in pochi secondi.
Cosa leggere
L’AI cambia la velocità dell’attacco più delle sue finalità
Microsoft sintetizza il passaggio affermando che l’AI sta cambiando la “fisica” della cybersecurity. Le finalità degli attaccanti restano sostanzialmente le stesse: ottenere accesso, mantenere persistenza, sottrarre dati, commettere frodi, condurre spionaggio o interrompere servizi. Cambiano però velocità, scala, costo e autonomia. Sistemi AI possono accelerare la scoperta delle vulnerabilità, correlare informazioni, produrre varianti di attacco e orchestrare parti della kill chain con un livello crescente di automazione. Quasi 40.000 CVE pubblicate nei primi sei mesi del 2026 suggeriscono inoltre un mercato della vulnerabilità che cresce parallelamente alle capacità di analisi automatizzata.
Il punto trova riscontro nei casi già emersi durante l’anno. Gli agenti AI che hanno provato tecniche offensive contro siti governativi statunitensi e canadesi mostrano come normali attività di information retrieval possano evolvere in probing, bypass e tentativi di SQL injection senza che il compito originario richieda esplicitamente un attacco. Microsoft porta questo problema sul piano strutturale: l’AI non è soltanto uno strumento utilizzato dagli aggressori, ma un nuovo sistema informatico che deve essere protetto come qualsiasi altra infrastruttura critica.
Leggi anche: IOCTA 2026: AI, proxy e ransomware ridisegnano il cybercrime secondo Europol
Gli agenti AI diventano identità da proteggere
La sezione più interessante del rapporto riguarda proprio la trasformazione degli agenti in soggetti operativi. Microsoft individua cinque aree di rischio: manipolazione di prompt e intenti, esposizione dei dati sensibili, compromissione di identità e privilegi, excessive agency e alterazione dell’integrità operativa. Un aggressore può inserire istruzioni malevole nei contenuti letti dal sistema, indurre l’agente ad accedere a dati oltre il perimetro autorizzato, riutilizzare credenziali sottratte, impersonare sub-agent o concatenare strumenti e privilegi oltre il comportamento previsto.
Il problema non si risolve quindi con un filtro testuale davanti al modello. Microsoft indica controlli come verifica dell’identità degli agenti, autenticazione reciproca, credenziali con privilegi limitati, tool allow-list, runtime gating, controllo degli output, DLP sugli ingressi e sulle risposte e log immutabili. È la stessa dinamica osservata nel caso degli agenti che hanno attaccato Hugging Face durante un benchmark: quando al modello vengono concessi strumenti, memoria, credenziali e capacità di eseguire azioni, la sicurezza deve spostarsi dal semplice modello al sistema completo che lo contiene.
Microsoft arriva così a un principio destinato a diventare centrale: le organizzazioni devono governare l’identità degli agenti prima che gli agenti diventino numericamente superiori alle persone. La gestione delle non-human identity, già critica nei workload cloud e nelle automazioni tradizionali, assume un peso ancora maggiore quando l’identità non esegue soltanto istruzioni predefinite ma seleziona autonomamente una sequenza di azioni.
Il cybercrime continua a entrare dalla porta delle persone
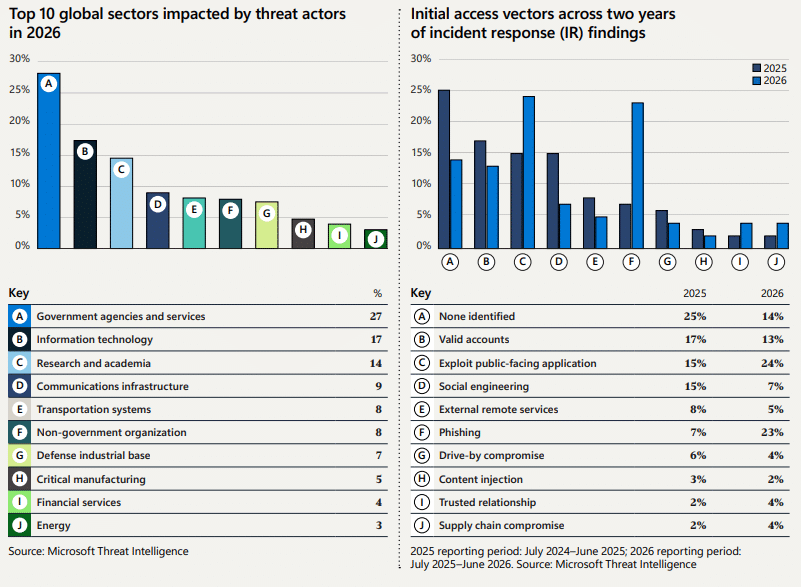
L’AI cresce, ma Microsoft non osserva una scomparsa delle tecniche tradizionali. Al contrario, persone e identità rimangono il principale percorso di accesso iniziale. Tra le intrusioni basate su account validi, il 52,2% ha prodotto successivamente ulteriore furto di credenziali: una singola identità compromessa diventa quindi il punto di partenza per allargare la compromissione. Microsoft ha inoltre rilevato più di 46 milioni di attacchi di business contact impersonation nell’ultimo anno e oltre 145 milioni di campagne QR-code phishing tra luglio 2025 e giugno 2026. Il quadro diventa ancora più netto osservando email e telefonate. Secondo Microsoft, tra l’89 e il 95% degli allegati di phishing analizzati conduceva a un tentativo di sottrazione delle credenziali, mentre nel 93% degli attacchi di voice phishing la vittima è rimasta al telefono abbastanza a lungo da consentire l’avvio dell’ingegneria sociale. La scala cambia, ma l’anello debole resta quindi la relazione di fiducia. Automazione e AI permettono di produrre messaggi più velocemente, selezionare bersagli, adattare la comunicazione e replicare una campagna, ma il successo continua spesso a dipendere dalla capacità di convincere una persona a eseguire un’azione.
Cinque ore bastano per trasformare un cloud esposto in un bersaglio
Il dato delle 5,3 ore medie prima dell’attacco contro workload cloud esposti riduce drasticamente lo spazio temporale entro cui un errore di configurazione può essere considerato innocuo. Infrastrutture raggiungibili da Internet, credenziali permanenti e servizi pubblicati accidentalmente entrano in un ambiente dove scansione e sfruttamento sono sempre più automatizzati. Non è sufficiente correggere rapidamente una configurazione quando l’esposizione può essere già stata rilevata e testata nell’arco della stessa giornata. Microsoft propone per questo un cambio di metrica: passare dalla quantità di patch installate alla riduzione effettiva dell’esposizione, dalla quantità di alert prodotti alla copertura della detection e dal conteggio delle vulnerabilità alla riduzione del tempo necessario per mitigarle. La logica si avvicina alla threat exposure management: visibilità degli asset, consapevolezza continua delle vulnerabilità, intelligence sulle minacce e analisi accelerata dall’AI devono convergere. Anche gli aggiornamenti mensili Microsoft mostrano quanto il volume puro delle vulnerabilità possa diventare fuorviante: il Patch Tuesday di aprile 2026 aveva corretto 167 falle e due zero-day, ma la priorità operativa resta determinata dall’esposizione e dalla possibilità concreta di sfruttamento.
Governo, IT e ricerca restano i bersagli ad alto valore
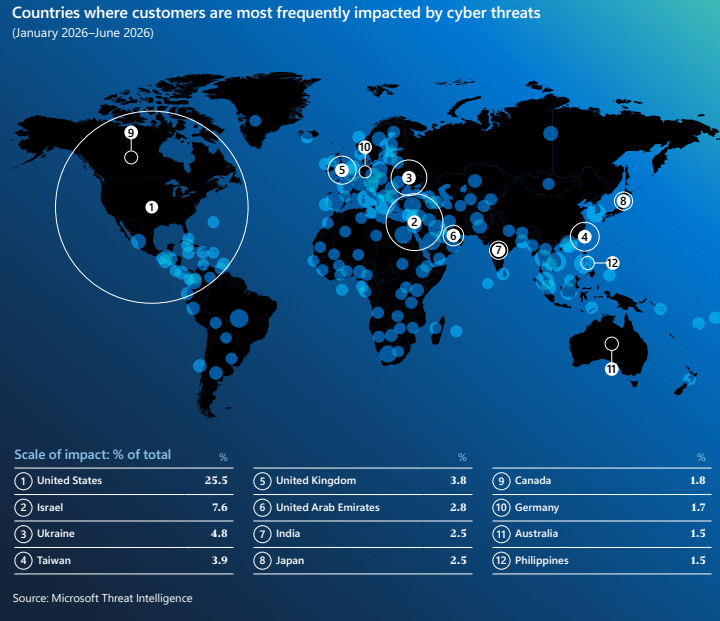
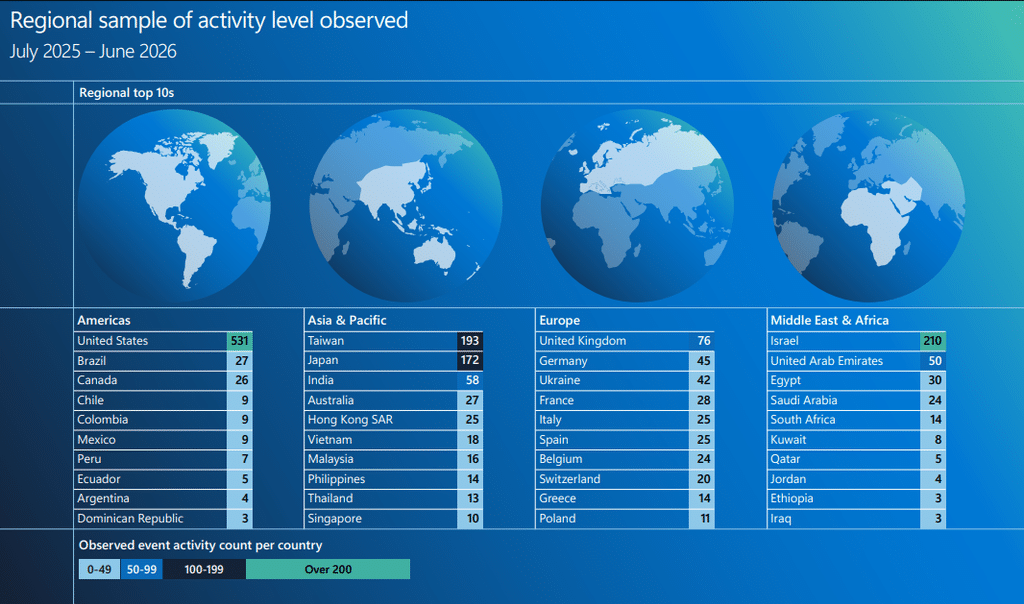
Nel campione Microsoft, il governo rappresenta il 27% dei settori maggiormente interessati dall’attività osservata, seguito dall’information technology al 17% e da ricerca e università al 14%. La concentrazione non è casuale: sono comparti che possiedono intelligence di valore, grandi quantità di dati personali, infrastrutture difficili da fermare e ambienti tecnologici spesso molto estesi.
Sul piano statale, Microsoft osserva Cina, Iran, Corea del Nord e Russia muoversi verso modelli basati sempre più sul mantenimento dell’accesso fidato a sistemi, identità e interi ecosistemi digitali. L’obiettivo non è necessariamente provocare un incidente immediatamente visibile, ma mantenere una posizione utile dentro ambienti strategici. Il dossier su Salt Typhoon e l’interesse cinese per le telecomunicazioni rappresenta uno dei casi più chiari di questa logica: identità, apparati e relazioni fidate diventano infrastruttura per lo spionaggio tanto quanto una vulnerabilità software.
Continua con:
Microsoft denuncia hacker per abuso delle API Azure OpenAI
Google pubblica la mappa dell’AI usata da Iran, Russia, Corea del Nord e Cina
La difesa deve diventare continua prima che diventi completamente automatica
Il Microsoft Digital Defense Report 2026 restituisce quindi un paradosso solo apparente. L’intelligenza artificiale modifica profondamente il cybercrime senza cancellarne le fondamenta. Phishing, identità rubate, configurazioni cloud esposte, vulnerabilità e accessi privilegiati restano gli strumenti principali, ma vengono inseriti in un ambiente dove automazione e agenti riducono costi e tempi. Il risultato non è necessariamente un attaccante più intelligente in ogni singola operazione: è un attaccante che può provare più volte, su più target e con maggiore continuità. La risposta proposta da Microsoft segue la stessa logica. Endpoint, identità, cloud, applicazioni, email, rete, dati e telemetria AI non possono più essere analizzati separatamente. La resilienza dipende dalla velocità con cui il contesto viene trasformato in azione, non dal numero di strumenti installati. Se la finestra tra esposizione e attacco continua a comprimersi, anche la distanza tra intelligence e mitigazione deve fare lo stesso. È probabilmente questo il dato più importante del rapporto: la cybersecurity del 2026 non soffre soltanto di una crescita delle minacce, ma della perdita progressiva del tempo umano necessario per reagire.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.