🛡️ Executive Summary
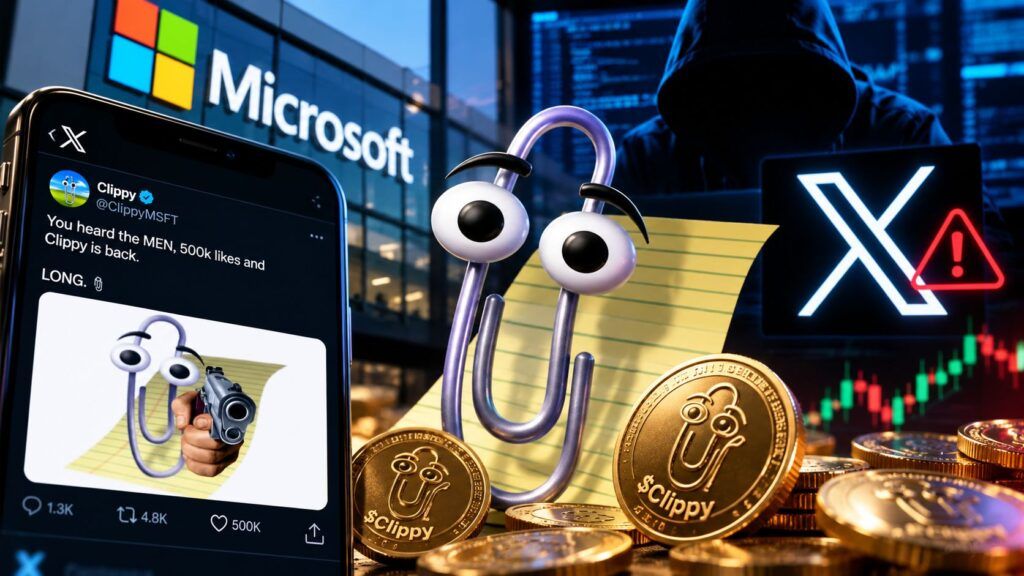
- L’account ufficiale Microsoft su X, seguito da oltre 13 milioni di utenti, è stato utilizzato senza autorizzazione per rilanciare un progetto crypto legato a Clippy e al token $Clippy.
- Microsoft ha confermato l’accesso non autorizzato, rimosso i post e messo in sicurezza l’account; non ha ancora spiegato il vettore iniziale della compromissione.
- Non risultano al momento prove pubbliche di wallet drenati o perdite subite dagli utenti: l’operazione appare orientata alla manipolazione della fiducia e del valore del token.
Un account con oltre 13 milioni di follower, il marchio Microsoft e uno dei personaggi più riconoscibili della storia dell’informatica sono bastati per costruire in pochi minuti l’apparenza di un progetto crypto legittimo. Il profilo ufficiale Microsoft su X è stato compromesso e utilizzato per seguire e rilanciare contenuti di un account che impersonava Clippy, promuovendo un token denominato $Clippy e arrivando a sostenere l’esistenza di un liquidity pool collegato direttamente a $MSFT. Microsoft ha successivamente confermato che si trattava di pubblicazioni non autorizzate, ha rimosso i contenuti e dichiarato di avere messo in sicurezza l’account. Resta però sconosciuto il dato tecnicamente più importante: come gli attaccanti abbiano ottenuto accesso a uno dei profili social più visibili dell’azienda.
Cosa leggere
Microsoft conferma l’accesso non autorizzato ma non spiega il vettore
L’operazione è iniziata quando l’account Microsoft ha seguito e rilanciato un profilo denominato @clippymsftcto, successivamente sospeso da X, che si presentava sfruttando identità visiva e proprietà intellettuale riconducibili al vecchio assistente di Office. I messaggi promuovevano $Clippy come progetto associato all’ecosistema Microsoft e sostenevano l’esistenza di una liquidity pool collegata direttamente a $MSFT, costruendo così una falsa relazione tra un token crypto e il titolo azionario della società.
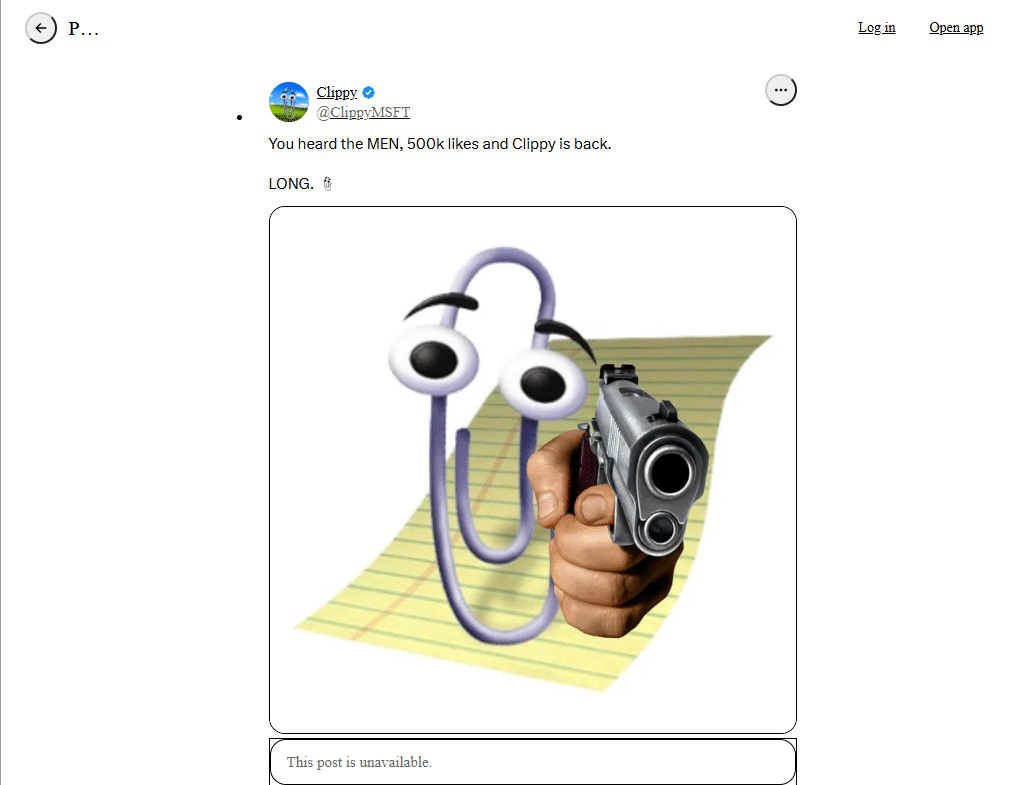
Microsoft ha dichiarato di avere accertato un accesso non autorizzato al proprio account X, specificando che i post non provenivano dall’azienda, che il profilo era stato messo in sicurezza e che l’indagine sulle circostanze dell’incidente sarebbe proseguita. La società ha inoltre negato di avere autorizzato, sponsorizzato o approvato qualsiasi criptovaluta collegata a Clippy, Microsoft o $MSFT e ha annunciato possibili azioni legali per ottenere la rimozione del token e del materiale che utilizza senza permesso i propri marchi. Al momento non è stato invece reso pubblico se l’accesso sia avvenuto attraverso furto di credenziali, session hijacking, phishing, compromissione di un account delegato o abuso di un’applicazione autorizzata.
Leggi anche: Twitch, 31.000 token OAuth esposti: l’estensione JeetBot trasformava il proxy in furto di sessione
Il valore dell’attacco era il badge Microsoft e non Clippy
Il meccanismo è più interessante del token utilizzato. Gli attaccanti non avevano bisogno di convincere milioni di persone che un nuovo progetto crypto sconosciuto fosse affidabile: potevano prendere in prestito direttamente la reputazione Microsoft. Un post pubblicato dal vero account dell’azienda supera uno dei principali controlli cognitivi applicati normalmente alle truffe online, perché dominio visivo, storico del profilo, follower e identità verificata coincidono con quelli del soggetto autentico. Clippy aggiungeva poi un secondo livello di credibilità attraverso un marchio universalmente associato a Microsoft, sfruttando nostalgia e riconoscibilità per costruire in pochissimo tempo una narrativa plausibile intorno al token. È lo stesso principio operativo con cui le campagne di phishing moderne cercano di impossessarsi di sessioni legittime invece di clonare semplicemente le pagine di login: Matrice Digitale ha già documentato come N0va riesca a sottrarre token Microsoft 365 senza dover rubare direttamente la password e come BigBear 2.0 abbia aggirato l’MFA compromettendo centinaia di organizzazioni. Quando l’attaccante controlla l’identità autentica, non deve più imitare la fiducia: la possiede temporaneamente.
Pump-and-dump non significa che siano già stati rubati wallet
La natura crypto dell’operazione richiede però una distinzione. I contenuti osservati sono compatibili con un tentativo di pump-and-dump, cioè l’utilizzo della visibilità di Microsoft per aumentare rapidamente interesse e prezzo di un token prima che chi lo controlla possa vendere le proprie posizioni, ma al momento non sono emerse evidenze pubbliche che dimostrino perdite subite da investitori, drenaggio di wallet o un sito malevolo capace di autorizzare transazioni fraudolente. È una differenza importante rispetto a molte campagne già viste su account social compromessi, nelle quali la promozione di una presale porta la vittima verso un wallet drainer. Nel caso Microsoft il fatto accertato è l’account takeover e la promozione non autorizzata del token; l’esistenza e l’entità di un eventuale profitto illecito devono invece essere dimostrate attraverso dati on-chain e indirizzi attribuibili agli operatori. La prudenza è necessaria soprattutto perché il semplice listing o la presenza di un token su una blockchain non dimostrano da soli né chi lo controlli né quante persone abbiano realmente investito. Matrice Digitale ha già mostrato in diversi casi come wallet, phishing e leak abbiano trasformato la sicurezza crypto in un problema di identità prima ancora che di blockchain.
Microsoft aveva già visto il proprio marchio usato nelle truffe crypto
L’episodio non nasce in un vuoto operativo. Nel 2024 l’account Microsoft India su X era stato compromesso e utilizzato per impersonare Roaring Kitty, sfruttando la notorietà legata alle meme stock per promuovere una falsa presale crypto. In quel caso la campagna portava gli utenti verso un sito che incorporava un wallet drainer, con un obiettivo quindi diverso e più direttamente orientato alla sottrazione degli asset. Il nuovo incidente mostra un’evoluzione meno sofisticata sul piano del malware ma potenzialmente più efficace sul piano finanziario: non servono necessariamente exploit o codice malevolo quando un account corporate autentico può generare abbastanza domanda da alterare temporaneamente la percezione di un token. L’elemento comune resta la compromissione dell’identità digitale del marchio, problema che diventa particolarmente critico quando i social vengono utilizzati come canale ufficiale per annunci finanziari, aggiornamenti di sicurezza o comunicazioni aziendali. La stessa Microsoft raccomanda, nella propria documentazione sulla compromissione degli account, revisione dell’attività recente, modifica delle credenziali e controllo delle impostazioni dopo un accesso non autorizzato, ma per un account corporate con accessi delegati la superficie da verificare comprende anche sessioni, applicazioni collegate e strumenti di gestione social.
Continua con:
Chrome ed Edge sotto attacco: 19 estensioni rubano wallet, credenziali e sessioni
Crypto sotto attacco dalle chiavi agli utenti: 2 milioni rubati e phishing dai leak
Un account corporate compromesso diventa un’infrastruttura finanziaria abusabile
Il caso Microsoft mostra quindi perché gli account social delle grandi aziende debbano essere trattati come asset di sicurezza e non semplicemente come strumenti di comunicazione. Un accesso non autorizzato a un profilo da tredici milioni di follower permette di distribuire in tempo reale informazioni apparentemente ufficiali a un pubblico enorme, influenzare la percezione di un prodotto finanziario e sfruttare la reputazione costruita dal marchio senza dover compromettere alcun sistema interno dell’azienda. Non esistono al momento elementi pubblici per sostenere che l’infrastruttura Microsoft sia stata violata oltre l’account X né per attribuire l’attacco a uno specifico gruppo. Ed è proprio questo il punto operativo: per produrre un impatto economico potenzialmente significativo può bastare rubare il controllo temporaneo del canale attraverso cui il mercato riconosce la voce autentica dell’azienda.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.