🛡️ Executive Summary
- Longlegs, alias Storm-2603, continua a usare vulnerabilità SharePoint per ottenere accesso iniziale e distribuire Warlock.
- In un’intrusione gli attaccanti hanno disattivato le difese su almeno 40 host e distribuito il ransomware su almeno 33 sistemi.
- Tra le vittime recenti figurano una utility idrica e un operatore telecom, oltre a un ente regionale e un’università.
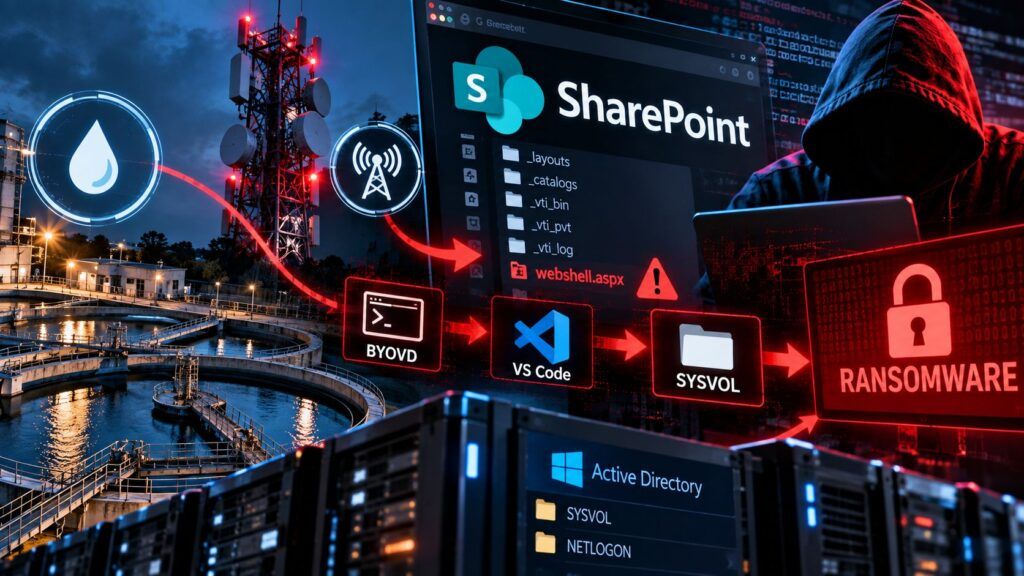
Warlock continua a usare Microsoft SharePoint come porta d’ingresso verso reti aziendali e, questa volta, il bersaglio comprende anche una utility idrica e un operatore di telecomunicazioni. La nuova ricostruzione di Symantec e Carbon Black attribuisce a Longlegs, alias Storm-2603, almeno quattro intrusioni negli ultimi due mesi contro organizzazioni di paesi lusofoni e ispanofoni tra Europa, Africa e America Latina. Il gruppo non si limita a cifrare sistemi: sfrutta SharePoint esposti, installa web shell, sottrae le chiavi ASP.NET, usa il tunneling legittimo di Visual Studio Code, disattiva le difese endpoint e distribuisce Warlock attraverso SYSVOL. Il dato più importante è quindi la persistenza di un vettore noto: vulnerabilità SharePoint corrette da tempo continuano a trasformarsi in accesso iniziale per campagne ransomware ad alto impatto.
Cosa leggere
SharePoint resta la porta d’ingresso di Longlegs
La ricerca pubblicata dal Threat Hunter Team di Symantec e Carbon Black descrive Longlegs come un gruppo con nexus cinese, conosciuto anche come Storm-2603, che continua a ottenere l’accesso iniziale sfruttando vulnerabilità nelle installazioni on-premises di Microsoft SharePoint. Warlock era emerso nel giugno 2025 ed era diventato rapidamente visibile dopo l’abuso della catena ToolShell, che comprende CVE-2025-49704, CVE-2025-49706, CVE-2025-53770 e CVE-2025-53771. Anche Microsoft Threat Intelligence aveva documentato Storm-2603 nella campagna SharePoint, mentre la correzione urgente della zero-day CVE-2025-53770 in SharePoint Server aveva già mostrato perché la sottrazione delle ASP.NET MachineKeys rappresentasse un problema ulteriore rispetto alla sola vulnerabilità iniziale. Nel nuovo ciclo di attacchi gli aggressori installano infatti una web shell nella directory LAYOUTS in modo da coprire più versioni del prodotto e puntano alle chiavi utilizzate per firmare payload ViewState validi, ottenendo così esecuzione di codice dentro l’application pool.
Leggi anche: Zero-day SharePoint sfruttata dalla Cina e rischio sulle infrastrutture esposte
Dalla web shell al dominio: l’attacco si prepara per giorni
Nell’intrusione più dettagliata l’attività malevola inizia il 22 luglio 2026 con l’installazione di una web shell su un server SharePoint. Due giorni dopo compaiono comandi di ricognizione, la cancellazione di artefatti di staging e coppie di eseguibili e DLL usate per sideloading; il 27 luglio viene osservata anche una richiesta verso Oastify coerente con una verifica out-of-band dell’esecuzione di codice. Il 28 luglio la catena entra nella fase operativa: PowerShell carica un assembly utilizzato come gadget di deserializzazione per trasformare un payload ViewState firmato con le chiavi rubate in codice arbitrario, mentre pacchetti successivi vengono recuperati da servizi pubblici come Catbox e Wasabi. L’attore aggiunge poi un account di dominio al gruppo Administrators su più host, usa NetExec per enumerazione Active Directory, credential spraying ed esecuzione remota e installa Visual Studio Code Insiders come servizio, sfruttandone il tunnel integrato per mantenere un canale di accesso remoto che si confonde con traffico Microsoft legittimo. È una catena costruita quasi interamente combinando exploit, strumenti amministrativi e servizi leciti, riducendo la dipendenza da malware rumoroso nelle fasi che precedono la cifratura.
Il BYOVD serve a spegnere l’EDR prima di Warlock
La fase finale mostra una tattica ormai ricorrente nelle campagne ransomware: eliminare la protezione prima di distribuire il payload. Il 31 luglio gli attaccanti spingono un AV/EDR killer su almeno 40 host nell’arco di circa due ore e Warlock compare quasi immediatamente dopo la disattivazione delle difese, raggiungendo almeno 33 sistemi. Symantec precisa che il driver vulnerabile utilizzato in quella specifica intrusione non è stato identificato; in altri attacchi recenti Longlegs ha però abusato del driver firmato K7RKScan, vulnerabile a CVE-2025-1055, secondo la tecnica Bring Your Own Vulnerable Driver. La distinzione è essenziale perché evita di trasformare una correlazione di campagna in un fatto forense non dimostrato. Lo stesso modello difensivo era già emerso con DeadLock e l’uso di un driver Baidu per annientare le protezioni tramite BYOVD: un driver legittimamente firmato diventa il mezzo per ottenere capacità kernel sufficienti a terminare i processi di sicurezza prima della cifratura.
SYSVOL trasforma la compromissione in distribuzione di massa
Warlock non viene copiato manualmente host per host. I payload run.exe e rune.exe vengono collocati nella share SYSVOL del dominio, una posizione replicata automaticamente tra i domain controller e leggibile a livello di dominio. La telemetria osservata su tre sistemi mostra dfsrs.exe, il servizio Distributed File System Replication, come processo padre che consegna i binari dalla cartella SYSVOL: la normale meccanica di Active Directory diventa quindi il vettore che porta il ransomware sulla rete. È un passaggio particolarmente rilevante perché sposta il problema dalla singola macchina compromessa al dominio: dopo avere ottenuto credenziali e privilegi sufficienti, l’attore sfrutta la stessa infrastruttura usata dagli amministratori per distribuire configurazioni e script. Il risultato è una propagazione rapida e coerente con l’uso di logon script o Group Policy, senza la necessità di mantenere un canale di distribuzione separato su ogni endpoint.
Continua con:
La Cina buca l’agenzia nucleare USA nella campagna SharePoint
Misure di sicurezza per i sistemi idrici esposti alle minacce cyber
Acqua e telecom mostrano il costo dei server SharePoint dimenticati
Le vittime recenti identificate da Symantec comprendono una utility idrica, un operatore di telecomunicazioni, un ente governativo regionale e un’università in paesi di lingua portoghese o spagnola distribuiti tra tre continenti. Non è possibile stabilire dal report se il criterio geografico rifletta una selezione deliberata o semplicemente la disponibilità di server SharePoint vulnerabili esposti a Internet: i ricercatori mantengono aperte entrambe le ipotesi. Il dato operativo resta però più concreto. Vulnerabilità e catene di exploit note continuano a generare compromissioni molti mesi dopo la divulgazione e, nelle reti essenziali, il ransomware può produrre conseguenze che vanno oltre la perdita di dati. Chi gestisce SharePoint on-premises deve quindi verificare non soltanto lo stato delle patch, ma anche web shell, anomalie nelle MachineKeys, modifiche IIS, account amministrativi inattesi, tunnel Visual Studio Code, uso anomalo di NetExec e attività in SYSVOL. Warlock dimostra che l’assenza di un nuovo zero-day non rende vecchio il rischio: basta che un server rimanga vulnerabile perché una falla già nota continui a funzionare come porta d’ingresso verso l’intero dominio.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.