🛡️ Executive Summary
- Nei quattro bollettini comparabili dal 5 settembre al 2 ottobre CERT-AgID conta 762 campagne, contro le 540 osservate dal 1° al 28 agosto: un aumento del 41,1%.
- Le campagne specificamente rivolte all’Italia salgono da 421 a 621, pari all’81,5% del totale: rimborsi, multe e banking diventano una filiera del phishing costruita sui servizi realmente utilizzati dai cittadini.
- Settembre segna anche un salto qualitativo: documenti e selfie nel falso Bonus Vacanze, malware differenziato tra Android e Windows nel falso SSN e MintsLoader distribuito attraverso PEC realmente compromesse.
Settembre 2026 racconta un cambio di scala nelle campagne malevole che colpiscono l’Italia. Non soltanto più phishing, ma più operazioni costruite specificamente sul contesto italiano, sulle scadenze fiscali, sui servizi pubblici digitali e sulla fiducia che i cittadini attribuiscono a loghi, procedure e canali istituzionali. Per evitare un confronto statisticamente scorretto, il dato deve essere letto seguendo la stessa scansione utilizzata da CERT-AgID: il bollettino 29 agosto–4 settembre copre anche tre giorni di agosto, mentre quello finale comprende il 1° e 2 ottobre.
Cosa leggere
Per il confronto numerico con il reportage di agosto, chiuso su quattro settimane complete e 540 campagne, la finestra omogenea diventa quindi 5 settembre–2 ottobre: 762 campagne in 28 giorni, 621 delle quali mirate espressamente all’Italia. Il salto rispetto ad agosto è del 41,1% sul totale e del 47,5% sulla componente italiana.
A settembre cresce soprattutto il numero delle campagne italiane
La progressione dei quattro bollettini è significativa: 170 campagne tra il 5 e l’11 settembre, 191 nella settimana successiva, 182 tra il 19 e il 25 e infine 219 nella finestra conclusiva. Nello stesso periodo le operazioni direttamente rivolte all’Italia passano attraverso valori di 136, 158, 142 e 185, per un totale di 621 campagne mirate contro le 421 di agosto.
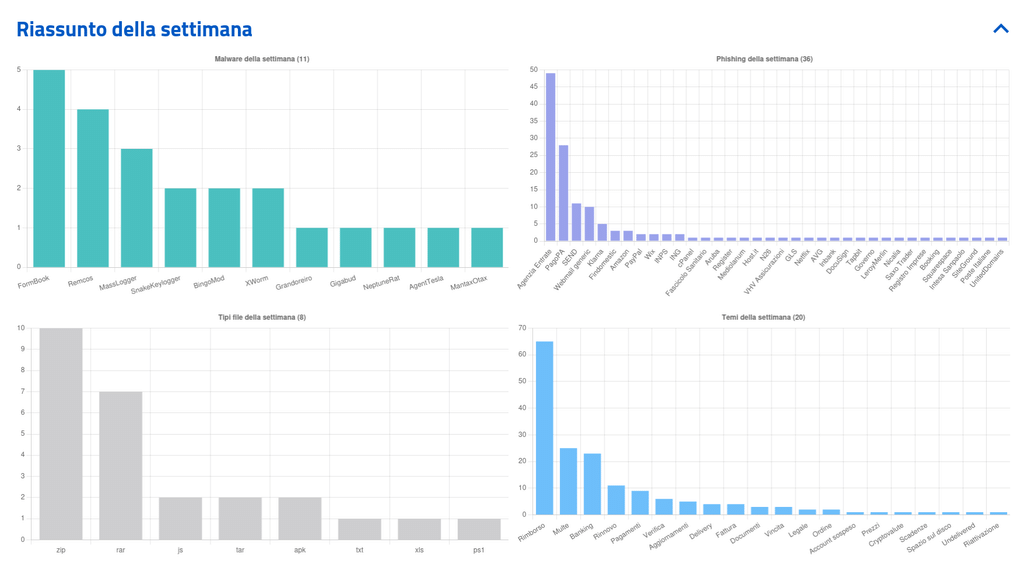
La quota nazionale sale così dal 78% all’81,5%. Gli indicatori di compromissione distribuiti, invece, crescono molto meno: da 5.525 ad agosto a 5.736 nella finestra di settembre, appena il 3,8% in più. Il rapporto scende quindi da circa 10,2 IoC per campagna a 7,5. Non significa che gli attacchi siano diventati meno pericolosi: il dato suggerisce piuttosto, come inferenza, una maggiore industrializzazione e riutilizzazione di infrastrutture, domini, payload e modelli di phishing. Il numero delle campagne cresce molto più rapidamente del numero degli indicatori tecnici necessari a descriverle.
Leggi anche: CERT-AgID: 540 campagne malevole ad agosto, rimborsi e multe dominano l’Italia
Rimborsi, multe e banking diventano la grammatica del phishing italiano
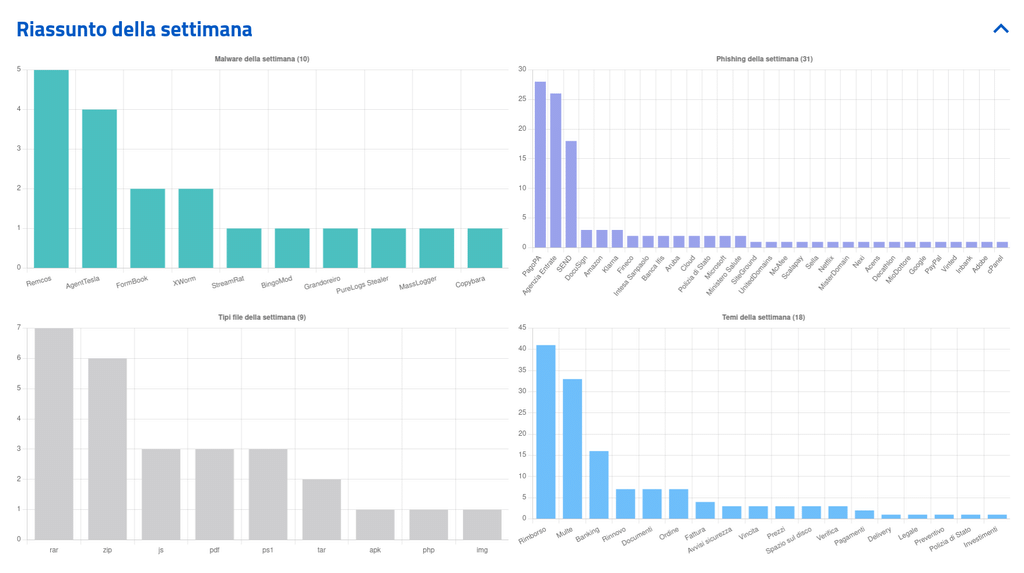
Il dato quantitativo acquista senso osservando i temi. Nei quattro bollettini comparabili, il solo “Rimborso” compare in almeno 208 campagne, le false multe in 146 e il banking in 96. Sono 450 operazioni costruite intorno a tre leve estremamente concrete: ricevere denaro dallo Stato, evitare una sanzione oppure risolvere un problema bancario. Tra il 12 e il 18 settembre CERT-AgID conta 46 campagne di rimborso, 42 di false multe e 25 di banking; tra il 19 e il 25 settembre i valori diventano rispettivamente 46, 35 e 20, mentre nell’ultima settimana salgono a 51, 44 e 35. Agenzia delle Entrate, SEND e PagoPA non sono quindi brand utilizzati occasionalmente: diventano il vocabolario stabile di una frode costruita sui processi amministrativi italiani. Già nei primi giorni del mese il falso rimborso TARI da 95 euro imitava PagoPA raccogliendo identità e carta, proseguendo una traiettoria iniziata in agosto con SPID, PagoPA, ARERA e false multe utilizzati come esche durante il periodo estivo.
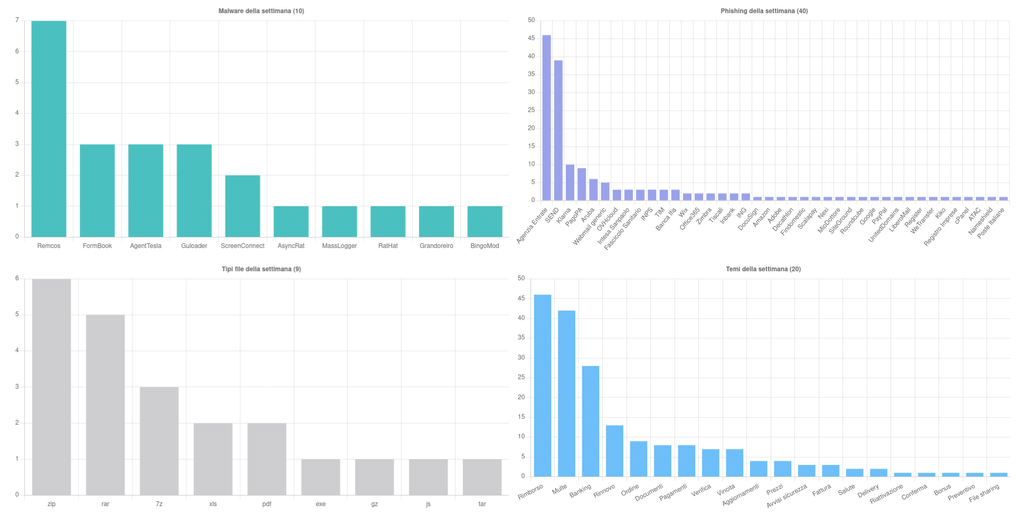
Questa continuità è più importante del singolo dominio fraudolento. Gli attaccanti stanno imparando quali passaggi della vita digitale italiana generano meno diffidenza: una TARI pagata in eccesso, una multa ricevuta tramite SEND, un rimborso IRPEF, una pratica sanitaria o la scadenza di un servizio. L’ingegneria sociale non inventa più necessariamente un evento straordinario: copia la burocrazia ordinaria. È un vantaggio enorme per il criminale, perché il cittadino conosce il servizio ma spesso non ne conosce abbastanza bene la procedura da distinguere il percorso autentico da quello ricostruito.
Dal numero della carta al dossier completo sulla vittima
La trasformazione più evidente rispetto ad agosto riguarda la profondità dei dati richiesti. Durante l’estate le campagne sanitarie avevano già mostrato questa evoluzione: il falso rimborso farmaci legato al Fascicolo Sanitario Elettronico raccoglieva identità e carta, mentre il falso rimborso del Ministero della Salute utilizzava persino un mittente gov.it contraffatto per accompagnare la vittima verso l’inserimento di PAN, scadenza e CVV. A settembre il meccanismo diventa ancora più invasivo. Il falso Bonus Vacanze dell’Agenzia delle Entrate non si limita a credenziali o carte: chiede documenti fronte-retro, tessera sanitaria, selfie, recapiti e perfino tre buste paga. È materiale sufficiente non soltanto per tentare una transazione, ma per costruire un’identità utilizzabile in successive frodi, richieste di finanziamento o procedure di impersonificazione. Nella stessa logica rientra il phishing sul bollo auto che sfrutta il nome dell’ACI: prima targa e codice fiscale, poi anagrafica e indirizzo, infine la carta. La sequenza è importante perché dimostra che il phishing contemporaneo non punta sempre immediatamente al dato finanziario. Costruisce la vittima un passaggio alla volta, utilizzando informazioni coerenti con la pratica imitata. La falsa ACI chiede la targa perché è ciò che ci si aspetta da un controllo sul bollo; il falso fisco chiede documenti perché sta fingendo una pratica amministrativa; il falso Fascicolo Sanitario chiede informazioni personali perché si presenta come un servizio sanitario. La plausibilità del dato richiesto diventa parte dell’attacco.
Il phishing sanitario passa dalla carta al controllo del dispositivo
Il salto qualitativo più netto arriva nella seconda metà del mese. Nel bollettino 19–25 settembre CERT-AgID segnala un falso sito del Servizio Sanitario Nazionale che non serve più soltanto a sottrarre informazioni: verifica lo User-Agent e distribuisce un malware differente a seconda del dispositivo utilizzato. Su Android viene consegnato StreamRAT, su Windows XWorm. È una trasformazione rilevante rispetto alle campagne sanitarie di agosto: la stessa fiducia istituzionale utilizzata prima per rubare una carta viene ora usata come vettore di compromissione multipiattaforma. Il sito non considera più soltanto chi è la vittima, ma anche quale macchina sta utilizzando e adatta il payload al bersaglio.
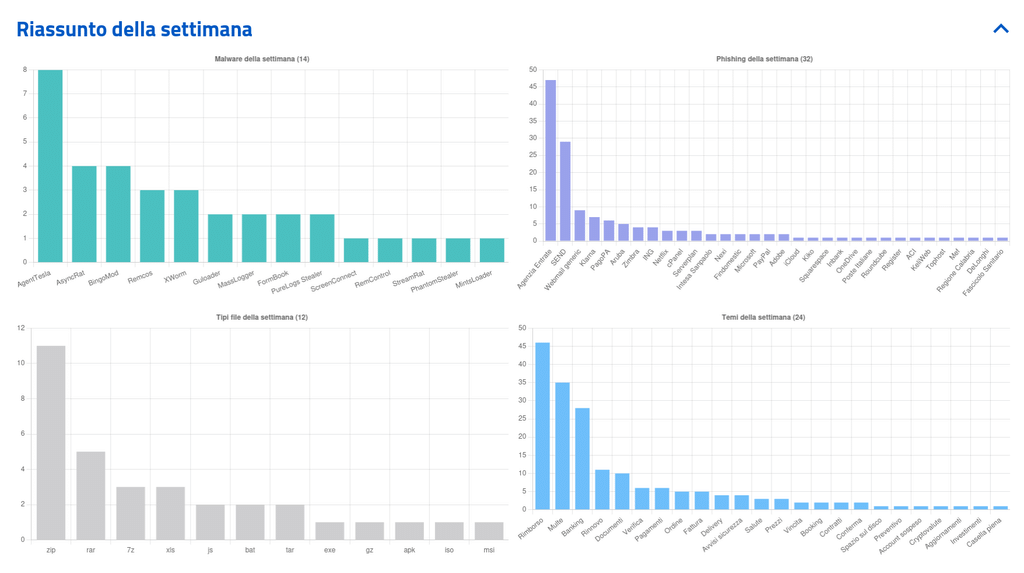
Parallelamente restano estremamente stabili le famiglie malware consolidate. AgentTesla, Remcos, FormBook, XWorm, MassLogger e BingoMod ricorrono lungo quasi tutto il periodo, affiancati da Guloader, AsyncRAT, Grandoreiro, PureLogs Stealer, RatHat e altri payload. ZIP e RAR continuano a essere vettori estremamente comuni sul desktop; SMS e link ad APK sostengono invece la pressione sul mobile banking. BingoMod attraversa tutte le quattro settimane, confermando che Android resta uno dei fronti permanenti della frode finanziaria italiana. La novità di settembre non è quindi la sostituzione dei malware storici con strumenti completamente nuovi, ma la loro convivenza con campagne molto più curate sul piano del social engineering.
La PEC compromessa diventa un moltiplicatore di fiducia
Il caso MintsLoader chiude idealmente il mese perché mostra cosa accade quando l’attaccante non deve nemmeno più falsificare completamente l’identità del mittente. CERT-AgID ha rilevato una campagna che utilizza caselle PEC realmente compromesse per inviare falsi solleciti di pagamento verso altre PEC, combinando allegati ZIP, HTML, JavaScript e PowerShell fino all’esecuzione del loader. MintsLoader sfrutta quindi un canale certificato come involucro della distribuzione malware. Il certificato attesta trasmissione e consegna, non l’integrità della casella del mittente né la sicurezza dell’allegato. È una distinzione tecnica semplice, ma operativamente devastante perché una parte degli utenti continua ad associare la PEC stessa all’autenticità assoluta della comunicazione. La campagna utilizza inoltre tecniche di DGA e l’attivazione ritardata di infrastrutture malevole, rendendo più difficile valutare il messaggio nell’istante in cui viene ricevuto. Settembre porta quindi la fiducia istituzionale su tre livelli differenti: logo copiato, come nelle false pagine Agenzia delle Entrate; procedura amministrativa imitata, come bollo, TARI e Fascicolo Sanitario; canale autentico compromesso, come la PEC. Ogni livello riduce ulteriormente la distanza tra comunicazione legittima e campagna malevola.
Continua con:
CERT-AGID rileva 395 campagne malevole in tre settimane di luglio
False multe via SMS ed email: la Polizia avverte sul phishing che ruba carte e dati
Da agosto a settembre cambia la scala ma soprattutto cambia il bersaglio
Il confronto tra i due mesi mostra una linea precisa. Agosto aveva già consolidato il phishing italiano intorno a SEND, PagoPA, INPS, Agenzia delle Entrate e sanità, con AgentTesla, Remcos e FormBook come presenza costante e una crescente componente Android. Settembre non abbandona nessuna di queste direttrici: le porta a maturazione. Le campagne aumentano del 41,1% nella finestra comparabile, quelle mirate all’Italia del 47,5%, mentre la quota nazionale supera l’81%. Contemporaneamente le esche passano dalla semplice richiesta di pagamento alla costruzione di dossier identitari e, in alcuni casi, alla compromissione diretta del dispositivo. Nell’ultima settimana 26 settembre–2 ottobre CERT-AgID arriva a 219 campagne e 45 brand coinvolti nel phishing, con Agenzia delle Entrate, SEND e Klarna tra i riferimenti più sfruttati.
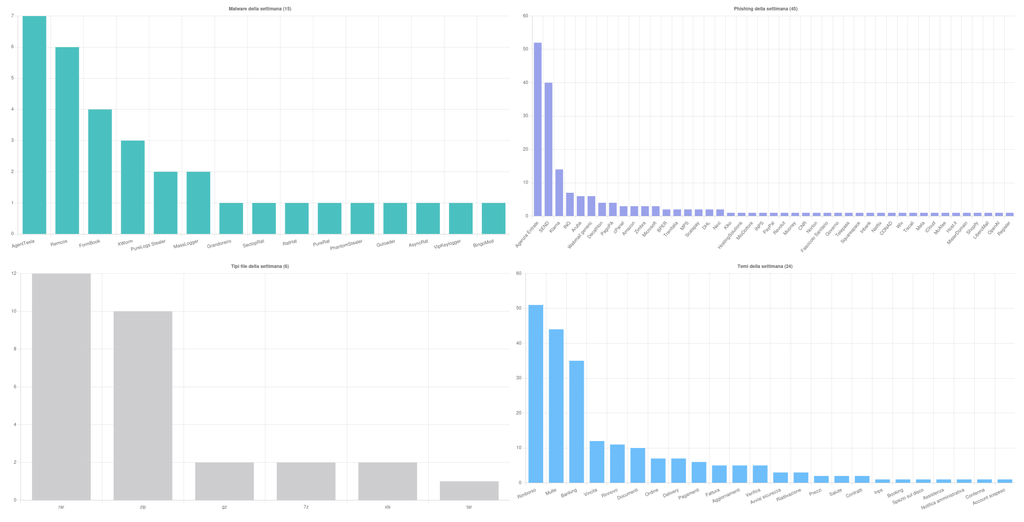
Il risultato è un ecosistema nel quale la specializzazione geografica diventa un vantaggio competitivo per il cybercrime. Non serve inventare un nuovo malware a ogni campagna: basta conoscere meglio il Paese della vittima. Una multa SEND, un rimborso dell’Agenzia delle Entrate, il bollo ACI, la TARI su PagoPA, il Fascicolo Sanitario o una PEC per una fattura scaduta producono credibilità perché appartengono alla vita amministrativa reale. Settembre fotografa proprio questo passaggio: meno distanza tra truffa e servizio autentico, più operazioni costruite sull’Italia e una catena criminale capace di riutilizzare gli stessi malware dietro esche sempre più precise. Il dato più preoccupante non è quindi soltanto che le campagne siano aumentate. È che sono diventate più italiane.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.