🛡️ Executive Summary
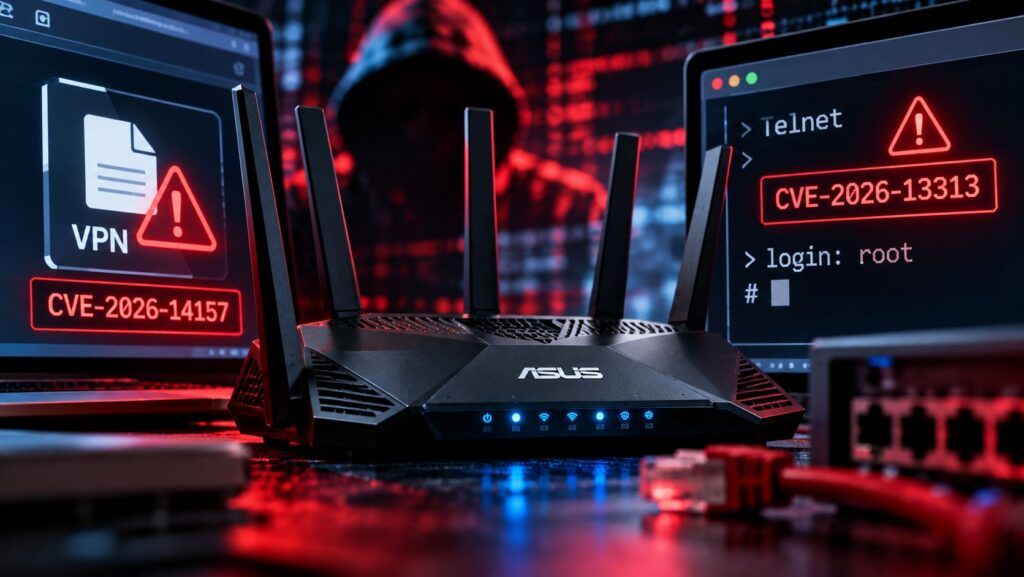
- ASUS corregge CVE-2026-14157, vulnerabilità critica CVSS 9,4 che consente l’esecuzione di comandi tramite file manipolati caricati dall’interfaccia web.
- CVE-2026-13313 permette a un utente autenticato di aggirare controlli, attivare Telnet ed eseguire comandi con privilegi root.
- Il rischio non riguarda soltanto il router: una compromissione del gateway può esporre traffico, dispositivi interni e credenziali dell’intera rete.
Due nuove vulnerabilità nei router ASUS mostrano ancora una volta perché il gateway domestico o aziendale non possa essere trattato come un dispositivo da configurare una volta e dimenticare. La più grave, CVE-2026-14157, permette a un utente autenticato di ottenere esecuzione arbitraria di comandi caricando attraverso l’interfaccia web un file appositamente manipolato. La seconda, CVE-2026-13313, sfrutta codice di debug rimasto attivo per abilitare Telnet e arrivare all’esecuzione di comandi con privilegi root. ASUS ha distribuito firmware correttivi e invita gli utenti ad aggiornare i dispositivi, ma il vero problema è architetturale: funzioni amministrative legittime possono diventare primitive di compromissione quando il router interpreta come fidato ciò che riceve dal proprio amministratore.
Cosa leggere
CVE-2026-14157 trasforma un file di configurazione in una primitiva di command execution
Nel proprio Product Security Advisory ASUS ha pubblicato gli aggiornamenti relativi alle due vulnerabilità, entrambe rese note il 1° ottobre 2026. CVE-2026-14157 è classificata critica con CVSS 4.0 pari a 9,4 e deriva dall’uso di una format string controllabile esternamente nei moduli del router. Un utente remoto già autenticato può caricare attraverso l’interfaccia di gestione un file costruito appositamente e ottenere l’esecuzione di comandi arbitrari. Nel caso pratico emerso con i client VPN, il rischio nasce proprio dall’importazione di configurazioni che l’amministratore considera dati, ma che possono essere interpretate dal software in modo pericoloso. Non è quindi una vulnerabilità sfruttabile semplicemente visitando il router da Internet senza credenziali, ma resta grave perché colpisce una funzione amministrativa ordinaria. Un precedente molto vicino era già emerso quando router ASUS e gateway VPN erano finiti insieme sotto allerta per vulnerabilità critiche, mostrando quanto le interfacce di gestione rappresentino un punto di concentrazione del rischio.
Leggi anche: CISA impone patch urgenti per Fortinet mentre router ASUS e supply-chain globali finiscono sotto attacco
CVE-2026-13313 riporta Telnet dove dovrebbe essere spento
La seconda falla, CVE-2026-13313, ha un punteggio CVSS 4.0 di 8,9 e riguarda codice di debug ancora attivo in determinati firmware ASUS. Un utente remoto autenticato può inviare una richiesta HTTP manipolata, aggirare i controlli previsti e attivare il servizio Telnet, ottenendo successivamente la possibilità di eseguire comandi con privilegi root. È una dinamica differente dalla prima vulnerabilità ma con un risultato molto simile: una funzionalità amministrativa nascosta o residuale diventa un percorso privilegiato verso il sistema operativo del router. L’elemento da non sottovalutare è proprio il livello root, perché il router non custodisce soltanto le proprie impostazioni: decide dove passa il traffico, quale DNS utilizzare, quali porte esporre e quali dispositivi possono comunicare. La capacità di mantenere un accesso privilegiato su questi apparati aveva già permesso agli attaccanti di installare backdoor persistenti su migliaia di router ASUS senza lasciare malware tradizionale.
Le serie firmware coinvolte mostrano perché non basta controllare il modello
Le vulnerabilità interessano diverse famiglie firmware e non devono essere valutate soltanto cercando il nome commerciale del router. CVE-2026-14157 interessa la serie 3.0.0.6_102, mentre CVE-2026-13313 riguarda anche le linee 3.0.0.4_386 e 3.0.0.4_388 oltre alla 3.0.0.6_102. ASUS raccomanda di installare il firmware più recente disponibile per il dispositivo e di utilizzare password amministrative robuste e uniche. Per i prodotti che hanno raggiunto l’end-of-life il problema diventa più complesso, perché l’assenza di nuove patch trasforma progressivamente il router in un componente infrastrutturale che continua a funzionare pur non ricevendo più correzioni. Non è un rischio teorico: Kadnap ha trasformato oltre 14.000 router ASUS compromessi in una rete di proxy per attività criminali, dimostrando quanto i dispositivi SOHO possano diventare infrastruttura utile per nascondere scansioni, brute force e traffico malevolo.
Il file VPN è affidabile soltanto quanto la sua provenienza
Nel caso di CVE-2026-14157 la mitigazione non consiste soltanto nell’aggiornamento. ASUS invita esplicitamente a importare configurazioni VPN esclusivamente da fonti affidabili. È un’indicazione importante perché modifica un’abitudine comune: un file .ovpn o una configurazione fornita da un servizio VPN vengono normalmente percepiti come semplici istruzioni di connessione, non come materiale capace di influenzare l’esecuzione di codice sul router. Quando però il parser che gestisce questi dati contiene una vulnerabilità, la distinzione tra configurazione e input eseguibile si rompe. Diventa quindi pericoloso scaricare profili da repository casuali, forum, servizi non verificati o allegati ricevuti via messaggio. Lo stesso principio vale per l’amministrazione remota: ridurre l’esposizione del pannello web, eliminare account inutili e disattivare servizi non necessari limita la possibilità che una credenziale rubata venga trasformata immediatamente in controllo del gateway.
Continua con:
ASUS corregge una vulnerabilità critica su sette modelli di router
Il router compromesso è un punto di accesso alla rete, non un dispositivo isolato
La gravità delle due falle non dipende soltanto dalla possibilità di eseguire comandi sul router. Un gateway compromesso occupa una posizione privilegiata rispetto a notebook, smartphone, NAS, videocamere, dispositivi IoT e sistemi aziendali collegati alla stessa rete. Può diventare proxy, punto di persistenza, relay per ulteriori attacchi o strumento per manipolare il traffico senza richiedere necessariamente malware sulle singole workstation. Le campagne precedenti contro ASUS hanno mostrato proprio questa evoluzione: gli attaccanti non cercano più il router soltanto per costruire una botnet DDoS, ma perché un dispositivo di rete affidabile offre indirizzi IP residenziali, visibilità sul traffico e un punto stabile dal quale effettuare altre operazioni. CVE-2026-14157 e CVE-2026-13313 ribadiscono quindi una regola semplice: il firmware del router è parte della superficie d’attacco quanto il sistema operativo di un server. Aggiornarlo non è manutenzione accessoria, ma patch management dell’infrastruttura di rete.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.