🛡️ Executive Summary
- TA419 impersona economisti, ex funzionari della Casa Bianca e figure di Anthropic per avvicinare esperti statunitensi di politica AI.
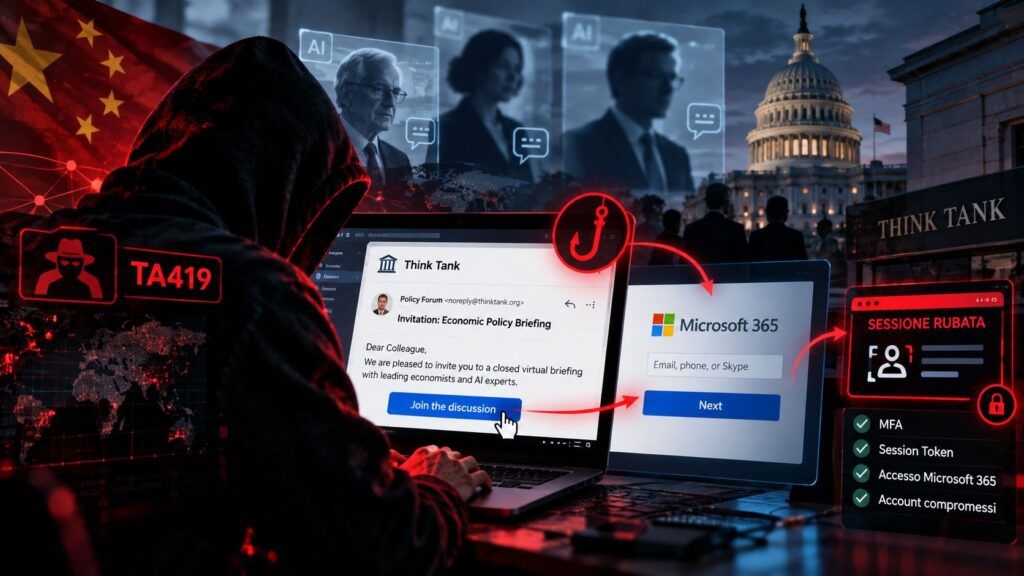
- La catena porta a un phishing AitM contro Microsoft 365 che intercetta password, MFA e session cookie attraverso Frameless BitB ed Evilginx.
- L’obiettivo appare informativo più che distruttivo: ottenere accesso alle reti che discutono export control, supply chain AI e integrazione militare dei modelli.
La competizione sull’intelligenza artificiale tra Stati Uniti e Cina non passa più soltanto da GPU, data center e modelli da distillare. Passa dalle persone che decidono quali tecnologie possano essere esportate, come regolamentarle e fino a che punto integrarle negli apparati militari. Proofpoint ha attribuito a un attore allineato alla Cina, tracciato come TA419, una serie di campagne di spionaggio mirate contro esperti di politica AI di think tank, università e studi legali statunitensi. Gli attaccanti non iniziano con malware o documenti infetti: impersonano persone reali e credibili, costruiscono una conversazione professionale e aspettano che la vittima risponda. Solo dopo arriva il link che conduce al furto dell’account Microsoft 365. È un’estensione naturale della competizione già emersa nello spionaggio industriale rivolto ai modelli AI statunitensi e alle tecniche di distillazione, ma il bersaglio questa volta non è il modello: è chi contribuisce a stabilire le regole entro cui quel modello potrà essere sviluppato, venduto e utilizzato.
Cosa leggere
TA419 entra nei circoli che discutono la politica AI americana
La ricerca originale pubblicata da Proofpoint descrive TA419 come un attore motivato dallo spionaggio e allineato alla Cina, osservato almeno dall’aprile 2025 contro think tank, contractor della difesa, università e studi legali negli Stati Uniti e in Giappone. L’attività non era stata precedentemente resa pubblica.
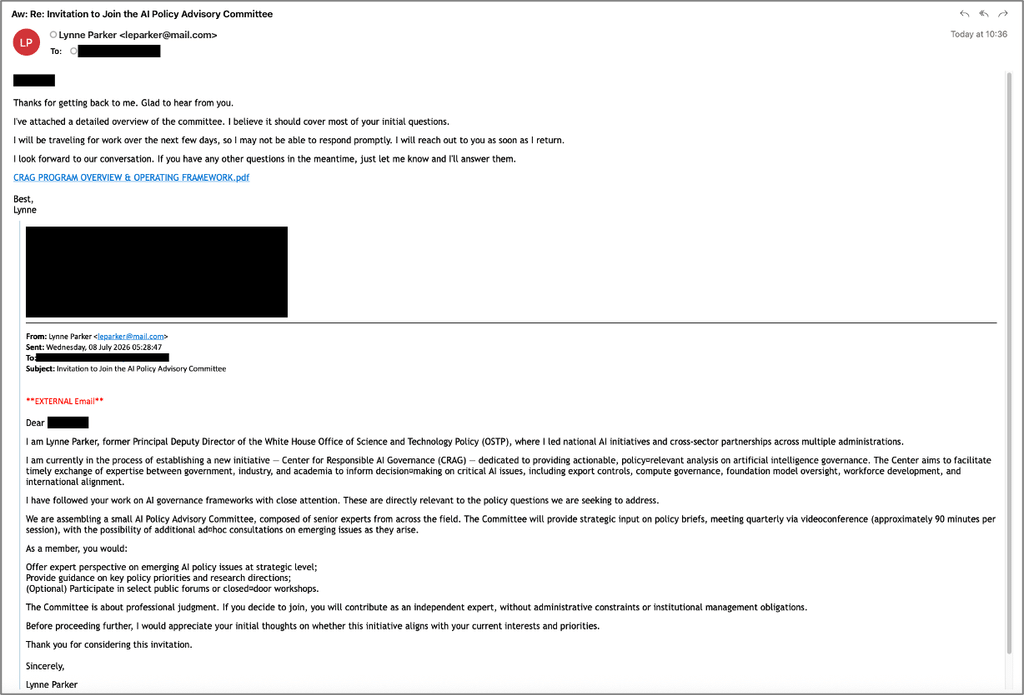
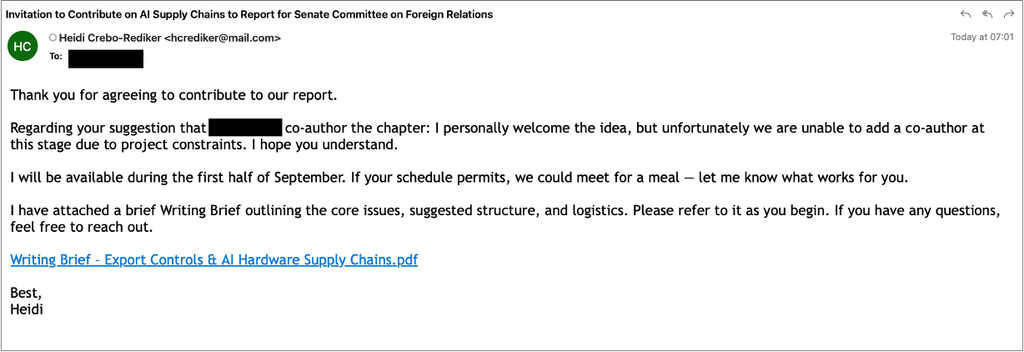
A luglio 2026 il gruppo ha iniziato a impersonare figure inserite direttamente nel dibattito politico americano, tra cui Lynne Edwards Parker, già Principal Deputy Director dell’Office of Science and Technology Policy della Casa Bianca, e l’economista Heidi Crebo-Rediker. Le esche chiedevano di entrare in un inesistente “AI Policy Advisory Committee” oppure di contribuire a un rapporto del Senate Committee on Foreign Relations su export control dell’AI e supply chain.
Nel febbraio precedente TA419 aveva già impersonato un dipendente senior di Anthropic per contattare un analista di politica AI con una richiesta di feedback sulla “Military Integration of Claude”. Il quadro rafforza un elemento già visibile nella competizione tra Cina e Stati Uniti sul controllo dell’AI, dei semiconduttori e delle restrizioni tecnologiche: le informazioni più preziose possono trovarsi nelle caselle email di chi prepara scenari e raccomandazioni prima ancora che una decisione diventi pubblica.
Leggi anche: Cina accusa NVIDIA di backdoor nei chip AI mentre ASIO avverte sui rischi LinkedIn
Prima costruisce fiducia, poi trasforma OneDrive nell’esca
La tecnica iniziale è deliberatamente poco aggressiva. TA419 invia una prima email senza payload, costruita per sembrare una normale interlocuzione tra esperti. L’obiettivo è ottenere una risposta e trasformare un mittente sconosciuto in una conversazione apparentemente legittima. Solo successivamente arriva un URL abbreviato che attraversa più domini controllati dall’attaccante, mostra una falsa schermata OneDrive e sottopone la vittima anche a un controllo Cloudflare Turnstile prima di raggiungere la pagina di autenticazione.
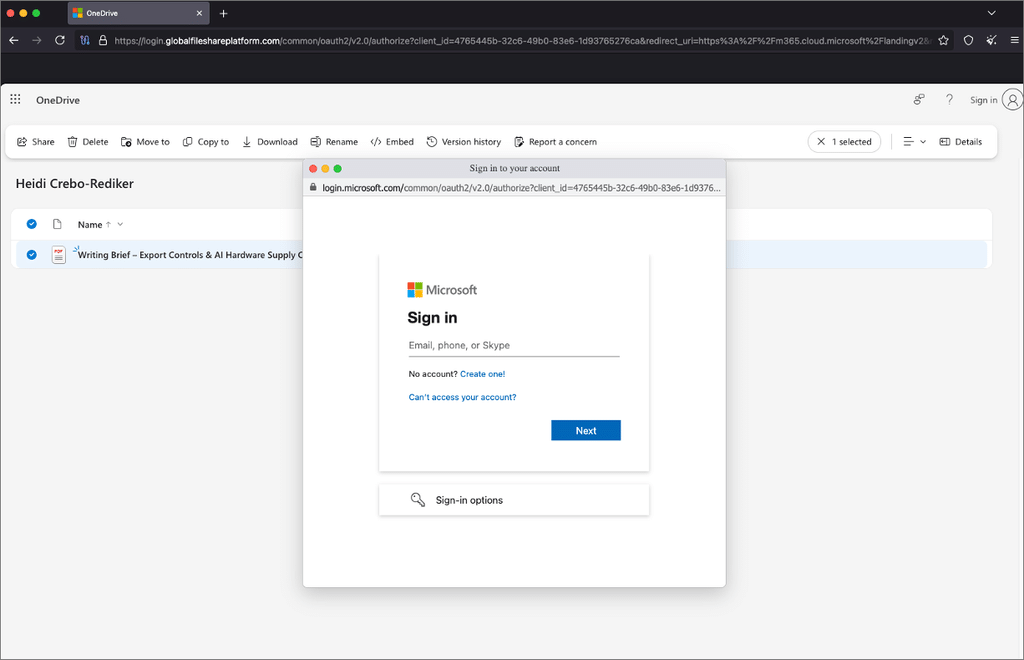
Nei casi di luglio Proofpoint ha osservato driftshare[.]co come primo stadio e globalfileshareplatform[.]com come secondo dominio. La logica è la stessa dell’ingegneria sociale più efficace: non convincere la vittima a ignorare tutti i segnali di sicurezza, ma costruire abbastanza credibilità da rendere normale il gesto successivo. È un modello che rende gli ambienti professionali particolarmente esposti perché un analista, un accademico o un avvocato riceve realmente richieste di contributo, inviti a comitati e documenti condivisi. L’utilizzo di identità conosciute nel settore riduce ulteriormente la probabilità che la prima email venga trattata come spam.
Frameless BitB ed Evilginx trasformano la MFA in una barriera insufficiente
Il passaggio tecnico più rilevante avviene dopo il click. TA419 utilizza una versione modificata dell’open source Frameless BitB, associata a un phishlet Evilginx per Microsoft 365, per costruire un attacco Adversary-in-the-Middle. La vittima visualizza il flusso reale di autenticazione Microsoft attraverso un proxy controllato dall’attaccante: password, MFA e controlli di accesso condizionale possono quindi essere completati correttamente, mentre il sistema intercetta il session cookie rilasciato al termine dell’autenticazione.
Il gruppo ha aggiunto inoltre uno script proprietario, observe.js, che segue in tempo reale la posizione della vittima nel login, automatizza alcuni passaggi e invia immediatamente i codici one-time quando vengono validati. La struttura ricorda altre operazioni di cyberspionaggio che hanno dimostrato come gli attacchi AitM possano sfruttare sessioni legittime invece di “rompere” direttamente l’autenticazione. In altre parole, la MFA funziona, ma viene utilizzata dentro una sessione che l’attaccante sta osservando e duplicando.
Chi rischia: think tank, università, studi legali e contractor della Difesa
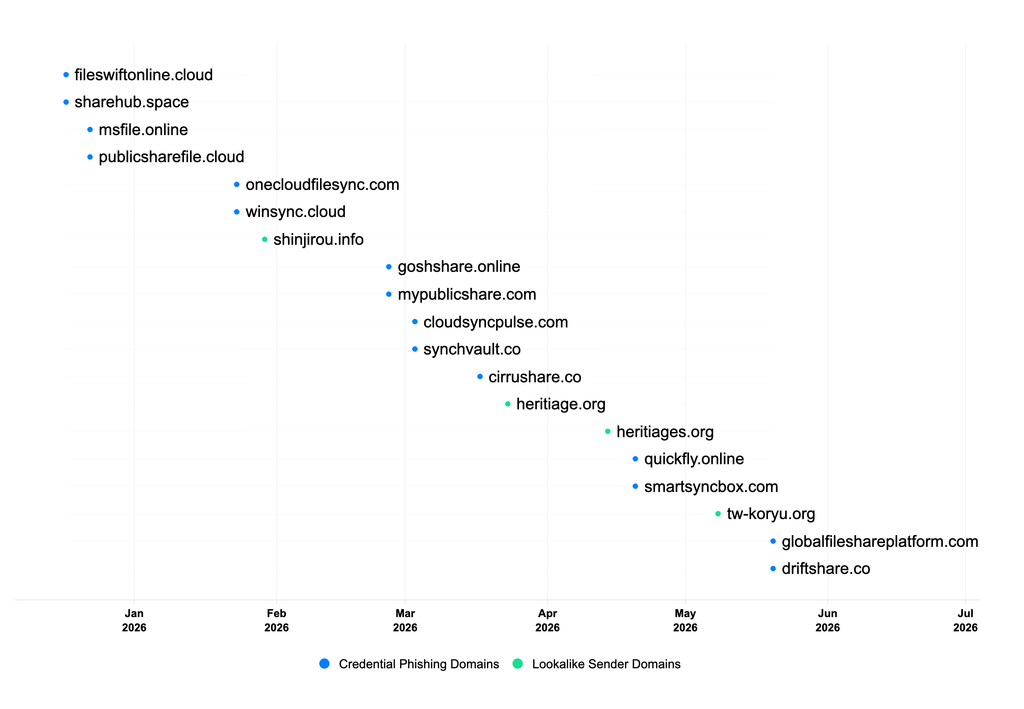
Il targeting definisce meglio la natura dell’operazione rispetto alla sola tecnica. Proofpoint ha osservato TA419 contro organizzazioni legate a difesa, sicurezza nazionale, energia, relazioni internazionali e politica estera, prevalentemente negli Stati Uniti e in Giappone. Durante il 2026 il gruppo ha registrato anche domini che imitavano la Japan-Taiwan Exchange Association, la Heritage Foundation e il sito ufficiale di Shinjirō Koizumi. Il filo comune non è un settore economico tradizionale, ma l’accesso anticipato a valutazioni, contatti e orientamenti politici. Un account Microsoft 365 compromesso in un think tank può contenere bozze, calendari, corrispondenza con funzionari, documenti condivisi e relazioni personali che permettono di estendere ulteriormente la campagna. È la stessa logica di lungo periodo riscontrata nell’evoluzione di Silk Typhoon e delle operazioni cinesi orientate allo spionaggio globale attraverso servizi cloud e infrastrutture enterprise, ma TA419 riduce la dipendenza dagli exploit e investe sulla credibilità della relazione umana.
Come mitigare: la password non basta e nemmeno qualsiasi MFA
La risposta difensiva deve partire dall’autenticazione phishing-resistant e legata all’origine, come passkey e chiavi hardware compatibili con FIDO2, perché un proxy non può riutilizzare facilmente una credenziale vincolata al dominio legittimo. Per i profili ad alto rischio serve però anche un controllo procedurale: inviti inattesi da funzionari, economisti, vendor AI o istituzioni devono essere verificati attraverso un secondo canale indipendente prima di aprire documenti condivisi. Le organizzazioni dovrebbero inoltre monitorare nuove sessioni Microsoft 365, geolocalizzazioni anomale, refresh token, modifiche ai metodi MFA e accessi successivi a campagne di spear phishing. Il recente utilizzo di esche legate alle passkey per portare utenti Microsoft 365 verso infrastrutture di phishing conferma che il nome della tecnologia di sicurezza può diventare esso stesso parte dell’inganno: ciò che conta è che l’autenticazione sia realmente origin-bound e che l’utente non venga convinto a spostarsi su un flusso differente.
Continua con:
Spionaggio AI su scala industriale: come i laboratori cinesi estraggono i segreti di Claude
Cina accusa USA di cyber-spionaggio mentre Londra regola AWS e Microsoft
Il bersaglio non è Claude ma chi decide cosa l’America farà con Claude
TA419 mostra che la guerra tecnologica sull’AI sta salendo di un livello. Rubare un modello, replicarne le capacità o aggirare un export control rimane strategicamente importante, ma conoscere in anticipo quali restrizioni Washington stia valutando, quali supply chain consideri critiche o quali limiti intenda porre all’impiego militare dell’intelligenza artificiale offre un vantaggio diverso: permette di anticipare la politica prima che diventi norma. Proofpoint non attribuisce direttamente TA419 a un organismo specifico del governo cinese e parla correttamente di attore “China-aligned”, valutando che le campagne siano coerenti con più ampi obiettivi di intelligence di Pechino. È una distinzione da mantenere. Ma il targeting racconta comunque con chiarezza la priorità informativa: se l’AI è diventata materia di sicurezza nazionale, anche chi scrive una policy, prepara un report o consiglia un decisore diventa parte della superficie d’attacco.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.