🛡️ Executive Summary
- Il Montenegro ha estradato negli Stati Uniti Amir Barati, cittadino iraniano e turco accusato nel procedimento contro il Mabna Institute.
- Il DOJ attribuisce al gruppo oltre 31,5 TB di dati accademici sottratti e circa 8.000 account universitari compromessi in 22 Paesi.
- I 3,4 miliardi di dollari citati nel caso non rappresentano un danno materiale accertato: indicano quanto le università USA avevano speso per procurarsi e accedere ai dati sottratti.
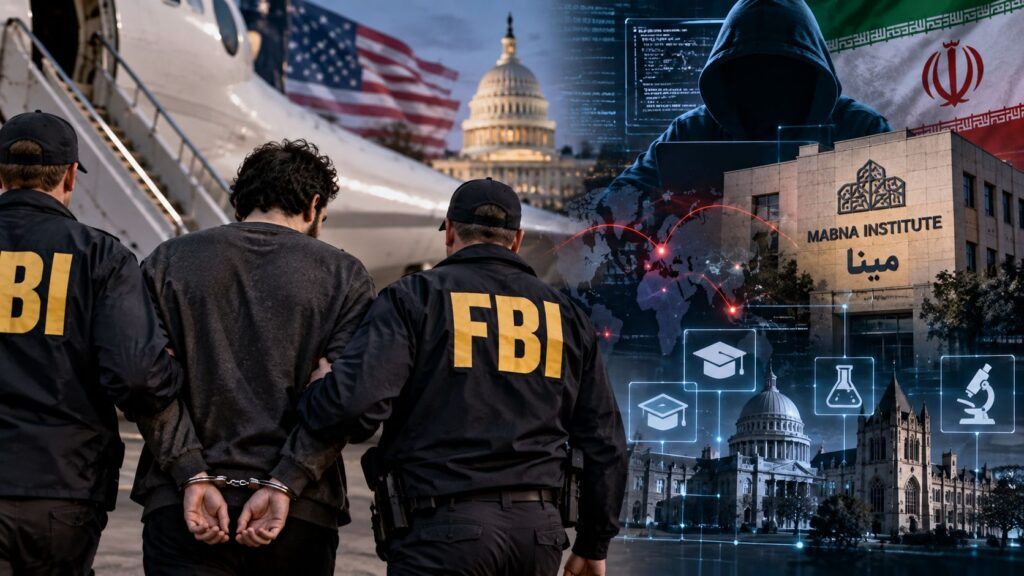
Amir Barati non è più soltanto uno dei nomi inseriti dal Dipartimento di Giustizia americano nell’indagine contro il Mabna Institute. Il Montenegro lo ha consegnato agli Stati Uniti, trasformando un procedimento costruito per anni contro operatori residenti fuori dalla giurisdizione americana in un processo con almeno un imputato fisicamente raggiungibile. Barati, cittadino iraniano e turco, era stato arrestato a Kotor il 25 giugno su richiesta delle autorità statunitensi e dell’FBI. Washington lo accusa di avere partecipato alla campagna che dal 2013 avrebbe colpito centinaia di università, aziende e amministrazioni per sottrarre ricerca, credenziali e proprietà intellettuale. Il caso sviluppa il dossier aperto ad agosto quando gli Stati Uniti hanno incriminato 17 presunti membri del Mabna Institute, ma introduce un elemento completamente nuovo: uno dei presunti operatori è ora negli Stati Uniti e dovrà affrontare direttamente le accuse.
Cosa leggere
Il Montenegro consegna Amir Barati agli Stati Uniti
L’Uprava policije del Montenegro ha confermato il 1° ottobre l’estradizione verso gli Stati Uniti di un quarantenne identificato con le iniziali A.B., cittadino turco e iraniano, sulla base della decisione definitiva dell’Alta Corte di Podgorica. Si tratta di Amir Barati, fermato il 25 giugno dal NCB Interpol Podgorica e dalla polizia di Kotor dopo uno scambio informativo con l’FBI. Il procedimento americano è davanti al Southern District of New York e comprende accuse di conspiracy to commit computer intrusions, wire fraud, accesso informatico per profitto e aggravated identity theft. È importante mantenere la distinzione giuridica: Barati è accusato e non condannato, e il Dipartimento di Giustizia ricorda espressamente che tutti gli imputati restano presunti innocenti fino a prova oltre ogni ragionevole dubbio. L’estradizione resta però significativa perché riduce uno dei principali vantaggi degli operatori inseriti in ecosistemi state-linked: la possibilità di rimanere per anni in Paesi dai quali Washington non riesce materialmente a portarli davanti a un giudice.
Mabna Institute ha trasformato le università in obiettivi di intelligence
Il superseding indictment del Dipartimento di Giustizia descrive una struttura molto più simile a un servizio di acquisizione clandestina della conoscenza che a una normale organizzazione cybercriminale. Secondo l’accusa, il Mabna Institute sarebbe nato nel 2013 per consentire a università e istituzioni scientifiche iraniane di ottenere materiale accademico straniero senza pagarlo, sviluppando nel tempo una rete di contractor e hacker-for-hire capace di operare anche per entità governative iraniane e per l’IRGC. Gli investigatori attribuiscono alla campagna il targeting di oltre 100.000 account di professori, circa 8.000 compromissioni riuscite, 144 università statunitensi e 178 straniere. Tra i Paesi colpiti compare anche l’Italia.
Leggi anche: AI contro i PLC Siemens e hacker iraniani: gli USA alzano l’allerta cyber
L’operazione non cercava un singolo segreto militare. Gli account compromessi permettevano di scaricare articoli scientifici, libri elettronici, tesi, ricerche mediche, materiale ingegneristico e proprietà intellettuale proveniente da numerose discipline. Il DOJ quantifica in almeno 31,5 terabyte i dati accademici esfiltrati verso server controllati dagli operatori fuori dagli Stati Uniti. Il modello mostra una caratteristica ricorrente dell’ecosistema cyber iraniano: capacità tecniche non necessariamente costruite attorno all’exploit più sofisticato, ma integrate con obiettivi di intelligence, contractor e strutture che trasformano l’accesso ottenuto in vantaggio strategico. È una logica osservata anche nell’evoluzione di Tortoiseshell, che utilizza backdoor, cloud e reverse SSH per mantenere accessi persistenti.
Barati avrebbe costruito target e messaggi di phishing
Il ruolo attribuito specificamente a Barati aiuta a comprendere la macchina operativa. Secondo il DOJ, avrebbe monitorato l’avanzamento delle campagne di spear phishing, scambiato con altri membri le credenziali degli account già compromessi, creato liste di bersagli, condotto ricognizione sulle reti e preparato messaggi di phishing. Non viene quindi descritto semplicemente come esecutore di una singola intrusione, ma come una figura inserita nel processo che collegava selezione della vittima, furto delle credenziali e utilizzo successivo dell’accesso. Una volta ottenuti gli account universitari, il gruppo avrebbe usato le credenziali per entrare direttamente nei sistemi bibliotecari e nelle risorse accademiche riservate. L’infrastruttura aveva anche una componente commerciale. Secondo l’accusa, materiale sottratto e accessi compromessi venivano offerti attraverso Megapaper.ir e Gigapaper.ir, consentendo a clienti iraniani di acquistare risorse scientifiche oppure utilizzare account universitari rubati per consultare direttamente le biblioteche elettroniche occidentali. Il confine tra spionaggio statale, acquisizione scientifica e monetizzazione privata diventa quindi sfumato: una stessa campagna poteva produrre dati utili all’IRGC e contemporaneamente alimentare servizi venduti ad altri soggetti in Iran. È la stessa porosità che rende difficile ridurre l’ecosistema offensivo iraniano a una singola catena di comando, soprattutto quando gruppi affiliati o allineati utilizzano infrastrutture, malware e operatori con livelli differenti di collegamento allo Stato.
I 3,4 miliardi non sono il danno provocato dagli hacker
Un dettaglio richiede una correzione rispetto alla formulazione utilizzata in parte della copertura internazionale. Le autorità montenegrine parlano di 3,4 miliardi di dollari di danni, ma il documento giudiziario americano descrive diversamente quella cifra. Secondo il DOJ, le università statunitensi avevano speso complessivamente oltre 3,4 miliardi per procurarsi e ottenere accesso al materiale accademico e alla proprietà intellettuale successivamente sottratti. Non è quindi corretto trasformare automaticamente il numero nel costo provocato dagli attacchi, né sostenere che gli hacker abbiano materialmente sottratto asset per 3,4 miliardi. La distinzione è importante perché il procedimento contiene già altre quantificazioni più direttamente riconducibili alle conseguenze degli attacchi. Per alcune intrusioni contro aziende ed enti governativi, il DOJ attribuisce a specifici imputati oltre 20 milioni di dollari di costi investigativi e di remediation. Il valore economico della ricerca rubata e il costo sostenuto dalla vittima dopo una compromissione sono metriche differenti. Confonderle produce un numero più spettacolare, ma rende meno accurata la descrizione del caso.
Continua con:
HEAVYGRAM usa Telegram come C2: lo spyware iraniano isola ogni vittima in un bot
Nimbus Manticore scatena MiniFast durante Operation Epic Fury
L’estradizione cambia il costo personale delle operazioni state-linked
Per oltre otto anni il caso Mabna è stato soprattutto uno strumento di attribuzione, sanzione e pressione diplomatica. Nove operatori erano già stati incriminati nel 2018; nell’agosto 2026 il procedimento è stato ampliato a 17 persone e il Dipartimento di Stato ha offerto ricompense fino a 10 milioni di dollari per informazioni su alcuni degli imputati. Barati rappresenta ora qualcosa di diverso: un presunto membro della rete individuato fuori dall’Iran, arrestato da un Paese terzo e consegnato materialmente agli Stati Uniti. È questo il valore strategico dell’estradizione. Gli indictment contro operatori collegati a Stati ostili possono sembrare prevalentemente simbolici finché gli accusati restano all’interno di territori protetti. Ma creano una condizione permanente: viaggi, transiti internazionali e permanenze in Paesi cooperanti possono trasformarsi anni dopo in punti di arresto. Per un ecosistema come quello iraniano, nel quale contractor privati, operatori tecnici e strutture statali possono sovrapporsi, il messaggio è più preciso di una nuova sanzione. L’operazione cyber può terminare, l’infrastruttura può scomparire e le credenziali possono scadere, ma il procedimento giudiziario continua a seguire le persone che Washington ritiene responsabili.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.