🛡️ Executive Summary
- Atlassian corregge una falla critica che consente accesso non autenticato a file specifici in numerosi prodotti Data Center.
- Microsoft chiude CVE-2026-96940 in Exchange Server, capace di esporre mailbox di altri utenti della stessa organizzazione a un attaccante autenticato.
- Vercel conferma un possibile zero-day KVM con VM escape, ma mancano ancora CVE, versioni coinvolte e patch pubbliche.
Tre vulnerabilità diverse, tre livelli di certezza e una sola priorità per chi gestisce infrastrutture: distinguere ciò che va patchato subito da ciò che deve ancora essere qualificato. Atlassian ha corretto CVE-2026-21589, una falla critica che permette a un attaccante non autenticato di leggere file specifici nella web root di numerosi prodotti Data Center. Microsoft ha pubblicato un aggiornamento fuori banda per CVE-2026-96940 in Exchange Server, capace di consentire a un utente autenticato l’accesso alle mailbox di altri utenti della stessa organizzazione. Sul fronte KVM, invece, esiste la conferma di un possibile zero-day emerso da un bug bounty Vercel, ma mancano ancora CVE, patch e dettagli tecnici pubblici.
Cosa leggere
Atlassian corregge CVE-2026-21589 su Jira, Confluence e altri Data Center
Atlassian ha pubblicato un advisory straordinario per CVE-2026-21589, valutata 9,3 su CVSS 4.0. La vulnerabilità interessa Bitbucket Data Center, Confluence Data Center, Jira Service Management Data Center, Jira Software Data Center, Bamboo Data Center, Crowd Data Center, Crucible e Fisheye nelle versioni precedenti ai rami corretti. Secondo l’advisory ufficiale Atlassian, un attaccante non autenticato può accedere a file specifici presenti nella directory root dell’applicazione se conosce esattamente nome e percorso; il bug non consente invece di enumerare liberamente le directory. Il rischio cresce quindi nelle installazioni dove la web root contiene file sensibili o configurazioni esposte. Atlassian indica come prima misura l’aggiornamento alle release corrette, tra cui Confluence 9.2.26 e 10.2.19 e Jira 9.12.40, 10.3.26 o 11.3.12, oltre alle versioni corrette degli altri prodotti. Per chi non può intervenire immediatamente, il vendor consiglia di limitare l’esposizione a Internet o applicare il filtro WAF indicato nell’advisory. I servizi Cloud risultano già corretti e Atlassian dichiara di non aver trovato evidenze di sfruttamento. Il precedente sulle minacce ransomware rivolte a Confluence mostra perché queste piattaforme restino obiettivi interessanti quando diventano porte d’ingresso verso ambienti aziendali.
Leggi anche: Microsoft Patch Tuesday di ottobre 2025: 6 zero-day corretti, fine supporto Windows 10 e Exchange Server
Exchange Server espone le mailbox degli altri utenti autenticati
Microsoft ha distribuito una seconda versione degli aggiornamenti di sicurezza di settembre per Exchange Server aggiungendo CVE-2026-96940, vulnerabilità di elevazione dei privilegi con punteggio CVSS 8,8. L’aggiornamento del team Exchange spiega che il fix è stato pubblicato in anticipo rispetto alla normale cadenza e raccomanda di installarlo rapidamente. La falla nasce da un controllo di autorizzazione debole: un attaccante già autenticato può ottenere accesso non autorizzato alle mailbox di altri utenti della stessa organizzazione e leggere messaggi e allegati, senza però superare il confine tra tenant differenti.
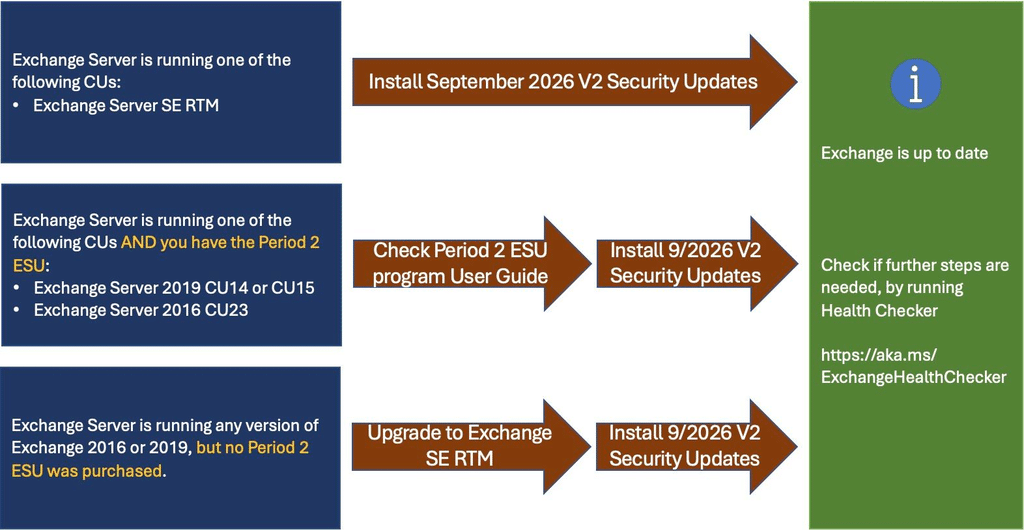
Sono coinvolti Exchange Server Subscription Edition RTM, Exchange Server 2019 CU14 e CU15 e Exchange Server 2016 CU23; Exchange Online è già protetto da una correzione lato servizio. Per 2016 e 2019 il nodo operativo è anche il ciclo di vita: entrambe le versioni sono fuori supporto ordinario e gli aggiornamenti correnti sono disponibili agli aderenti al programma ESU previsto fino alla fine di ottobre 2026. Il problema arriva quindi in una fase nella quale molte organizzazioni devono già affrontare la migrazione dalle vecchie versioni di Exchange, dopo una lunga sequenza di Patch Tuesday Microsoft con vulnerabilità critiche e zero-day.
KVM sotto esame per un possibile guest-to-host escape
Il caso KVM richiede invece un linguaggio diverso. Il ricercatore Paulos Yibelo ha pubblicato la schermata di una ricompensa ricevuta nel programma bug bounty di Vercel descrivendo la scoperta come un full VM escape capace di passare dal guest al root dell’host. Guillermo Rauch, CEO di Vercel, ha successivamente dichiarato che il programma ha confermato un “KVM 0day”. Al momento non sono disponibili una CVE, un advisory del kernel Linux, versioni interessate, un proof-of-concept o indicazioni di patching.
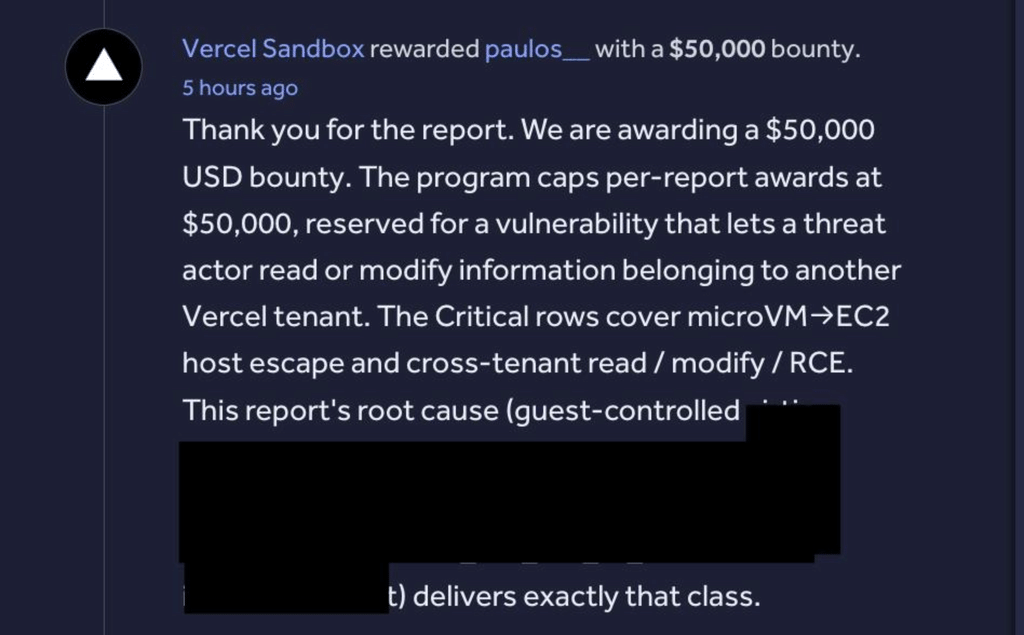
Il collegamento con Firecracker deriva dal fatto che Vercel Sandbox usa microVM Firecracker, tecnologia originariamente sviluppata da AWS e basata su KVM. Se il guest-to-host escape venisse confermato nei termini descritti, il problema riguarderebbe uno dei confini di isolamento più delicati della virtualizzazione; oggi, però, trasformare il claim in una vulnerabilità generalizzata di tutte le installazioni KVM sarebbe prematuro. Il tema richiama i rischi delle vulnerabilità del kernel Linux capaci di portare a privilegi root, dove la compromissione del livello privilegiato può annullare le barriere costruite sopra di esso.
Atlassian ed Exchange vanno patchati, su KVM serve attendere i dettagli
Dal punto di vista operativo la gerarchia è netta. Atlassian richiede patch immediata o mitigazione sulle istanze Data Center esposte; Exchange on-premises richiede l’installazione degli aggiornamenti V2 e una verifica particolare sulle installazioni 2016 e 2019 ancora mantenute tramite ESU. Per KVM, invece, non esiste ancora una procedura pubblica di remediation: chi utilizza Firecracker o infrastrutture KVM può preparare inventario, procedure di live migration e capacità di aggiornamento del kernel, ma non ha oggi una patch specifica da distribuire sulla base delle informazioni rese pubbliche. In tutti e tre i casi la differenza tra rischio tecnico e rischio operativo dipende dall’esposizione reale: una falla critica senza percorso noto di sfruttamento non equivale a un incidente, così come una dichiarazione di zero-day non equivale ancora a una vulnerabilità completamente documentata. La storia degli ambienti virtualizzati dimostra inoltre che il confine tra host e workload resta strategico, come emerge anche dagli attacchi ransomware contro ambienti ESXi su Linux.
Continua con:
Microsoft Patch Tuesday di giugno risolve 51 vulnerabilità
Vulnerabilità critica in PHP: rischio esecuzione codice remoto
Tre bug diversi mostrano perché il livello di prova viene prima del CVSS
La lezione comune non è che tre piattaforme fondamentali siano improvvisamente insicure, ma che i confini di fiducia restano il vero punto debole delle infrastrutture moderne. Atlassian espone il confine tra richiesta web e file locali, Exchange quello tra un account autenticato e le mailbox degli altri utenti, KVM quello più profondo tra macchina virtuale e host. Nei primi due casi esistono già aggiornamenti e indicazioni operative; nel terzo il dato pubblico è ancora troppo incompleto per andare oltre la preparazione. La priorità per gli amministratori è quindi semplice: correggere ciò che è documentato, ridurre l’esposizione dove il vendor lo richiede e non trasformare un claim ancora sotto disclosure in una certezza tecnica. Prima si misura il livello di prova, poi si decide l’urgenza: è questo che separa la gestione del rischio dalla semplice lettura del punteggio CVSS.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.