🛡️ Executive Summary
- Una piattaforma di phishing gestita da operatori umani imita prodotti pubblicitari di ChatGPT, Gemini, Claude, Perplexity, Manus e Meta Muse.
- Il falso pulsante Connect apre un browser simulato capace di raccogliere password e far scegliere all’attaccante quale verifica MFA mostrare alla vittima.
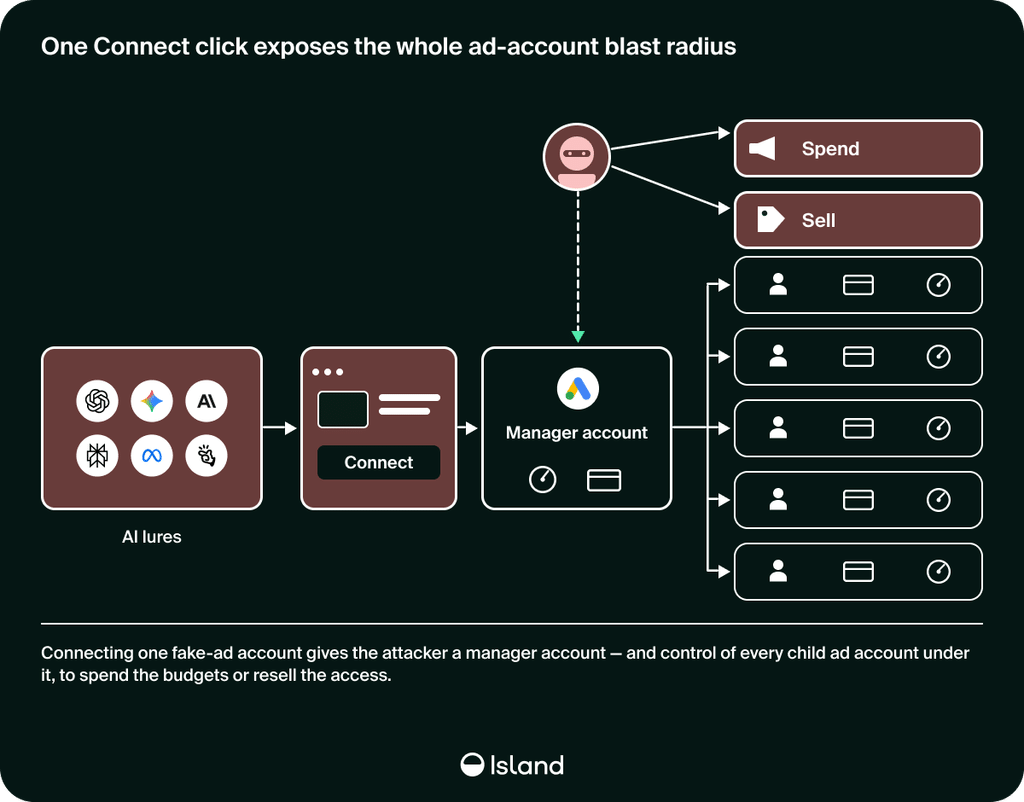
- Il bersaglio principale sono agenzie e responsabili advertising, perché un singolo account compromesso può esporre budget, metodi di pagamento e numerosi clienti.
ChatGPT, Gemini e gli altri grandi marchi dell’intelligenza artificiale diventano l’esca per una piattaforma di phishing progettata specificamente contro chi gestisce pubblicità online. I ricercatori di Island hanno individuato falsi prodotti AI che promettono ottimizzazione delle campagne, audit della spesa e collegamenti con Google Ads o Meta, ma dietro il pulsante “Connect” nascondono un sistema controllato in tempo reale dagli attaccanti. La vittima vede una finestra che sembra appartenere a Google, Meta o Okta, inserisce password e codici MFA e consegna così credenziali capaci di aprire non soltanto un account personale, ma interi portafogli pubblicitari aziendali.
Cosa leggere
ChatGPT e Gemini diventano finte piattaforme per gestire la pubblicità
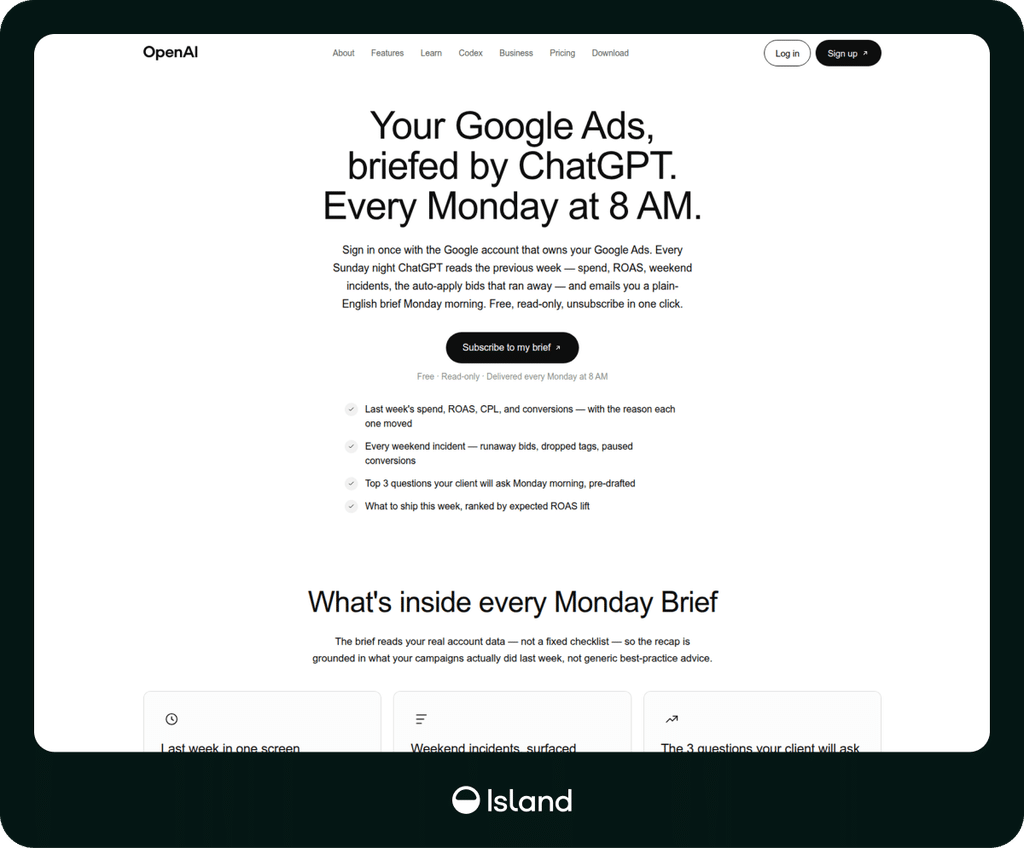
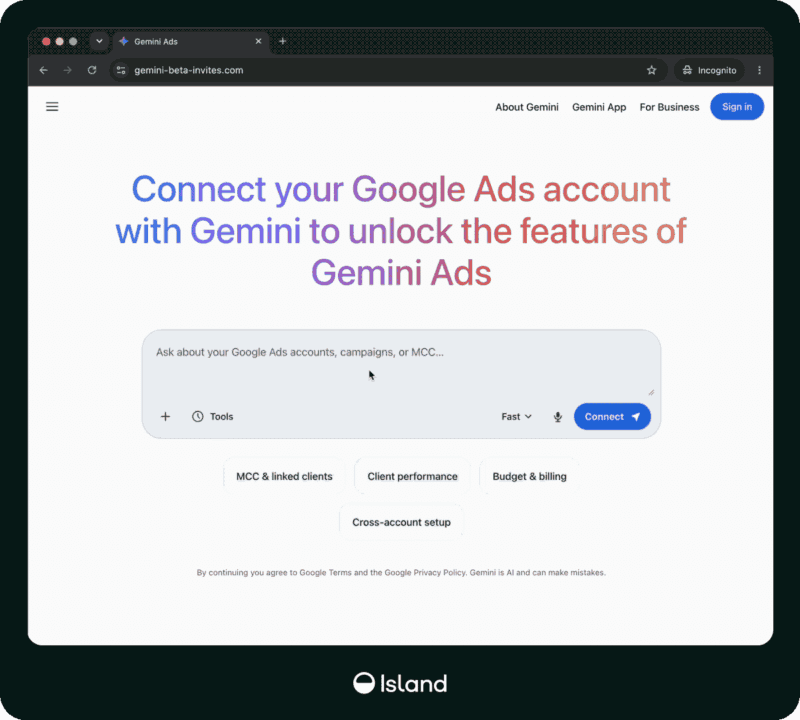
La ricerca pubblicata da Island descrive un’infrastruttura attiva che ha impersonato Gemini, Claude, ChatGPT, Perplexity e Manus attraverso portali apparentemente dedicati agli inserzionisti. ChatGPT prometteva un briefing settimanale sulle campagne Google Ads, Gemini presentava funzioni per MCC e account collegati, Claude disponeva di un falso portale pubblicitario e Perplexity offriva pianificazione delle campagne e audit della spesa.
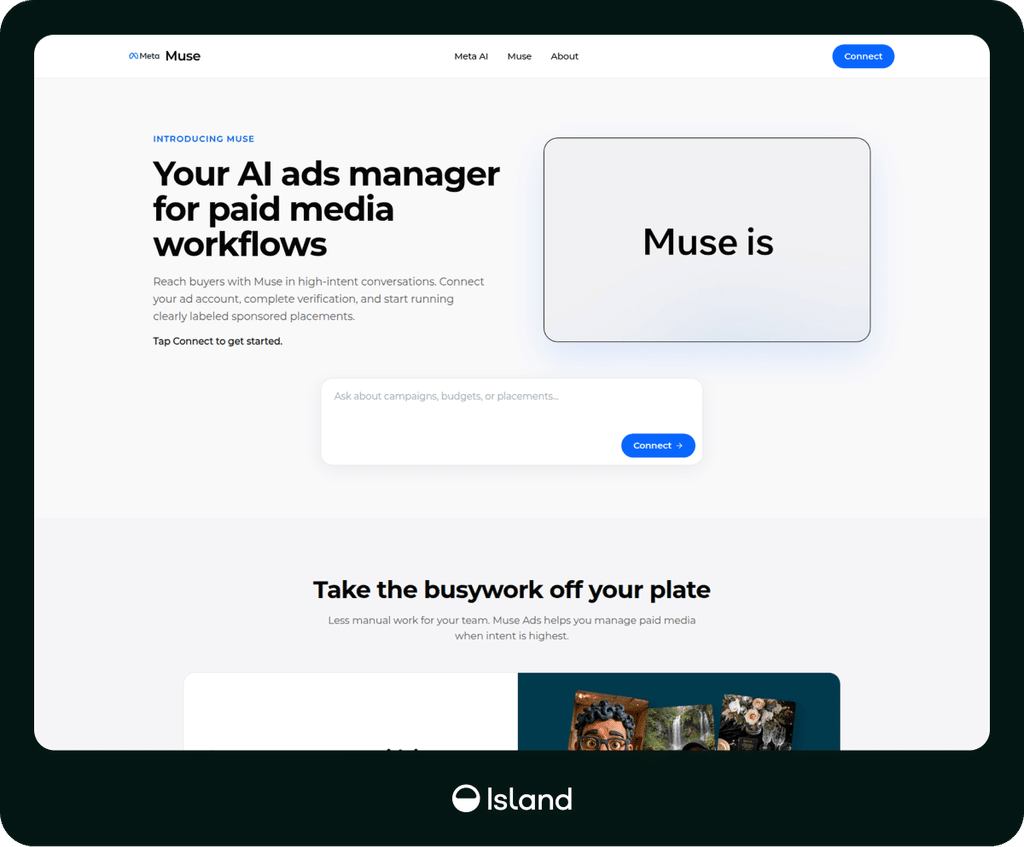
Dopo il lancio di Meta Muse, gli operatori hanno aggiunto in appena otto giorni anche “Muse Ads”, presentato come gestore AI per il paid media. Il meccanismo sfrutta quindi prodotti nuovi e nomenclature plausibili per rendere credibile una richiesta di accesso a sistemi aziendali. È un’evoluzione dello stesso principio osservato nelle campagne che sfruttano ambienti Google apparentemente affidabili per sottrarre credenziali: la reputazione del servizio diventa parte integrante dell’esca.
Leggi anche: Siti falsi: come riconoscerli evitando di essere truffati
Il browser mostra accounts.google.com ma l’utente resta sul sito criminale
Il passaggio tecnico più efficace è il Browser-in-the-Browser. Quando la vittima preme Connect, il sito non apre realmente Google: disegna una seconda finestra del browser all’interno della pagina, completa di lucchetto e barra degli indirizzi che visualizza domini affidabili come accounts.google.com. Il browser reale, però, rimane sul dominio controllato dagli attaccanti.
Island ha osservato versioni capaci di imitare Windows, macOS, iOS e Android, riproducendo dettagli grafici come la barra di Safari, le custom tab di Chrome e la modalità scura. L’obiettivo è eliminare proprio il controllo che normalmente permette di riconoscere una pagina contraffatta: l’utente guarda l’indirizzo mostrato nella finestra simulata e crede di essere passato al provider di identità. Lo schema dimostra quanto la verifica visiva del solo lucchetto o del logo sia insufficiente e ricorda l’abuso della fiducia già evidente nelle campagne MacSync che utilizzano procedure apparentemente legittime per avviare l’infezione.
Un operatore decide in tempo reale quale codice MFA chiedere
Dietro la falsa pagina non c’è un semplice form automatico. Island ha ricostruito una macchina a stati controllata da operatori umani, capace di conservare fino a tre tentativi di password, fingerprintare il dispositivo e modificare dinamicamente il passaggio successivo dell’autenticazione. L’attaccante può chiedere un’altra password, mostrare la richiesta di un codice SMS, pretendere un codice dell’app Authenticator, simulare un Google Prompt, presentare un QR code, richiedere una conferma Okta oppure dichiarare errato il codice appena inserito per ottenere un secondo valore.
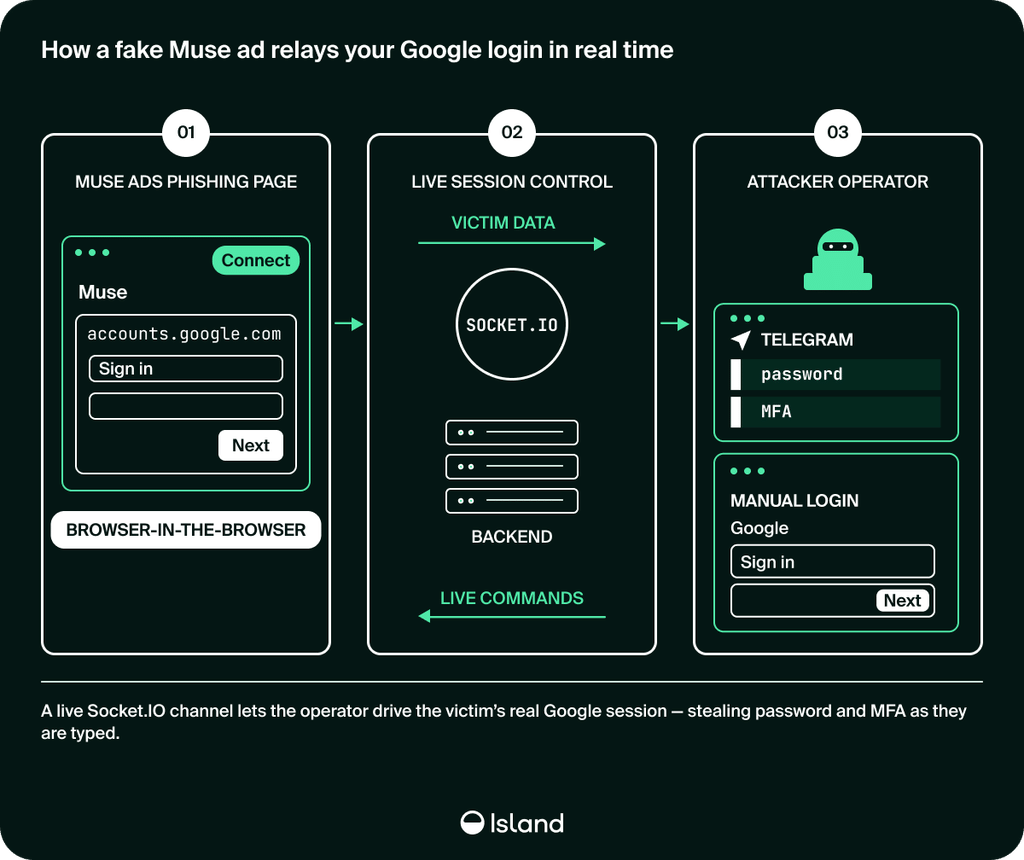
Le istruzioni vengono inviate mentre la vittima resta davanti alla schermata di attesa, consentendo al criminale di tentare l’accesso reale e adattare immediatamente la falsa interfaccia alla risposta ricevuta dal servizio legittimo. I ricercatori affermano di aver osservato centinaia di invii di dati da parte delle vittime, mentre il codice sorgente di versioni precedenti della piattaforma era stato lasciato esposto in repository GitHub configurati in modo errato.
Gli account pubblicitari valgono più della singola password rubata
La scelta di colpire agenzie, media buyer e amministratori degli account non è casuale. Un’identità con accesso a Google Ads o piattaforme equivalenti può disporre di budget autorizzati, metodi di pagamento e privilegi su più clienti contemporaneamente. Un manager account compromesso offre quindi un moltiplicatore immediato: l’attaccante può tentare di aggiungere nuovi amministratori, modificare le autorizzazioni, avviare campagne fraudolente o sottrarre il controllo al proprietario legittimo.
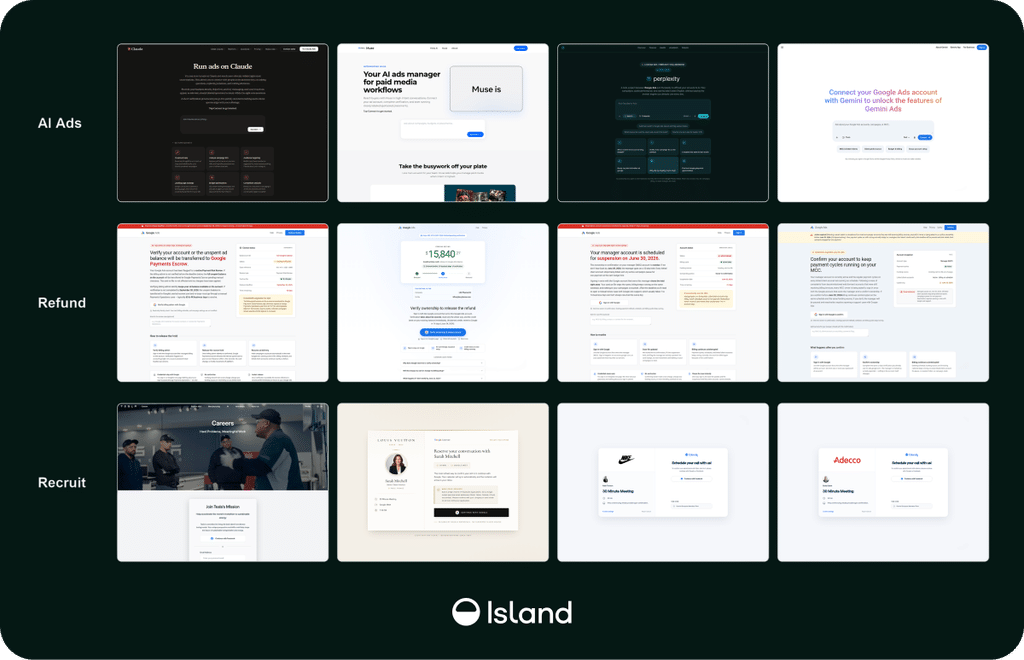
La piattaforma individuata da Island non si limita inoltre alle esche AI: lo stesso backend e gli stessi meccanismi sono stati riutilizzati per falsi rimborsi e offerte di lavoro, confermando che il prodotto mostrato alla vittima è soltanto la facciata di un’infrastruttura modulare. La rapidità con cui vengono costruiti nuovi front-end ricorda anche il problema delle app ingannevoli capaci di sfruttare la fiducia generata dalle piattaforme ufficiali.
Continua con:
Phishing: attenti a non abboccare all’amo delle truffe online
Attenzione ai dirottatori di browser: gli hijacker web
Le passkey riducono il valore di password e OTP rubati
La difesa più importante consiste nel verificare l’origine reale della finestra prima di collegare un account aziendale. Un sito può disegnare una barra degli indirizzi, un lucchetto o una schermata Google, ma non può modificare l’origine del browser principale. Prodotti pubblicitari, beta e integrazioni AI devono quindi essere verificati dal sito ufficiale del vendor e non attraverso inviti ricevuti via mail o link esterni. Island raccomanda inoltre autenticazione resistente al phishing, in particolare passkey e sistemi hardware legati all’origine, perché eliminano il materiale riutilizzabile — password e codici temporanei — sul quale questa piattaforma è costruita. Se un account advertising è già stato esposto, il controllo non deve fermarsi alla password: vanno verificati nuovi amministratori e partner, dati di recupero, campagne create recentemente e spese non approvate su tutti gli account raggiungibili. Il vero bersaglio non è ChatGPT o Gemini: è la fiducia con cui un professionista concede a un nuovo servizio AI l’accesso alla propria infrastruttura pubblicitaria.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.