Il Regolamento (UE) 2023/1230 segna uno dei passaggi più significativi nella disciplina europea della sicurezza delle macchine perché aggiorna un impianto normativo nato quando software, connessioni remote, sistemi autoevolutivi e cybersecurity avevano un peso molto inferiore nell’automazione industriale. La trasformazione non riguarda soltanto la documentazione necessaria per apporre la marcatura CE: cambia il perimetro stesso di ciò che deve essere considerato macchina e, soprattutto, cambia il rapporto tra sicurezza fisica e sicurezza digitale. Software, firmware, sistemi di controllo programmabili, accessi remoti, componenti digitali di sicurezza e applicazioni basate sul machine learning possono concorrere direttamente alla sicurezza del prodotto e devono quindi entrare nella valutazione dei rischi, nella progettazione, nella validazione e nella gestione delle modifiche. Il riferimento da utilizzare è il [testo consolidato del Regolamento (UE) 2023/1230 su EUR-Lex] Regolamento (UE) 2023/1230 su EUR-Lex, la cui versione corrente incorpora le modifiche intervenute fino al 27 luglio 2026. Il regolamento è già in vigore, ma la data determinante per l’applicazione generale è il 20 gennaio 2027, quando sostituirà la direttiva 2006/42/CE. La data corretta deriva anche dalla rettifica pubblicata il 4 luglio 2023, che ha sostituito nel testo originario diverse scadenze, compresa quella inizialmente indicata per l’applicazione generale. La stessa Commissione europea, nella propria [pagina istituzionale dedicata alla legislazione sulle macchine] Commissione europea – Machinery, conferma che il regolamento diventa obbligatorio dal 20 gennaio 2027 e che fino a quel momento le macchine immesse sul mercato devono rispettare la direttiva 2006/42/CE.
Cosa leggere
Dal 20 gennaio 2027 cambia il regime, ma la transizione deve iniziare prima
Per un’impresa industriale il 20 gennaio 2027 non deve essere interpretato come il giorno nel quale iniziare a leggere il nuovo regolamento, ma come il termine entro il quale processi, procedure, responsabilità e documentazione devono essere già adeguati. Una macchina progettata durante il 2026 ma destinata all’immissione sul mercato dopo quella data deve essere sviluppata considerando fin dall’inizio il Regolamento 2023/1230, altrimenti la conformità rischia di essere affrontata come una correzione tardiva su un prodotto già ingegnerizzato. Il primo controllo operativo riguarda quindi la data prevista di immissione sul mercato o di messa in servizio. Le macchine immesse sul mercato prima del 20 gennaio 2027 ricadono ancora nella direttiva 2006/42/CE; quelle immesse successivamente devono rispettare il nuovo regolamento. Il passaggio deve essere governato anche nei progetti pluriennali, negli impianti costruiti per uso proprio e nelle linee formate da diversi sottosistemi acquisiti in momenti differenti. La classificazione del prodotto rappresenta il secondo passaggio.
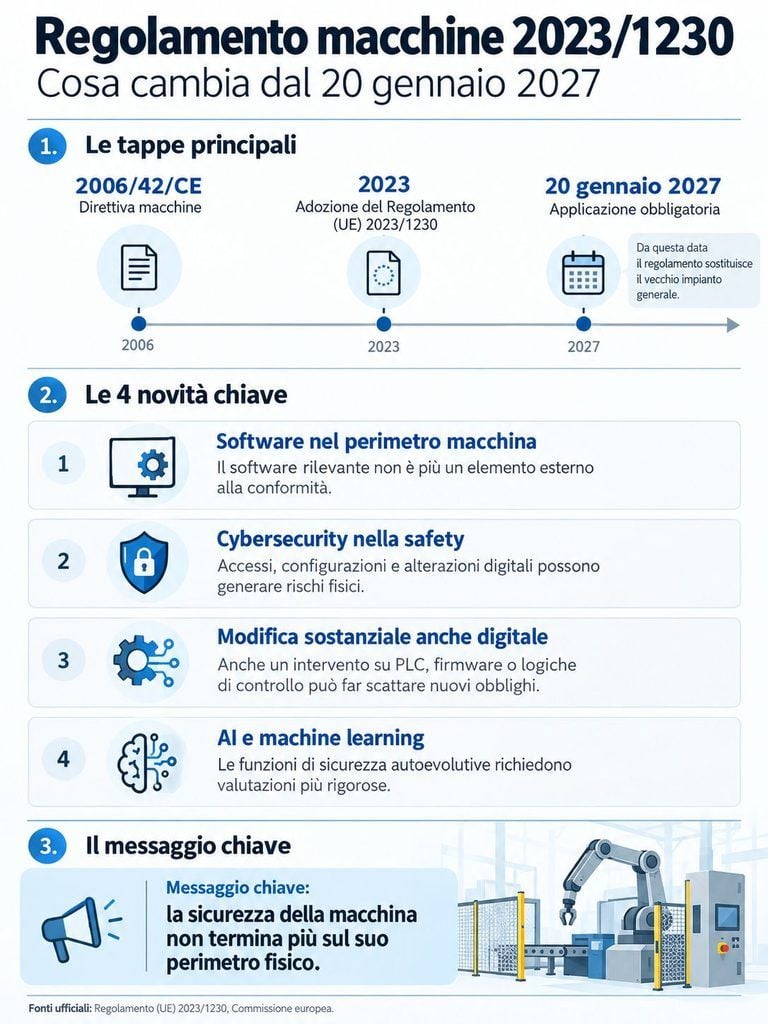
Il regolamento riguarda macchine, attrezzature intercambiabili, componenti di sicurezza, accessori di sollevamento, catene, funi, cinghie, dispositivi amovibili di trasmissione meccanica e quasi-macchine. La corretta classificazione determina requisiti applicabili, documentazione e procedura di valutazione della conformità, quindi non deve essere lasciata alla fase conclusiva della marcatura CE. Una delle novità più interessanti emerge proprio dalla definizione di macchina: il regolamento comprende anche un insieme al quale manchi soltanto il caricamento del software destinato all’applicazione specifica prevista dal fabbricante. La macchina moderna viene quindi riconosciuta giuridicamente per ciò che è tecnicamente: un sistema nel quale la componente fisica e quella digitale possono essere inseparabili. Anche la definizione di componente di sicurezza si estende agli elementi digitali e al software quando questi svolgono una funzione di sicurezza. Ne deriva una regola pratica: se la macchina non può funzionare in sicurezza senza un determinato software, quel software non può essere trattato come un accessorio esterno al processo di conformità. All’apertura di ogni progetto dovrebbe pertanto essere predisposta una scheda di classificazione contenente almeno uso previsto, utilizzatori, configurazione hardware e software, funzioni di sicurezza, prodotti incorporati, quasi-macchine, componenti digitali rilevanti, legislazioni europee concorrenti e possibile appartenenza alle categorie dell’allegato I.
Fabbricante, integratore e modifica sostanziale: chi assume realmente la responsabilità
Il fabbricante non coincide necessariamente con l’impresa che esegue materialmente tutte le lavorazioni. È fabbricante anche il soggetto che fa progettare o fabbricare il prodotto e lo commercializza con il proprio nome o marchio oppure realizza una macchina e la mette in servizio per uso proprio. La responsabilità segue quindi il controllo sul prodotto e sulla sua immissione o messa in servizio, non soltanto il luogo nel quale sono avvenute le lavorazioni. Questo principio diventa particolarmente importante negli impianti complessi. Un integratore può acquistare robot, azionamenti, sistemi di visione, quadri, nastri trasportatori, PLC e quasi-macchine già accompagnati dalle rispettive dichiarazioni, ma la conformità delle singole parti non dimostra automaticamente quella dell’insieme che nasce dall’integrazione. Se gli elementi vengono organizzati affinché funzionino come un sistema coordinato, devono essere valutati i rischi introdotti dalle interazioni e identificato il soggetto che assume gli obblighi sul prodotto finale. Importatori e distributori sono a loro volta inseriti nella catena della conformità e devono verificare gli elementi richiesti dal regolamento, compresa la corretta documentazione e la marcatura prevista.
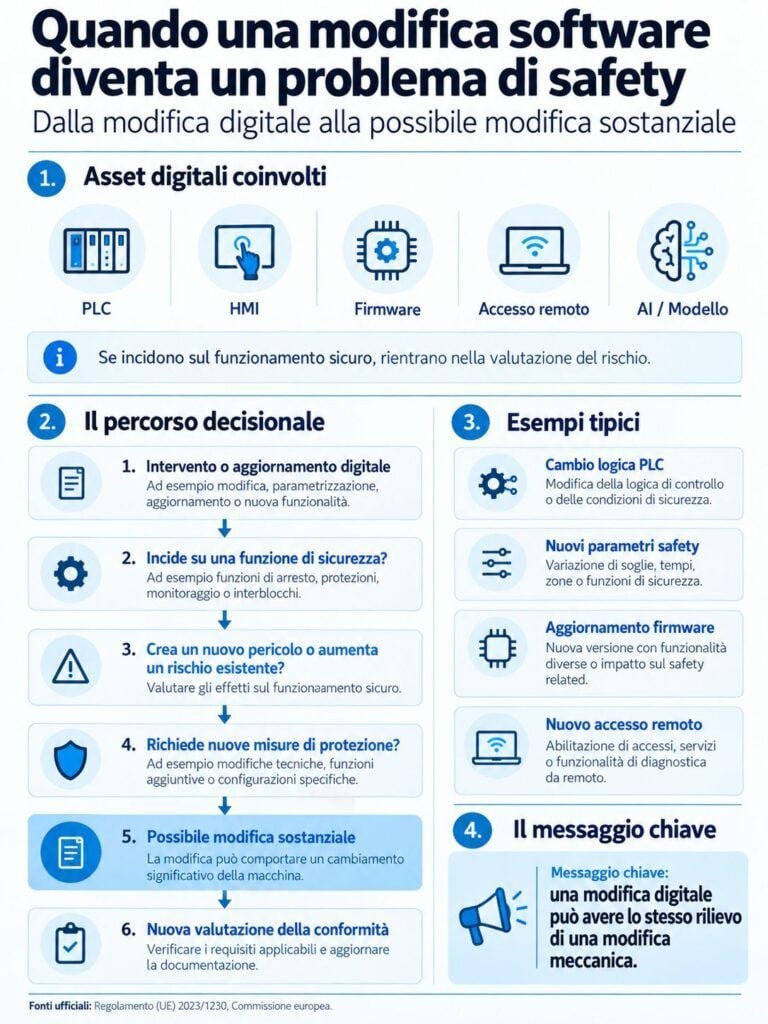
Particolarmente importante è poi il concetto di modifica sostanziale, cioè una modifica fisica o digitale apportata dopo l’immissione sul mercato o la messa in servizio, non prevista dal fabbricante, che incide sulla sicurezza creando un nuovo pericolo o aumentando un rischio esistente in modo tale da richiedere nuove misure protettive. Chi realizza una modifica sostanziale viene considerato fabbricante per il prodotto interessato e deve assumere i relativi obblighi. Questo passaggio cambia radicalmente anche la gestione del software industriale: modificare la logica di un PLC, cambiare parametri che condizionano una funzione di sicurezza, introdurre un sistema di controllo remoto, sostituire un algoritmo oppure modificare una configurazione safety-critical può assumere rilievo normativo tanto quanto spostare un riparo o sostituire un componente meccanico. La distinzione tra modifica meccanica e modifica informatica perde quindi importanza quando entrambe possono modificare il rischio fisico. Ogni procedura di change management dovrebbe includere una valutazione formale dell’impatto della modifica: cosa cambia, quale funzione interessa, quali pericoli introduce, quali rischi incrementa, quali misure devono essere riviste e se l’intervento possa costituire una modifica sostanziale ai sensi del regolamento.
La valutazione dei rischi deve guidare il progetto e non giustificarlo a posteriori
L’allegato III del Regolamento 2023/1230 contiene i requisiti essenziali di sicurezza e di tutela della salute e costituisce il cuore tecnico dell’intero processo. L’analisi deve partire dai limiti della macchina, dall’uso previsto e dall’uso scorretto ragionevolmente prevedibile, individuando pericoli, persone esposte, possibili scenari di danno e misure necessarie a eliminare o ridurre il rischio. La valutazione dei rischi non deve essere compilata dopo aver progettato la macchina per dimostrare che ciò che è stato costruito va bene: deve essere uno degli input della progettazione. La gerarchia delle misure rimane centrale: eliminare o ridurre i rischi attraverso la progettazione intrinsecamente sicura, adottare misure tecniche di protezione per i rischi che non possono essere eliminati e fornire informazioni sui rischi residui. Da questa gerarchia discende un principio spesso trascurato nella pratica industriale: un’avvertenza nel manuale non può sostituire una protezione tecnicamente realizzabile. La documentazione per l’utilizzatore serve a spiegare modalità d’uso, limiti, manutenzione e rischi residui, non a trasferire sull’operatore ciò che avrebbe potuto essere risolto progettualmente. Le norme armonizzate rimangono lo strumento tecnico principale per ottenere la presunzione di conformità rispetto ai requisiti da esse coperti, ma l’applicazione di una norma armonizzata non elimina l’obbligo di eseguire la valutazione dei rischi specifica della macchina. La Commissione mantiene una [pagina ufficiale delle norme armonizzate relative alle macchine] Commissione europea – norme armonizzate per le macchine nella quale sono pubblicati i riferimenti utilizzabili nel quadro vigente. Per trasformare questa fase in una procedura verificabile è utile predisporre una matrice nella quale ogni requisito essenziale applicabile sia associato al pericolo corrispondente, alla misura adottata, alla norma tecnica eventualmente utilizzata, alla verifica eseguita e al documento del fascicolo tecnico che contiene l’evidenza. La conformità diventa così una catena di prove e non una semplice dichiarazione finale.
Cybersecurity e software diventano componenti della sicurezza della macchina
La discontinuità più evidente rispetto alla vecchia impostazione riguarda la cybersecurity. L’allegato III introduce requisiti specifici contro l’alterazione e impone di considerare connessioni e componenti hardware che consentono l’accesso a software rilevante per la conformità, evitando che alterazioni accidentali o intenzionali possano condurre a situazioni pericolose. Una vulnerabilità informatica diventa quindi un problema di safety quando consente di alterare un comportamento fisico rilevante per la sicurezza. Il software e i dati critici devono essere identificati e protetti e devono poter essere gestite informazioni relative agli interventi e alle modifiche delle configurazioni. Da un punto di vista operativo significa che una macchina connessa dovrebbe avere almeno un inventario degli asset digitali rilevanti, controllo degli accessi, gestione delle credenziali, protezione dell’integrità di firmware e software, procedure di aggiornamento, controllo delle configurazioni e registrazione degli interventi. Non significa applicare meccanicamente alla fabbrica tutte le pratiche nate nell’IT enterprise, ma costruire controlli coerenti con disponibilità, safety, continuità produttiva e caratteristiche degli ambienti OT.
Il collegamento con la sicurezza industriale è particolarmente evidente negli ambienti PLC, SCADA, HMI e DCS, dove un comando digitale produce direttamente un effetto fisico. Per approfondire questa relazione tra sistemi di controllo, vulnerabilità e processi reali è utile la [guida di Matrice Digitale alla sicurezza industriale ICS/OT] Sicurezza industriale ICS/OT: guida a SCADA, PLC, NIS2 e infrastrutture critiche, che affronta proprio il passaggio dalla sicurezza del dato alla sicurezza del processo industriale. Il principio da trasferire nel processo di conformità è preciso: se compromettendo un asset digitale è possibile generare un movimento pericoloso, disabilitare una protezione, modificare un limite, falsificare una misura o alterare una funzione di sicurezza, quell’asset deve essere incluso nella valutazione del rischio della macchina. La questione può inoltre intersecarsi con la NIS2 quando l’organizzazione rientra nel relativo perimetro: si tratta di discipline diverse, perché il Regolamento macchine governa la sicurezza del prodotto mentre la NIS2 governa la gestione del rischio cyber dell’organizzazione e dei servizi interessati, ma negli ambienti industriali i due piani possono convergere sugli stessi asset OT. Per il versante organizzativo, Matrice Digitale ha ricostruito il processo nelle [regole operative NIS2 e ACN sulla gestione degli incidenti] Gestione incidenti NIS2: guida operativa alle regole ACN.
Machine learning e AI nelle funzioni di sicurezza richiedono un livello superiore di controllo
Il Regolamento macchine affronta anche sistemi capaci di comportamento autoevolutivo. L’allegato I, parte A, comprende componenti di sicurezza dotati di comportamento totalmente o parzialmente autoevolutivo mediante approcci di machine learning che assicurano funzioni di sicurezza e macchine nelle quali tali sistemi sono integrati per svolgere funzioni di sicurezza. Il punto fondamentale è che un algoritmo che partecipa alla safety non può essere governato come una normale funzionalità software accessoria. Dataset, prestazioni attese, condizioni limite, modifiche del modello, aggiornamenti, capacità di generalizzazione, comportamento anomalo e strategie di fallback diventano elementi da considerare nel processo tecnico. Questo quadro deve essere letto insieme al Regolamento europeo sull’intelligenza artificiale, il Regolamento (UE) 2024/1689, disponibile nella sua [versione consolidata ufficiale su EUR-Lex] Regolamento europeo sull’intelligenza artificiale su EUR-Lex. Per una lettura applicativa del quadro europeo è disponibile anche la [guida di Matrice Digitale all’AI Act] AI Act: guida completa al regolamento europeo sull’intelligenza artificiale, utile per distinguere gli obblighi generali della normativa sull’AI dalla specifica disciplina di prodotto applicata alle macchine. In sede progettuale è quindi opportuno classificare esplicitamente qualsiasi sistema AI inserito nella macchina, indicando quale funzione svolga, se intervenga sulla sicurezza, quali dati utilizzi, quali condizioni operative siano ammesse e quali modifiche possano intervenire durante il ciclo di vita. La validazione di una funzione safety basata sul machine learning non può esaurirsi nella verifica che il modello funzioni in condizioni nominali: deve dimostrare cosa accade quando il modello incontra condizioni anomale, degradate o non previste.
Procedura di conformità, fascicolo tecnico e marcatura CE devono nascere insieme alla macchina
La scelta della procedura di valutazione della conformità deve essere effettuata in funzione della categoria della macchina. L’articolo 25 distingue chiaramente i percorsi applicabili e impone procedure più stringenti per i prodotti dell’allegato I, parte A. In questi casi il semplice controllo interno della produzione non è sufficiente e occorre ricorrere, secondo quanto previsto dal regolamento, a procedure quali esame UE del tipo seguito dalla conformità al tipo, garanzia qualità totale o verifica dell’unità. Per le categorie della parte B il controllo interno della produzione può essere utilizzato nelle condizioni previste dal regolamento, mentre per le altre macchine trova generalmente applicazione il modulo di controllo interno. La domanda corretta da porre all’inizio del progetto non è quindi «serve un organismo notificato?», ma «in quale categoria ricade questo prodotto e quale procedura l’articolo 25 ammette?». La Commissione mette a disposizione, attraverso la propria pagina dedicata alle macchine, l’accesso anche al sistema NANDO per individuare gli organismi notificati e pubblica le Recommendation for Use elaborate nel coordinamento europeo degli organismi di valutazione della conformità. Il fascicolo tecnico deve essere costruito parallelamente alla progettazione e non assemblato nei giorni precedenti l’immissione sul mercato. Deve consentire di comprendere come la macchina sia stata progettata, quali pericoli siano stati identificati, quali requisiti essenziali risultino applicabili e con quali soluzioni sia stata dimostrata la conformità. Una struttura efficace comprende identificazione e configurazioni del prodotto, descrizione tecnica, disegni, schemi, calcoli, analisi dei rischi, elenco dei requisiti essenziali, norme applicate, rapporti di prova, validazione delle funzioni di sicurezza, documentazione relativa ai componenti e alle quasi-macchine incorporate, istruzioni e dichiarazioni. Nei prodotti programmabili devono entrare anche versioni software, firmware, configurazioni, funzioni safety-critical, procedure di aggiornamento e storico delle modifiche. Il fascicolo tecnico deve raccontare la storia verificabile della sicurezza della macchina. Quando la documentazione dimostra la conformità, il fabbricante redige la dichiarazione UE e appone la marcatura CE secondo le condizioni previste. La marcatura non è quindi il punto dal quale inizia la conformità, ma il risultato visibile di un processo tecnico che dovrebbe essere già concluso e documentato.
Istruzioni digitali, manutenzione e gestione delle modifiche per tutto il ciclo di vita
Il nuovo regolamento consente un ricorso più ampio alle istruzioni digitali, purché siano rispettate precise condizioni di accessibilità, conservazione e disponibilità. Il fabbricante deve indicare come accedere alle istruzioni e consentire all’utilizzatore di stamparle, scaricarle e conservarle. Quando previsto, deve essere possibile richiederne una copia cartacea senza costi entro il termine stabilito dal regolamento, mentre per prodotti destinati anche a utilizzatori non professionali le informazioni di sicurezza essenziali mantengono specifici requisiti di disponibilità. La digitalizzazione della documentazione non elimina il problema della gestione documentale: lo rende più importante, perché firmware, configurazione della macchina e versione delle istruzioni devono continuare a essere coerenti. Una macchina aggiornata più volte durante la propria vita operativa deve poter essere ricostruita anche documentalmente. Questo principio vale soprattutto per gli interventi software: occorre sapere quale versione era installata, perché è stata modificata, quali verifiche sono state eseguite e se l’aggiornamento abbia inciso sulle funzioni di sicurezza. La fase post-market deve quindi essere considerata parte del sistema di conformità. Segnalazioni degli utilizzatori, non conformità, aggiornamenti, modifiche, incidenti, vulnerabilità e sostituzioni di componenti possono richiedere una nuova valutazione. INAIL ha già inserito il Regolamento 2023/1230 nei propri materiali tecnici e formativi e nelle pubblicazioni sulla sicurezza delle macchine; un esempio applicativo è la guida tecnica INAIL sulle polveri pericolose, che richiama espressamente il nuovo regolamento e i requisiti dell’allegato III applicabili alle macchine con sistemi di captazione e aspirazione. La lezione operativa è che la marcatura CE fotografa la conformità al momento dell’immissione sul mercato, ma la gestione tecnica successiva deve impedire che modifiche non controllate distruggano le condizioni sulle quali quella conformità era stata dimostrata.
Procedura aziendale operativa per arrivare al 20 gennaio 2027
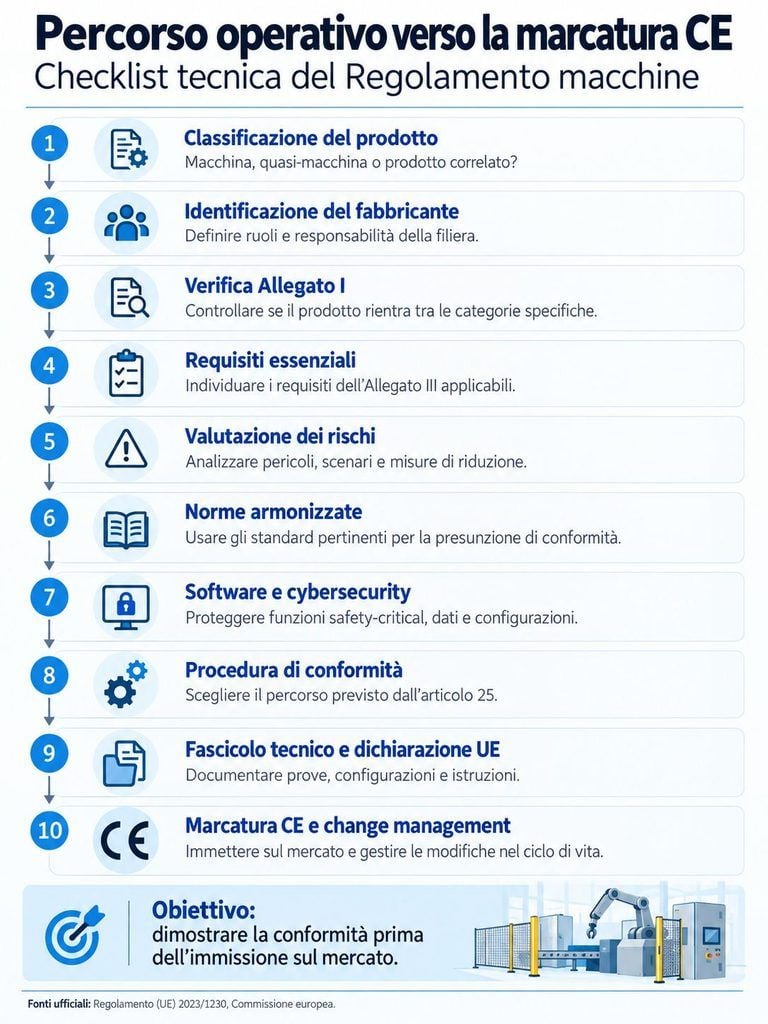
Un’impresa che voglia affrontare correttamente la transizione dovrebbe trasformare il regolamento in una sequenza di gate tecnici obbligatori. Il primo consiste nella classificazione del prodotto e nell’individuazione del regime applicabile; il secondo nell’identificazione del fabbricante e degli altri operatori economici coinvolti; il terzo nella verifica dell’eventuale appartenenza all’allegato I; il quarto nell’individuazione dei requisiti essenziali applicabili; il quinto nella valutazione e riduzione dei rischi; il sesto nella selezione delle norme armonizzate e delle specifiche tecniche utilizzate; il settimo nell’identificazione degli asset digitali, delle connessioni e del software che possono influire sulla safety; l’ottavo nella scelta della procedura di valutazione della conformità; il nono nella verifica del fascicolo tecnico, delle istruzioni e delle dichiarazioni; il decimo nell’autorizzazione finale all’immissione sul mercato e alla marcatura CE. A questa sequenza deve essere sovrapposto un processo permanente di change management: nessuna modifica meccanica, elettrica, elettronica, software o di configurazione che possa incidere sulla sicurezza dovrebbe essere introdotta senza una valutazione documentata del suo impatto. Il responsabile tecnico deve inoltre evitare che progettazione meccanica, automazione, IT, cybersecurity, qualità e compliance lavorino su rappresentazioni differenti della stessa macchina. Nel nuovo quadro una password amministrativa debole, un firmware alterabile, una configurazione non tracciata o un accesso remoto non controllato possono diventare elementi della sicurezza tanto quanto un sensore, un riparo o un circuito di arresto. Per questo il passaggio al Regolamento 2023/1230 è soprattutto organizzativo: obbliga le imprese a governare la macchina come un sistema cyber-fisico per l’intero ciclo di vita.
Verifica finale del corso
Al termine della formazione il tecnico deve essere in grado di stabilire quale disciplina si applichi alla macchina e in quale momento, individuare chi assume il ruolo di fabbricante, determinare se il prodotto appartenga alle categorie dell’allegato I, identificare i requisiti essenziali pertinenti, eseguire una valutazione dei rischi coerente con il progetto, riconoscere software e componenti digitali safety-critical, distinguere una normale modifica da una possibile modifica sostanziale, scegliere la procedura di valutazione della conformità e ricostruire attraverso il fascicolo tecnico tutte le evidenze utilizzate per dichiarare il prodotto conforme. Se una di queste informazioni esiste soltanto nella memoria del progettista o viene ricostruita al momento di compilare la dichiarazione CE, il processo non è sufficientemente maturo. Il Regolamento macchine 2023/1230 sposta infatti la conformità dalla fine della produzione all’intero ciclo di progettazione, integrazione, programmazione, validazione e modifica della macchina. È questo il vero cambio di paradigma: la sicurezza non termina più al confine meccanico dell’impianto e non può più essere affidata a documenti prodotti quando il progetto è ormai concluso.
Fonti istituzionali di riferimento
Per l’attività tecnica deve essere utilizzato come fonte primaria il testo vigente del Regolamento (UE) 2023/1230 disponibile su EUR-Lex, verificandone sempre la versione consolidata più recente. La Commissione europea mantiene la sezione ufficiale dedicata alle macchine con informazioni sulla transizione dalla direttiva 2006/42/CE, sugli organismi notificati, sulle procedure e sulle Recommendation for Use. La stessa Commissione pubblica le informazioni relative alle norme armonizzate e alla presunzione di conformità. Per le applicazioni nelle quali siano presenti sistemi di intelligenza artificiale deve essere consultato anche il Regolamento (UE) 2024/1689 – AI Act nella versione vigente. Sul piano nazionale, i materiali tecnici e formativi INAIL rappresentano un riferimento istituzionale utile per collegare la disciplina europea alle problematiche concrete di sicurezza delle macchine e dei luoghi di lavoro. Il manuale deve comunque essere utilizzato come strumento formativo e operativo: per la conformità del singolo prodotto prevalgono sempre il testo normativo vigente, gli atti della Commissione applicabili e le specifiche tecniche pertinenti al caso concreto.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.