🛡️ Executive Summary
- Rapid7 individua nuove varianti di BPFDoor e BPF Rekoobe contro sistemi sudcoreani e sei build di AVERAT distribuite su appliance taiwanesi.
- I malware imitano prodotti e processi realmente presenti sui dispositivi bersaglio e sfruttano SMTP sulla porta 25 per confondere il C2 con traffico legittimo.
- Il network edge diventa il vero punto critico: gateway email, apparati telecom, CCTV e DVR possono offrire persistenza e accesso senza esporre servizi facilmente rilevabili.
Rapid7 ha ricostruito una serie di campagne contro appliance Linux utilizzate in ambienti telecom e network edge in Corea del Sud e Taiwan, dove gli attaccanti non si limitano a nascondere i file: imitano nomi di processi legittimi, prodotti di sicurezza email e perfino il traffico SMTP normalmente atteso su quei dispositivi. La ricerca tecnica pubblicata da Rapid7 individua una nuova variante di BPFDoor, un build di BPF Rekoobe e sei versioni di AVERAT. La mimetizzazione è contestuale: il malware assume identità che sembrano normali proprio sull’apparato compromesso.
Cosa leggere
BPFDoor imita SpamSniper e trasforma il traffico in un canale nascosto
Nella campagna osservata in Corea del Sud, BPFDoor utilizza un mutex che richiama /var/run/spamsniper.pid, riferimento diretto a SpamSniper, prodotto anti-spam diffuso nel mercato coreano, e può ruotare tra nomi di processi che imitano daemon Linux ordinari come chronyd, rsyslogd, crond, NetworkManager e polkitd.
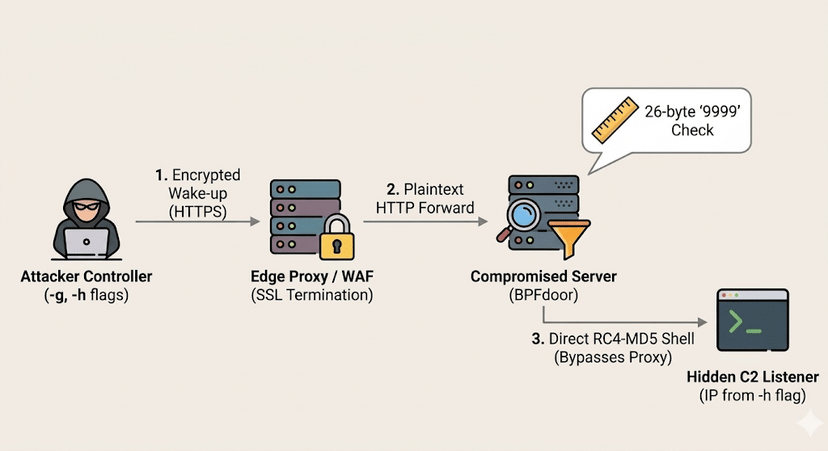
La variante utilizza raw socket e filtri Berkeley Packet Filter per intercettare pacchetti contenenti specifici magic byte senza esporre un servizio convenzionale in ascolto; riconosciuto il pacchetto corretto, può attivare callback, bind shell o sessioni interattive. È una logica coerente con gli attacchi costruiti per restare dentro infrastrutture di rete senza generare anomalie evidenti: la campagna EAGERBEE contro telco e infrastrutture statunitensi aveva già mostrato quanto gli operatori di telecomunicazioni rappresentino un bersaglio strategico per accessi persistenti e raccolta informativa.
Leggi anche: Subtle Snail attacca telecom con phishing LinkedIn e backdoor Azure
Rekoobe usa la porta 25 perché su un gateway email è traffico normale
Rapid7 ha analizzato anche un campione BPF Rekoobe che filtra traffico TCP, UDP e SCTP cercando pacchetti con porta sorgente e destinazione 25. La scelta è fondamentale: su un gateway antispam SMTP è esattamente il traffico che firewall e strumenti di monitoraggio si aspettano di vedere. Il malware può quindi ricevere il trigger attraverso un profilo di rete coerente con la funzione del dispositivo e successivamente avviare una reverse shell che continua a mascherarsi attraverso nomi riconducibili alla piattaforma Sniper. Gli operatori impostano inoltre variabili come HISTFILE=/dev/null e azzerano la cronologia per ridurre le tracce lasciate dalle sessioni. Non serve quindi rendere invisibile ogni pacchetto: basta fare in modo che sembri appartenere alla funzione normale dell’appliance. Anche i server webmail compromessi attraverso vulnerabilità mirate mostrano perché l’infrastruttura che gestisce la posta sia un punto privilegiato per operazioni di spionaggio.
AVERAT si installa sulle appliance ShareTech e parla SMTP con il C2
Il cluster osservato a Taiwan utilizza invece un dropper x86-64 che Rapid7 considera costruito per appliance ShareTech. Il codice deriva una chiave dalla stringa ShareTech e deposita i componenti in percorsi coerenti con l’add-on package directory del dispositivo. AVERAT viene copiato come /sbin/udevds, avviato e cancellato dal disco dopo dieci secondi mentre il processo continua a funzionare; il C2 utilizza TCP sulla porta 25, invia EHLO, richiede STARTTLS e soltanto dopo avvia la propria sessione cifrata. I check-in avvengono ogni 600-699 secondi e trasmettono hostname, utente corrente, versione del sistema operativo, interfacce di rete e utenti collegati. Su un mail security gateway le connessioni SMTP in uscita fanno parte dell’attività ordinaria, rendendo il beacon meno evidente nei flow record. È la stessa debolezza strutturale che ha reso pericolosi malware capaci di trasformare router ASUS in punti di appoggio persistenti: il dispositivo periferico può stare molto vicino al cuore della rete senza ricevere il monitoraggio di un endpoint tradizionale.
Il bersaglio è il network edge dove protocollo legittimo e C2 coincidono
Rapid7 non attribuisce in modo definitivo tutti i campioni a un unico attore e mantiene aperta la valutazione sull’origine delle operazioni. Il dato più importante è invece la convergenza tecnica: BPFDoor, Rekoobe e AVERAT sono costruiti per vivere su apparati collocati vicino ai flussi centrali dell’organizzazione, compresi gateway email, sistemi telecom e dispositivi come CCTV e DVR che possono essere utilizzati anche come relay. La mimetizzazione non riguarda soltanto il nome del processo, ma l’intero comportamento del malware, che usa protocolli, porte, directory e convenzioni plausibili per quello specifico dispositivo. È il motivo per cui anche router e protocolli di tunneling vulnerabili possono trasformare il perimetro in un punto di accesso verso reti più ampie: su questi apparati la distinzione tra traffico consentito e traffico ostile non può dipendere soltanto dalla porta utilizzata.
Continua con:
FCC e FTC intervengono sui rischi Salt Typhoon e GoDaddy
Vulnerabilità critiche nei firewall Cisco, CISA emette l’allarme
Per i difensori contano raw socket, BPF e callback SMTP anomale
Rapid7 indica opportunità di rilevamento più robuste del semplice confronto degli hash: raw packet socket inattesi, filtri BPF applicati da processi non autorizzati, callback sulla porta 25 originate da binari anomali, discrepanze tra nome del processo e percorso dell’eseguibile e file di staging specifici delle appliance. Per AVERAT diventano rilevanti anche file nascosti sotto /var/lib/, mentre BPFDoor e Rekoobe mostrano perché processo, socket e funzione dell’apparato debbano essere correlati. Un processo chiamato chronyd, polkitd o come un componente SpamSniper non è affidabile soltanto perché il nome appare plausibile: devono essere verificati binario reale, parent process, socket aperti e comportamento di rete. È questo il vantaggio degli impianti studiati per il network edge: non provano a scomparire completamente, ma cercano di assomigliare così bene al dispositivo compromesso da trasformare ciò che normalmente rassicura il difensore nella propria copertura.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.