🛡️ Executive Summary
- Chrome 155 porta sul desktop 247 correzioni di sicurezza, comprese quattro vulnerabilità Critical use-after-free.
- Google mantiene build e velocità differenti tra Stable, Extended Stable, LTS, Android, iOS e ChromeOS, rendendo il canale parte della gestione del rischio.
- Firefox risponde su un piano diverso: password manager, VPN browser da 50 GB, Relay e protezioni anti-tracciamento diventano una difesa integrata dell’identità.
Google e Mozilla stanno mostrando due modi diversi di trattare la sicurezza del browser. Chrome 155 arriva sul desktop con 247 correzioni e quattro vulnerabilità Critical, dentro una distribuzione frammentata tra Stable, Extended Stable, Android, iOS e ChromeOS; Firefox usa invece il Cybersecurity Awareness Month per riordinare in un’unica proposta password manager, VPN integrata, Relay e protezioni anti-tracciamento già disponibili. Il confronto sposta l’attenzione dal singolo CVE al modello operativo: da una parte aggiornamenti continui e canali differenziati per contenere le regressioni, dall’altra funzioni che provano a ridurre l’esposizione dell’utente prima ancora che inizi l’attacco.
Cosa leggere
Chrome 155 chiude 247 falle e quattro vulnerabilità Critical
La release Stable di Chrome 155 per desktop porta Windows e macOS alla versione 155.0.8059.39/.40 e Linux alla 155.0.8059.39, con 247 correzioni di sicurezza. Google evidenzia quattro vulnerabilità Critical, tutte classificate come use-after-free: CVE-2026-106382 in Chromecast, CVE-2026-106197 nel browser, CVE-2026-106358 nella navigazione e CVE-2026-106347 nel componente Track. Le ultime due sono state segnalate da Xinyang Ge di Anthropic con assistenza di Claude, dettaglio che rende evidente quanto l’AI stia entrando anche nella ricerca sulle vulnerabilità dei browser. Google non dichiara exploitation attiva per queste falle, quindi il dato non deve essere trasformato in un allarme zero-day in the wild. Il volume resta comunque superiore a quello del precedente Chrome 153, che aveva corretto 230 vulnerabilità, confermando quanto il browser richieda ormai un patching quasi continuo.
Leggi anche: Chrome corregge il settimo zero-day del 2026
Android eredita le fix desktop ma iOS resta un ramo separato
La release di Chrome 155 per Android porta il browser mobile alla 155.0.8059.39 e Google specifica che Android incorpora le stesse correzioni di sicurezza della corrispondente release desktop, salvo diversa indicazione. Sul versante Apple, la Stable di Chrome 155 per iOS arriva invece alla 155.0.8059.37 e il changelog pubblico parla di miglioramenti a stabilità e prestazioni senza replicare l’elenco delle 247 fix desktop. La differenza non è cosmetica: “Chrome 155” non identifica una baseline tecnica perfettamente identica su ogni piattaforma, e per amministratori e responsabili della sicurezza diventano quindi rilevanti sistema operativo, build e ramo di distribuzione. La necessità di distinguere motore e piattaforma è già emersa quando una sola pagina malevola poteva compromettere Firefox e Tor Browser: il nome commerciale del browser non basta da solo a definire il rischio reale.
LTS ed Extended Stable mostrano il costo della stabilità enterprise
Google mantiene parallelamente rami più conservativi. Con la promozione di ChromeOS LTS 150 il canale Long Term Support compie il salto principale dalla 144 alla 150, raggiungendo la build browser 150.0.7871.256 e la piattaforma 16700.66.0; i dispositivi LTS non bloccati sulla 144 vengono aggiornati automaticamente. Sul desktop, la Extended Stable 152.0.7977.158 continua invece su Windows e macOS senza inseguire immediatamente Chrome 155. È il compromesso tipico delle flotte enterprise: ricevere manutenzione mantenendo una cadenza funzionale meno aggressiva. In parallelo, il canale Beta di ChromeOS e ChromeOS Flex è già sul ramo browser 155, mostrando come test, Stable e LTS convivano invece di procedere come un’unica linea. Il precedente aggiornamento ChromeOS LTS analizzato a fine settembre mostrava già questa separazione tra affidabilità operativa e velocità di adozione.
Firefox sposta la sicurezza dentro le funzioni quotidiane
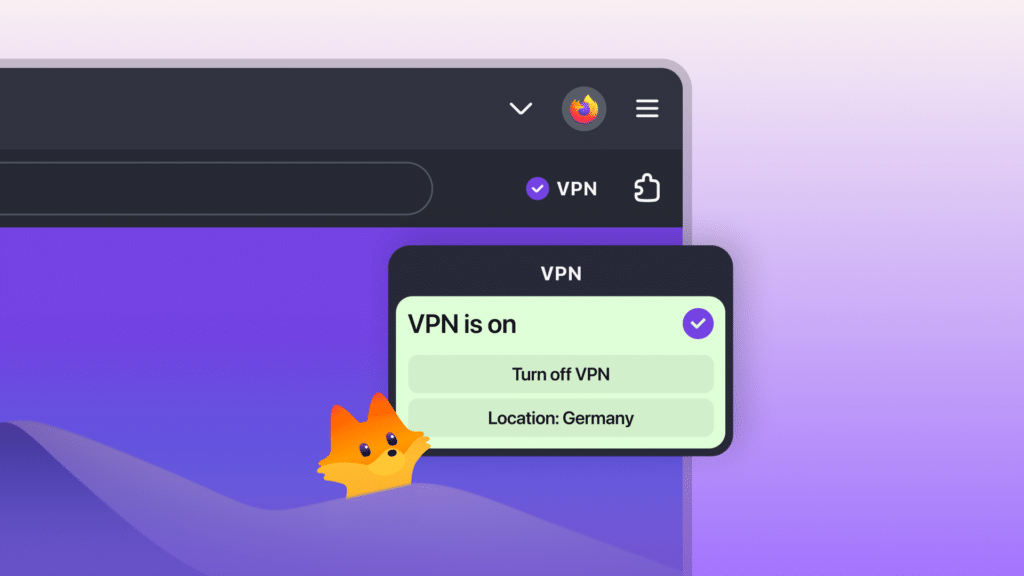
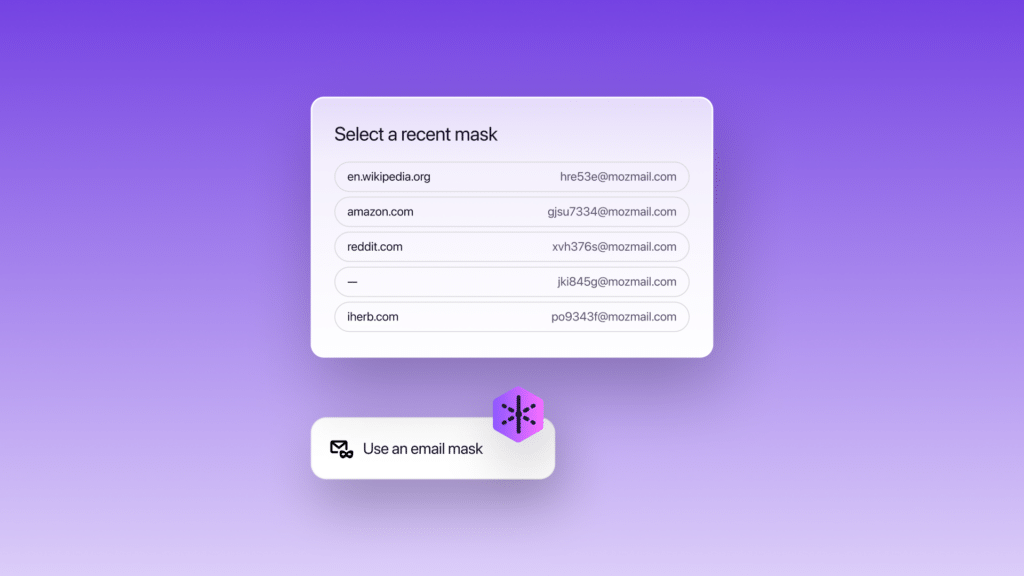
Mozilla non presenta nello stesso momento un advisory paragonabile alle 247 correzioni di Chrome: il focus di Firefox per il Cybersecurity Awareness Month riguarda invece protezioni già disponibili e utilizzabili senza costi aggiuntivi. Il browser riunisce password manager con generazione e conservazione di credenziali uniche, VPN integrata limitata al traffico Firefox con 50 GB mensili, Firefox Relay con fino a 50 alias email gratuiti, Enhanced Tracking Protection, protezione dal fingerprinting e avvisi contro siti ingannevoli o malevoli.
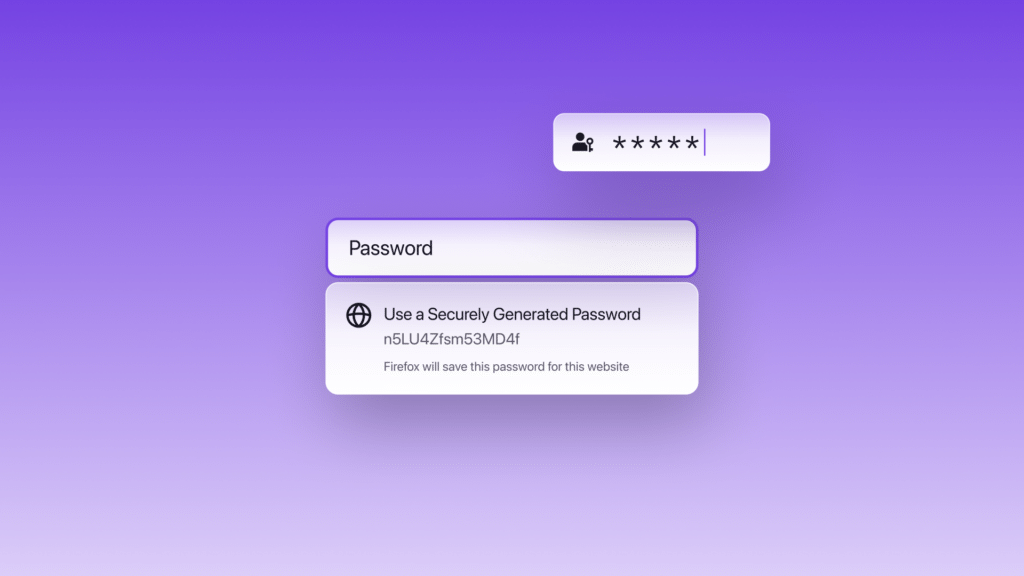
È importante distinguere marketing e novità tecnica: il post non introduce da zero queste funzioni, ma le presenta come un unico strato di sicurezza accessibile. Mozilla aveva già spinto nel corso del 2026 VPN e strumenti di protezione fino a integrare VPN, scanner AI e nuovi controlli nella strategia Firefox. Il messaggio è diverso da quello di Google: non soltanto chiudere bug, ma ridurre password riutilizzate, esposizione dell’IP e correlazione dell’identità.
La sicurezza del browser è gestione del ciclo e riduzione dell’esposizione
Il quadro complessivo mostra che la sicurezza dei browser non può essere misurata contando soltanto i CVE. Chrome distribuisce aggiornamenti attraverso Stable, Extended Stable, LTS, Beta e rami mobili, imponendo alle organizzazioni di conoscere esattamente quale canale e quale build stanno eseguendo; Firefox prova invece a trasformare privacy e difesa dell’identità in funzioni permanenti del prodotto.
Entrambi i modelli rispondono allo stesso cambiamento: il browser conserva sessioni, password, token, identità, pagamenti e accesso alle applicazioni cloud, quindi una compromissione può superare rapidamente il perimetro della singola scheda. Gli attacchi che hanno trasformato Chrome ed Edge in backdoor persistenti dopo la compromissione mostrano il valore operativo di questo livello. Per aziende e utenti il requisito minimo diventa quindi doppio: aggiornare rapidamente il ramo corretto e ridurre ciò che il browser espone quando le difese preventive falliscono.
Continua con:
Firefox specializza l’AI e Chrome accelera le release
Firefox 157 cambia volto con Nova mentre Chrome accelera sulle patch
Chrome e Firefox costruiscono due modelli di resilienza complementari
La giornata del 6 ottobre non racconta quindi una semplice sequenza di aggiornamenti. Google mostra la macchina industriale del patch management: centinaia di fix, build diverse per sistema operativo, rami conservativi per le imprese e canali di test che preparano le release successive. Mozilla usa invece lo stesso contesto di sicurezza per sostenere che password, indirizzo IP, email reale e fingerprint del dispositivo debbano essere protetti dal browser come condizione ordinaria. I due approcci non si escludono. Una VPN integrata non corregge una use-after-free e una patch Critical non impedisce il credential stuffing causato dal riuso delle password. La resilienza reale nasce dall’unione dei due livelli: ridurre la finestra temporale delle vulnerabilità e, nello stesso momento, diminuire il valore dei dati e delle identità che un attaccante può ottenere quando riesce comunque a superare il browser.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.