🐧 Novità principali
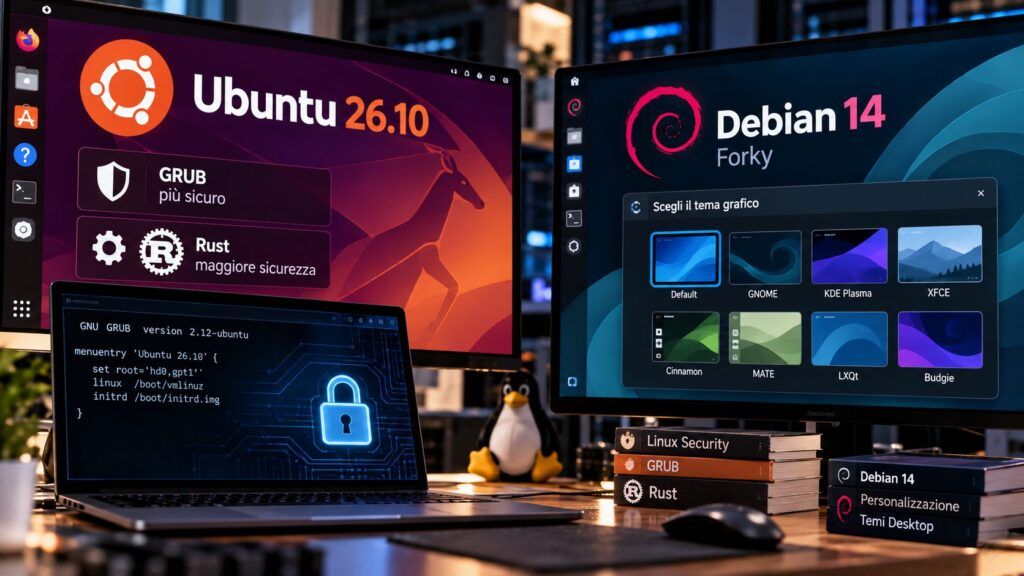
- Debian 14 Forky riapre fino al 26 novembre la selezione comunitaria dell’artwork destinato a definire installer, boot, login e desktop della prossima stable.
- Ubuntu 26.10 riduce il codice eseguito nel percorso Secure Boot eliminando dal GRUB firmato parser e configurazioni non necessarie alla baseline supportata.
- Canonical completa il passaggio dei coreutils a Rust, adotta OpenSSL 4.0, OpenSSH 10.5 e punta su Linux 7.3 come base della release interim.
Ubuntu 26.10 e Debian 14 Forky stanno entrando nella fase in cui un sistema operativo smette di essere soltanto una roadmap e comincia a definire ciò che gli utenti vedranno e ciò che gli amministratori dovranno gestire. Debian ha riaperto la call per il tema grafico della prossima stable, con scadenza spostata al 26 novembre; Canonical usa invece Ubuntu 26.10 per ridurre la superficie d’attacco del boot e completare alcune transizioni strutturali già avviate. Il filo comune è il passaggio dalla progettazione alla forma definitiva: identità visuale per Debian, hardening e compatibilità operativa per Ubuntu.
Cosa leggere
Debian 14 Forky apre la scelta del tema che definirà la prossima stable
La call ufficiale del Debian Desktop Team per l’artwork di Forky, nome in codice di Debian 14, è stata prorogata fino al 26 novembre 2026 dopo che il primo annuncio non aveva raggiunto correttamente debian-devel-announce. La selezione non riguarda soltanto lo sfondo del desktop: il tema scelto dovrà comparire nell’installer, nella schermata di boot, nel login e nell’ambiente desktop, diventando l’identità visiva della release. Debian richiede proposte riconoscibili come “Debian”, pulite e soprattutto integrabili senza patch invasive a GTK, GDM o altri componenti core. Tra le proposte già pubblicate compaiono Alborz, Aquatis, Beach Day, Cutlery e Spiral Fork, con un processo di voto previsto dopo la chiusura delle submission. Il passaggio arriva mentre Debian 14 Forky ha già iniziato a definire la propria identità tecnica e il nuovo comportamento verso i sistemi non integri, segno che il progetto sta entrando nella fase in cui packaging, policy e immagine devono convergere verso la prossima stable.
Leggi anche: Grml 2026.09 passa a Debian 14 Forky, Ubuntu 26.10 arriva alla Snapshot 3
Ubuntu 26.10 riduce GRUB per restringere la superficie di Secure Boot
L’analisi di sicurezza pubblicata da Canonical descrive un intervento diretto sul punto più sensibile della catena di avvio. Ubuntu 26.10 “Stonking Stingray” usa build firmate di GRUB alleggerite: sotto Secure Boot restano supportati ext4, FAT, ISO9660 e squashfs, mentre vengono rimossi dai build firmati i parser per Btrfs, HFS+, XFS e ZFS, il caricamento JPEG e PNG, la partition table Apple e alcune configurazioni complesse di /boot basate su LVM, RAID software diverso da RAID1 e LUKS. La scelta non elimina questi filesystem o tecnologie dal sistema avviato: restringe ciò che GRUB deve interpretare prima che il kernel prenda il controllo, riducendo codice privilegiato e parser storicamente esposti a bypass del Secure Boot. È una strategia di hardening più radicale del semplice patching e segue un percorso già visibile negli aggiornamenti Linux che hanno toccato GRUB, GNOME e Wireshark con attenzione al boot sicuro.
Rust, OpenSSL 4.0 e dbus-broker spostano la sicurezza nei componenti base
La release completa inoltre il passaggio dei coreutils predefiniti a uutils in Rust: dopo la transizione parziale di Ubuntu 26.04, anche cp, mv e rm abbandonano le implementazioni GNU come default. Canonical punta così a ridurre classi di bug di memoria, pur precisando che Rust non elimina errori logici o vulnerabilità nelle dipendenze. Sul fronte crittografico arrivano OpenSSL 4.0 e OpenSSH 10.5, con key exchange post-quantum ibrido, nuovi algoritmi e un rafforzamento della revoca dei certificati tramite upki e dati CRLite locali; dbus-broker sostituisce inoltre dbus-daemon mantenendo la mediazione AppArmor. Questo consolida una direzione già emersa quando Ubuntu 26.10 e Rocky Linux 10.2 hanno iniziato a spingere sandbox e sicurezza post-quantum: la sicurezza non viene aggiunta come livello separato, ma redistribuita nei componenti di base e nei confini di privilegio.
Linux 7.3 arriva insieme a una release che chiede più test prima dell’upgrade
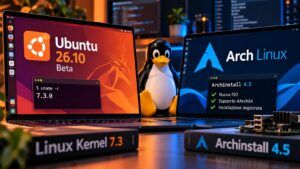
Ubuntu 26.10 punta infine su Linux 7.3, scelta aggiornata durante il ciclo di sviluppo dopo un obiettivo iniziale sul kernel 7.2. Canonical collega il nuovo kernel agli aggiornamenti dei moduli Landlock, AppArmor, SELinux e Smack, a fix del BPF verifier, al rafforzamento di NTFS3 e a ulteriori correzioni di memory safety emerse anche tramite fuzzing. È però una release interim, supportata fino a luglio 2027, e Canonical chiede esplicitamente di verificare workload, script e layout di /boot prima dell’upgrade: chi dipende dalle configurazioni rimosse dal GRUB firmato può restare sull’LTS precedente. Il salto al 7.3 era già diventato evidente con Ubuntu 26.10 Snapshot 4, quando la Beta aveva iniziato a puntare oltre Linux 7.2, trasformando il kernel in una delle variabili più importanti dell’ultimo tratto di sviluppo.
Continua con:
Ubuntu 26.10 Beta e Arch Linux accelerano il ricambio del desktop Linux
Ubuntu 24.04.5 LTS arriva con Linux 7.0, GIMP 3.2.6 migliora UX e stylus
Debian e Ubuntu mostrano due lati diversi della maturità di una distribuzione
Forky e Stonking Stingray raccontano due fasi differenti ma complementari dello stesso lavoro. Debian chiede alla comunità di decidere quale identità visiva accompagnerà una release destinata a vivere per anni; Ubuntu usa una release interim per togliere codice dal percorso privilegiato, sostituire componenti storici e testare transizioni che potranno arrivare più mature alla futura LTS. È il contrasto tipico dell’ecosistema Linux: la stessa piattaforma deve restare riconoscibile e contemporaneamente cambiare abbastanza da ridurre debito tecnico e superficie d’attacco. Il passaggio di Debian verso policy più rigide sull’AI e il nuovo ciclo di Linux 7.3 mostra che la trasformazione non riguarda soltanto pacchetti e kernel. Per utenti e amministratori, il punto decisivo è seguire il canale giusto: Debian 14 sta ancora definendo il proprio volto, Ubuntu 26.10 sta invece chiedendo di verificare se l’infrastruttura esistente è pronta per un boot più ristretto e componenti più moderni.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.