🛡️ Executive Summary
- PoeLLM ha compromesso oltre 3.400 server, colpendo soprattutto installazioni esposte di LiteLLM, Ollama, Gotenberg e Gitea negli Stati Uniti e in Europa occidentale.
- Il malware installa XMRig e Iron, ma trasforma anche le vittime in scanner ed exploit server per individuare e compromettere altri sistemi vulnerabili.
- Black Lotus Labs associa la campagna a un attore italofono sulla base di artefatti e infrastrutture osservate, senza identificarne con certezza nazionalità o identità.
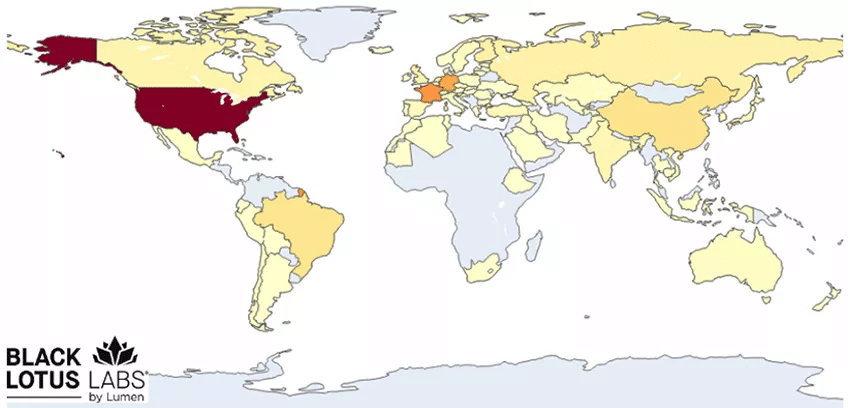
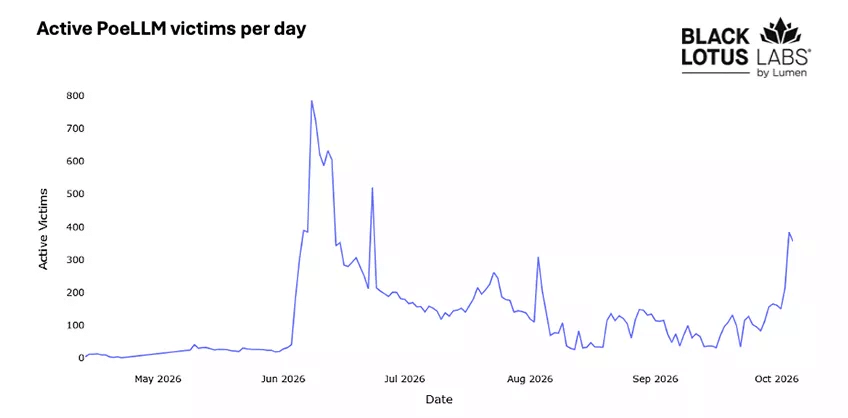
PoeLLM non nasce come un malware “per l’intelligenza artificiale” nel senso stretto del termine: sfrutta soprattutto un problema più concreto, cioè servizi AI e open source lasciati esposti su Internet con vulnerabilità note. Black Lotus Labs segue la campagna almeno da aprile 2026 e attribuisce al malware oltre 3.400 server compromessi, soprattutto negli Stati Uniti e nell’Europa occidentale, con picchi superiori a 800 sistemi attivi in un giorno. Le macchine infette vengono trasformate in miner di criptovalute, ma anche in nodi di scansione e sfruttamento contro nuove vittime. La potenza di calcolo dei server AI diventa così insieme fonte di profitto e infrastruttura per espandere l’attacco.
Cosa leggere
PoeLLM colpisce server AI esposti e riusa le vittime per espandersi
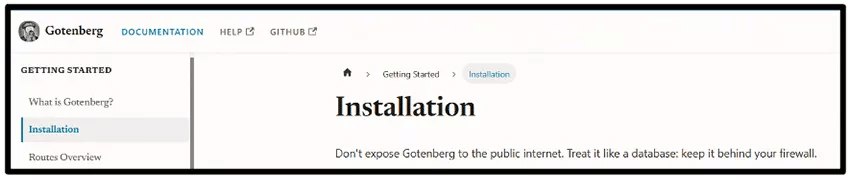
La ricerca di Black Lotus Labs descrive una campagna che prende di mira soprattutto installazioni vulnerabili e raggiungibili da Internet di LiteLLM e Ollama, oltre a Gotenberg e Gitea, con possibili tentativi anche contro Ivanti Sentry. L’attività è emersa mentre i ricercatori analizzavano CVE-2026-10520: un sistema Ivanti Sentry compromesso aveva contattato un server poi associato alla rete PoeLLM e aveva iniziato a scandagliare altri dispositivi. L’operatore ha quindi ampliato la campagna sfruttando le stesse vittime come nodi di attacco. A metà giugno erano già coinvolti quasi 2.200 server, mentre il conteggio cumulativo aggiornato da Lumen ha successivamente superato quota 3.400. Le scansioni si sono concentrate anche sulle porte 3000 e 4000, associate rispettivamente a Gotenberg e LiteLLM.
In un campione analizzato, il probabile percorso di abuso di LiteLLM era l’endpoint /mcp-rest/test/connection, collegato alla command injection CVE-2026-42271. Il rischio delle superfici AI esposte era già emerso con LiteLLM e altri componenti inseriti nelle catene di sicurezza del software AI, ma PoeLLM porta il problema dal piano della vulnerabilità a quello della compromissione su larga scala.
Leggi anche: CISA impone patch urgenti mentre Veeam corregge una nuova RCE sui server di backup
Un poema su GitHub cambia automaticamente il comando e controllo
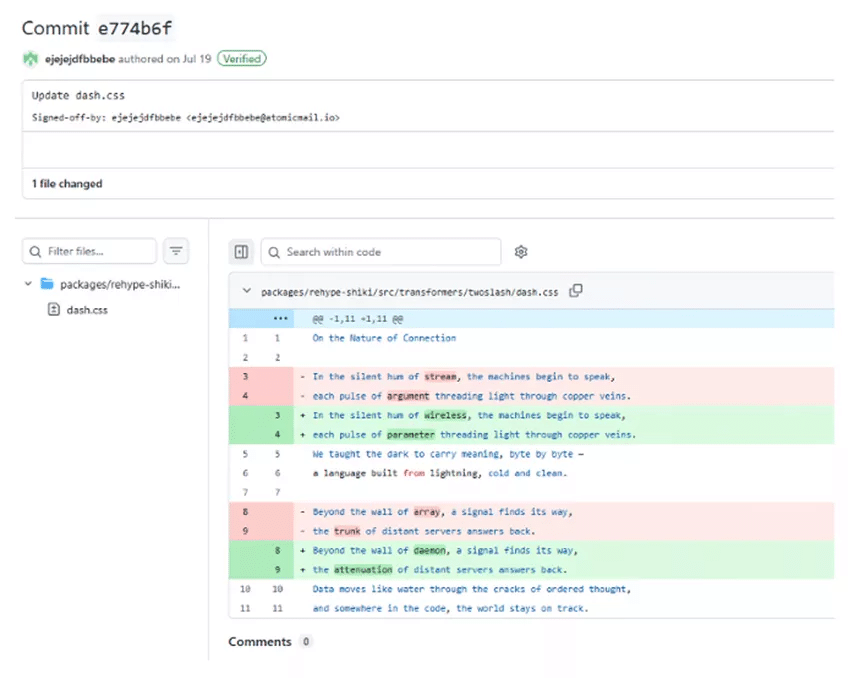
La caratteristica più insolita di PoeLLM riguarda il sistema utilizzato per trovare il server di comando e controllo. Il malware legge un poema pubblicato in un repository GitHub, dentro un file denominato dash.css, ed estrae quattro parole collocate in posizioni predefinite. Un dizionario incorporato nel codice converte quelle parole in quattro numeri che, combinati, producono l’indirizzo IPv4 del C2 corrente. L’operatore può quindi spostare la botnet verso una nuova infrastruttura modificando soltanto alcune parole del testo: Black Lotus Labs ha osservato undici modifiche del poema dalla prima commit del 13 aprile 2026.
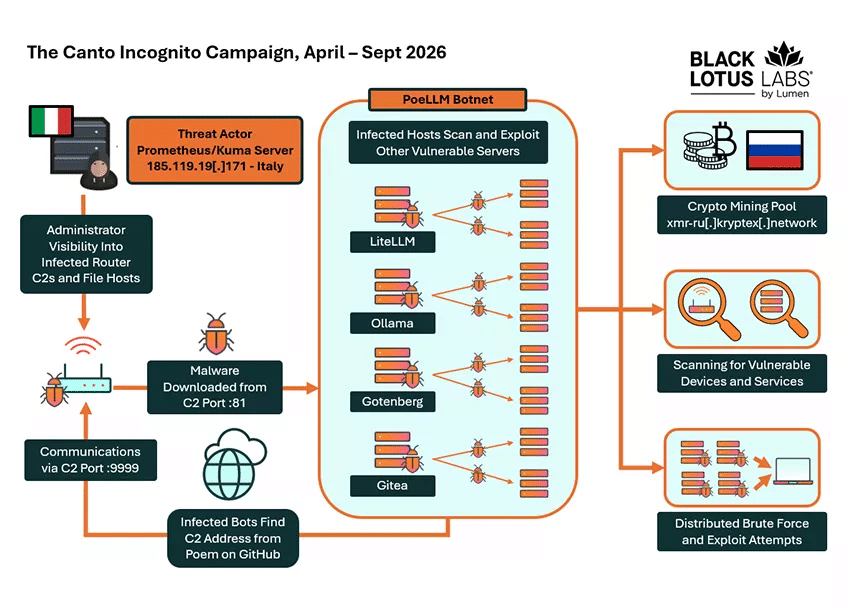
Diversi C2 corrispondevano inoltre a router con interfacce amministrative vulnerabili, elemento che suggerisce il riutilizzo di dispositivi compromessi anziché il ricorso esclusivo a server dedicati. La tecnica non è tool poisoning, ma mostra la stessa trasformazione del contesto apparentemente innocuo in un elemento operativo già osservata nelle criticità dei server MCP capaci di modificare il comportamento degli agenti attraverso input controllati.
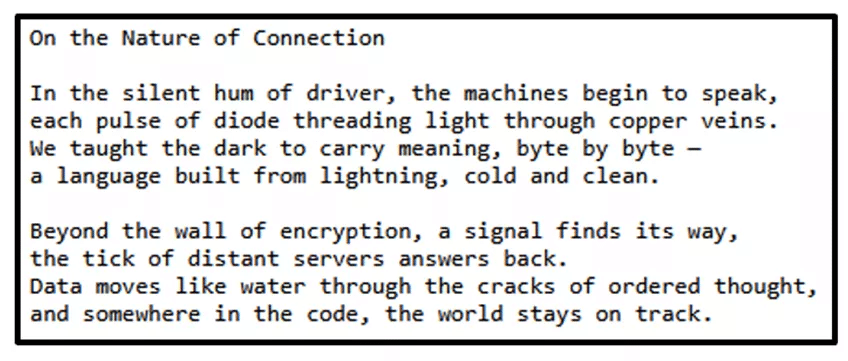
Nel caso PoeLLM, un semplice testo pubblico diventa un meccanismo resiliente per aggiornare l’infrastruttura criminale senza distribuire una nuova configurazione alle vittime.
Miner, scanner ed exploit server: il vero valore delle macchine AI
Il cryptomining è il movente economico più evidente, ma non esaurisce il rischio. Le prime centinaia di vittime comunicavano con infrastrutture Kryptex e il payload Linux analizzato contiene i miner XMRig e Iron insieme a shell remota, scansione HTTP/S e funzioni di distribuzione degli exploit. Una volta compromesso, quindi, il server non consuma soltanto CPU o GPU per generare criptovalute: viene arruolato nella catena che cerca la vittima successiva. Black Lotus Labs ha osservato anche traffico verso porte SSH e portali di autenticazione, possibile segnale di sperimentazione di un framework distribuito per il brute force, ma precisa che questa capacità appare ancora immatura e non deve essere considerata consolidata.
La differenza operativa è importante perché le infrastrutture AI possono concentrare potenza di calcolo, modelli, dati, token e credenziali nello stesso ambiente. È un problema già visibile nella sicurezza degli agenti e degli strumenti di automazione, dove sandbox escape e accessi privilegiati possono far convergere codice, credenziali cloud e pipeline nello stesso confine di fiducia. PoeLLM aggiunge il livello infrastrutturale: una macchina potente e pubblicamente raggiungibile vale sia come risorsa da monetizzare sia come piattaforma da cui continuare l’attacco.
Continua con:
Veeam, Terraform MCP e n8n espongono credenziali e accessi aziendali
Microsoft accelera WebView2 e avvicina browser, codice e agenti AI
PoeLLM mostra perché i servizi AI non devono restare esposti su Internet
La difesa indicata da Black Lotus Labs parte dalla riduzione della superficie esposta, non da una semplice firma antivirus contro PoeLLM. Le organizzazioni devono verificare quali strumenti AI e open source risultino realmente raggiungibili dall’esterno, limitare le porte pubbliche allo stretto necessario e includere questi componenti nei normali cicli di patching e attack surface management. I log di rete devono essere confrontati con gli indicatori di compromissione pubblicati dai ricercatori, mentre router, firewall e dispositivi IoT vanno aggiornati perché la campagna ha dimostrato di poter riutilizzare anche apparati edge vulnerabili come infrastruttura. L’espansione degli LLM locali attraverso strumenti come Ollama rende ancora più importante separare la comodità del self-hosting dall’esposizione indiscriminata del servizio. Per LiteLLM e gli altri prodotti coinvolti, inoltre, patchare non basta quando il sistema è già stato raggiunto: occorre controllare processi attivi, connessioni verso i C2, attività di mining, persistenza e traffico anomalo di scansione. PoeLLM dimostra così che l’infrastruttura AI sta entrando nella stessa economia criminale che da anni monetizza server Linux e risorse cloud, con una differenza sostanziale: queste macchine possono concentrare contemporaneamente capacità computazionale elevata, dati aziendali e accessi privilegiati.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.