🛡️ Executive Summary
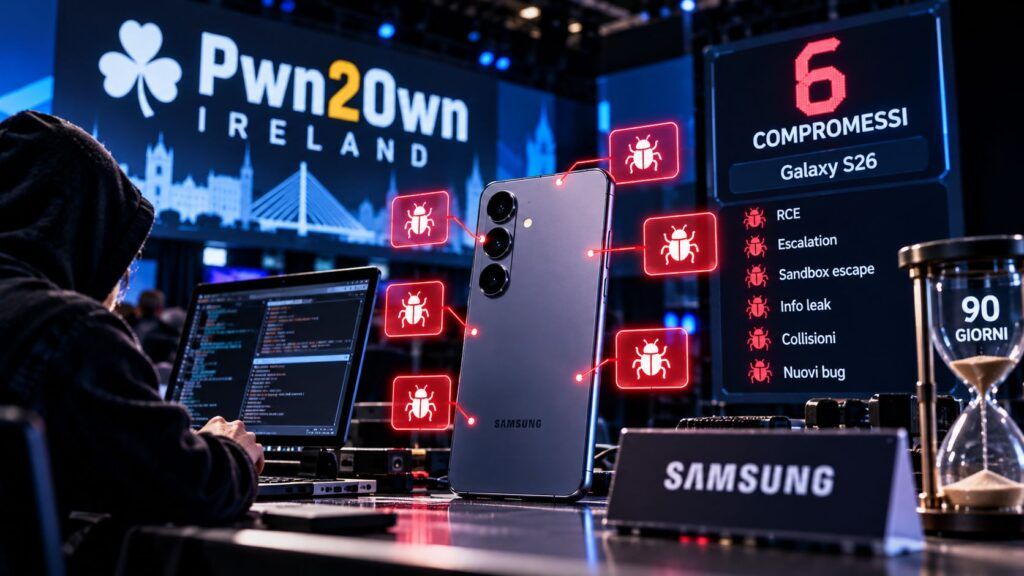
- Galaxy S26 è stato compromesso altre tre volte nel secondo giorno di Pwn2Own Ireland, portando a sei le dimostrazioni riuscite nelle prime due giornate.
- Le sei compromissioni non equivalgono a sei zero-day: alcune catene contengono collisioni o vulnerabilità già note a Samsung.
- ZDI consegna i dettagli al vendor e prevede una finestra di 90 giorni prima della disclosure tecnica pubblica delle vulnerabilità.
Il Samsung Galaxy S26 si conferma uno dei bersagli più battuti di Pwn2Own Ireland 2026. Dopo tre compromissioni riuscite nella prima giornata, altri tre gruppi di ricercatori hanno violato da remoto il flagship durante il secondo giorno della competizione di Cork. Il totale sale quindi a sei dimostrazioni riuscite in due giornate, ma il numero non deve essere confuso con quello delle vulnerabilità realmente nuove: alcune catene utilizzano bug già presentati da altri concorrenti o problemi conosciuti dal produttore. Il dato realmente rilevante è la capacità di team differenti di costruire ripetutamente percorsi funzionanti verso un dispositivo completamente aggiornato.
Cosa leggere
Galaxy S26 compromesso altre tre volte nella seconda giornata
La Zero Day Initiative, organizzatrice di Pwn2Own Ireland 2026 registra tre nuove compromissioni remote del Galaxy S26 il 7 ottobre. I successi appartengono al gruppo composto da Dimitrios Valsamaras, Ken Gannon e Tenia Valsamara, a Kyeongmin Kim del KAIST Hacking Lab e a PetoWorks. Il primo team ha utilizzato una vulnerabilità classificata come Confused Deputy, CWE-441; Kim ha costruito la propria dimostrazione utilizzando un bug unico insieme a due collisioni, mentre PetoWorks ha completato l’attacco con tre collisioni. Una collisione indica che la stessa vulnerabilità, o una vulnerabilità sostanzialmente sovrapponibile, era già stata presentata durante la competizione: tre exploit riusciti non significano quindi tre nuove zero-day. La seconda giornata ha prodotto complessivamente 45 zero-day uniche su tutti i target e 232.500 dollari di premi, ampliando il quadro emerso nel primo giorno di Pwn2Own Ireland tra Galaxy S26, OpenAI Codex e infrastrutture AI.
Leggi anche: Pwn2Own Ireland: 32 zero-day in un giorno, violati Galaxy S26 e Codex
Il primo giorno erano già tre le compromissioni del Galaxy S26
Il conteggio consolidato della prima giornata richiede una precisazione: le dimostrazioni riuscite contro Galaxy S26 il 6 ottobre risultano tre, non due. Nguyen Thanh Dat di Viettel Cyber Security ha utilizzato una catena composta da quattro bug, tre dei quali già conosciuti da Samsung; Interrupt Labs ha presentato quattro vulnerabilità, con tre collisioni e una zero-day; Ikotas Labs ha utilizzato a sua volta quattro bug, uno dei quali risultava già noto al produttore ma ancora privo di patch. Sommando queste tre compromissioni alle tre del giorno successivo si arriva quindi a sei successi distinti. È anche la dimostrazione di quanto il conteggio grezzo possa essere ingannevole: un telefono può essere compromesso numerose volte senza che ogni dimostrazione rappresenti una superficie d’attacco completamente nuova. Samsung arriva alla competizione dopo avere distribuito a settembre un pacchetto con circa 90 correzioni di sicurezza per l’ecosistema Galaxy, ma Pwn2Own lavora precisamente sul residuo che i normali cicli di patch non hanno ancora eliminato.
Un Confused Deputy mostra quanto contino i confini di fiducia di Android
Tra i risultati del secondo giorno spicca il Confused Deputy classificato CWE-441. Questa classe di debolezza emerge quando un componente dotato di privilegi viene indotto da un soggetto meno privilegiato a effettuare un’operazione per suo conto, trasformando un servizio legittimo nel “delegato confuso” dell’attaccante. I dettagli tecnici del bug utilizzato sul Galaxy S26 restano riservati e non è quindi possibile stabilire pubblicamente quale componente sia coinvolto o quale sia l’esatta catena di privilegi. La classificazione è comunque interessante perché mostra che la sicurezza mobile non dipende soltanto dalla presenza di classici memory corruption bug: API, servizi di sistema e confini di autorizzazione possono diventare primitive altrettanto efficaci per costruire un exploit remoto. Android sta progressivamente rafforzando proprio questi livelli, come dimostra Advanced Protection di Android 17 contro abuse dell’Accessibility e sideloading malevolo.
Pwn2Own non dimostra che i Galaxy S26 siano sotto attacco nel mondo reale
Le compromissioni avvengono in un ambiente controllato e non costituiscono prova che le stesse vulnerabilità vengano sfruttate contro gli utenti. Pwn2Own richiede ai partecipanti di operare su dispositivi aggiornati secondo le condizioni stabilite dal regolamento e di dimostrare concretamente il superamento del confine di sicurezza previsto dalla categoria. Una volta verificato l’exploit, i dettagli vengono comunicati privatamente al produttore. ZDI concede normalmente 90 giorni per sviluppare e distribuire una correzione prima di procedere alla disclosure pubblica delle informazioni tecniche. Per questo non sono ancora disponibili CVE, componenti vulnerabili e codice necessario per riprodurre le nuove catene. È una situazione molto diversa, per esempio, dall’exploit kernel che consentiva il root su specifiche varianti di Galaxy S25 Ultra, dove vulnerabilità e condizioni necessarie erano già documentate pubblicamente.
Sei exploit indicano complessità più che sei falle catastrofiche
Il dato più utile per valutare il risultato del Galaxy S26 è quindi la ripetibilità. Sei gruppi o partecipazioni separate sono riusciti a raggiungere il risultato previsto dalla categoria mobile in due giornate. Alcuni hanno sfruttato debolezze nuove, altri hanno incontrato collisioni e altri ancora vulnerabilità già note a Samsung: il problema non è un’unica falla devastante, ma una superficie software abbastanza complessa da offrire più percorsi verso la compromissione. Un flagship moderno combina Android, framework proprietari, modem, componenti multimediali, servizi cloud, parser, applicazioni preinstallate e decine di processi con livelli di privilegio differenti. Anche una strategia aggressiva di aggiornamenti mensili, come la patch di luglio che aveva corretto 57 vulnerabilità sulla serie Galaxy S26, riduce il rischio noto ma non può dimostrare l’assenza di vulnerabilità ancora sconosciute.
Continua con:
Pwn2Own Berlin 2026: Windows 11 ed Edge violati
34 zero-day a Pwn2Own Ireland 2025 e 94 vulnerabilità su Chromium
Samsung adesso deve trasformare sei compromissioni in patch
Per Samsung la parte realmente importante di Pwn2Own comincia dopo la dimostrazione. Il produttore riceve informazioni tecniche che non sono ancora nelle mani del pubblico e può analizzare se le vulnerabilità appartengono ad Android, a componenti proprietari, a librerie di terze parti o alla propria implementazione software. Le collisioni riducono il numero di scoperte realmente indipendenti ma hanno anche un significato difensivo: se più ricercatori arrivano allo stesso bug separatamente, aumenta la probabilità che la stessa superficie possa essere individuata anche fuori dalla competizione. Non esiste al momento evidenza pubblica di exploitation attiva delle vulnerabilità mostrate a Cork, per cui non è corretto trasformare Pwn2Own in un allarme su Galaxy S26 già compromessi in massa. Il segnale per Samsung è però netto: dopo sei exploit dimostrati in due giorni, la qualità della risposta si misurerà nella velocità con cui quei percorsi verranno eliminati dal codice prima che i dettagli tecnici diventino pubblici.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.