🛡️ Executive Summary
- Gli Stati Uniti offrono fino a 10 milioni di dollari per informazioni che consentano di individuare Zhang Yu, accusato di attività cyber condotte per il Ministero della Sicurezza di Stato cinese.
- Daniel Rhyne, ex core infrastructure engineer, è stato condannato a 32 mesi dopo aver sabotato la rete del proprio datore di lavoro e chiesto 20 bitcoin.
- Il proprietario di MonsterCloud è accusato di aver promesso decrittazioni proprietarie mentre avrebbe pagato segretamente i ransomware gang, incassando oltre 19 milioni di dollari dai clienti.
Gli Stati Uniti stanno colpendo contemporaneamente tre punti diversi della filiera cyber: l’operatore accusato di lavorare per un servizio di intelligence straniero, l’amministratore interno che trasforma i propri privilegi in un’arma estorsiva e il professionista della cybersecurity accusato di monetizzare la disperazione delle vittime ransomware. Washington offre fino a 10 milioni di dollari per Zhang Yu, ha ottenuto una condanna a 32 mesi contro Daniel Rhyne e porta davanti a un tribunale federale il proprietario di MonsterCloud. Tre vicende indipendenti che mostrano lo stesso problema: l’accesso privilegiato vale ormai quanto un exploit e può essere comprato, abusato o trasformato direttamente in profitto.
Cosa leggere
Dieci milioni di dollari per Zhang Yu e il modello dei contractor cinesi
Il programma Rewards for Justice del Dipartimento di Stato offre fino a 10 milioni di dollari per informazioni utili all’identificazione o localizzazione di Zhang Yu, cittadino cinese e direttore di Shanghai Firetech Information Science and Technology. Washington sostiene che abbia operato per conto del Ministry of State Security e dello Shanghai State Security Bureau.
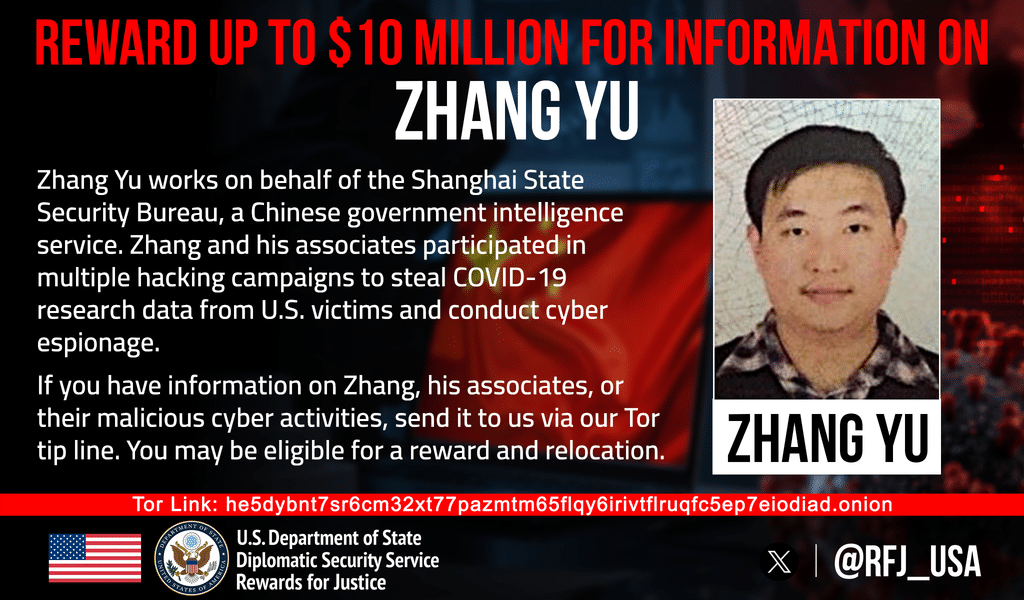
Secondo le accuse statunitensi, Zhang avrebbe lavorato insieme a Xu Zewei nelle intrusioni contro università e ricercatori americani impegnati su vaccini, test e trattamenti Covid-19, per poi partecipare nel 2021 alle compromissioni di Microsoft Exchange associate pubblicamente alla campagna HAFNIUM. Xu è stato arrestato a Milano nel luglio 2025 ed estradato negli Stati Uniti nell’aprile 2026; Zhang rimane invece ricercato. Il caso rappresenta bene il modello già visibile nell’evoluzione di Silk Typhoon da gruppo operativo a ecosistema di contractor collegati al MSS: aziende apparentemente private, personale tecnico e apparati statali possono essere separati formalmente ma operare dentro la stessa catena di raccolta dell’intelligence.
Leggi anche: L’Italia estrada Xu Zewei negli USA: il caso Silk Typhoon passa da Malpensa a Houston
Daniel Rhyne dimostra che per fare ransomware non serve un ransomware
Il secondo caso arriva dal New Jersey ed elimina persino la necessità del malware. Il Department of Justice ha annunciato la condanna a 32 mesi di carcere di Daniel Rhyne, 59 anni, già core infrastructure engineer di una società industriale statunitense. Rhyne aveva accesso profondo all’ambiente aziendale e nel novembre 2023 preparò task pianificati destinati a cancellare account amministrativi, cambiare password e spegnere server. Il 25 novembre inviò quindi una richiesta di riscatto da circa 20 bitcoin, allora equivalenti a 750.000 dollari, minacciando ulteriori interruzioni. La particolarità del caso è evidente: nessuna vulnerabilità zero-day e nessuna sofisticata catena di infezione erano necessarie perché l’attaccante conosceva già l’infrastruttura e possedeva competenze sufficienti per usare strumenti amministrativi legittimi contro l’organizzazione. È la stessa asimmetria evidenziata dal caso CrowdStrike nel quale un insider aveva condiviso informazioni e cookie SSO con attori criminali: quando il soggetto è già all’interno del perimetro, il problema principale diventa governare i privilegi e non semplicemente fermare il malware.
MonsterCloud avrebbe trasformato il riscatto in margine commerciale
Il terzo procedimento colpisce invece chi avrebbe dovuto aiutare le vittime. Il Dipartimento di Giustizia statunitense ha incriminato Zohar Pinhasi, proprietario della società di remediation MonsterCloud, accusandolo di aver rappresentato ai clienti di possedere tecnologie proprietarie capaci di recuperare dati cifrati senza pagare gli aggressori. Secondo l’accusa, l’azienda avrebbe invece contattato direttamente i gruppi criminali, pagato i riscatti per ottenere le chiavi e fatturato alle vittime importi molto superiori. In un episodio citato dai procuratori, MonsterCloud avrebbe versato circa 8.200 dollari al cybercriminale e addebitato circa 150.000 dollari al cliente. Complessivamente l’azienda avrebbe fatturato più di 19 milioni di dollari e trasferito oltre 8 milioni ai ransomware gang. Le accuse devono ancora essere provate in giudizio, ma il caso evidenzia la differenza decisiva tra un’attività reale di ricerca crittografica — come quella che ha consentito di decrittare Rhysida sfruttando debolezze nell’implementazione del ransomware — e la semplice acquisizione della chiave dagli estorsori presentata al cliente come capacità tecnica proprietaria.
Contractor, insider e intermediari sono tre versioni dello stesso mercato degli accessi
Le tre vicende non appartengono alla stessa operazione e non devono essere confuse. Zhang Yu è accusato di attività di cyber-spionaggio condotte sotto la direzione di apparati statali cinesi; Rhyne è stato condannato per un’estorsione contro il proprio datore di lavoro; Pinhasi è accusato di frode nell’ambito della gestione degli incidenti ransomware. Il punto comune è però economico e infrastrutturale. Tutti e tre i casi ruotano attorno al valore di un accesso che esiste già: accesso alle reti compromesse per il contractor, accesso amministrativo per l’insider, accesso ai criminali e alle chiavi di decrittazione per l’intermediario. È uno dei motivi per cui il cybercrime contemporaneo viene sempre meno descritto correttamente come semplice produzione di malware. Europol nel quadro IOCTA 2026 descrive un ecosistema composto da broker, affiliati, servizi di accesso, negoziatori, infrastrutture di leak, riciclaggio e pressione sulle vittime. La tecnologia rimane fondamentale, ma il prodotto criminale più prezioso è spesso la relazione privilegiata con qualcosa che dovrebbe essere protetto.
Continua con:
Medusa ransomware: FBI e CISA ricostruiscono tecniche e contromisure
Pagare il riscatto ransomware può diventare un costo fiscale per l’impresa
La cybersecurity deve difendersi anche da chi possiede già le chiavi
La lezione operativa è più scomoda della tradizionale raccomandazione di installare patch. Zhang Yu rappresenta il problema del contractor che consente allo Stato di mantenere distanza politica dall’operazione; Rhyne quello del tecnico che conosce procedure, account e architettura meglio dell’attaccante esterno; MonsterCloud, se le accuse verranno provate, quello dell’intermediario che controlla l’informazione tra vittima ed estorsore e può monetizzare proprio quell’asimmetria. In tutti e tre i casi il controllo deve quindi spostarsi su identità, segregazione dei privilegi, audit degli account amministrativi, trasparenza della risposta agli incidenti e verifica indipendente di ciò che viene venduto come servizio di sicurezza. Il percorso che ha portato HAFNIUM a evolvere in Silk Typhoon mostra quanto sia ormai difficile separare nettamente intelligence, contractor e aziende private. I casi Rhyne e MonsterCloud aggiungono la componente criminale: la superficie d’attacco non finisce al firewall, perché comprende tutte le persone e le società alle quali l’organizzazione ha già deciso di concedere fiducia.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.