🛡️ Executive Summary
- ASOS attribuisce il proprio data breach al furto delle credenziali di un dipendente ottenute impersonando un contatto fidato.
- Le credenziali hanno aperto piattaforme terze usate dal retailer, mentre sito, app, password dei clienti e dati delle carte non risultano compromessi.
- Advantest conferma mesi dopo l’attacco ransomware che dati personali sensibili erano stati estratti dai server, mostrando quanto il rischio sopravviva al ripristino operativo.
ASOS e Advantest mostrano due fasi diverse dello stesso problema: quando un aggressore ottiene un accesso valido, il confine tradizionale della rete perde gran parte del suo significato. Nel caso ASOS una tecnica di social engineering ha portato al furto delle credenziali di un dipendente e all’accesso a piattaforme terze contenenti dati dei clienti. Advantest, invece, ha confermato mesi dopo l’attacco ransomware che dati personali erano stati effettivamente estratti dai propri server. Il punto comune non è il malware, ma ciò che un’identità o una sessione compromessa riescono a raggiungere una volta superato il primo controllo.
Cosa leggere
ASOS: un contatto fidato impersonato apre le piattaforme terze
ASOS ha ricondotto l’incidente a una compromissione dell’identità di un dipendente. Secondo la notifica di sicurezza, l’attaccante avrebbe impersonato un contatto fidato per ottenere le credenziali di accesso dell’account aziendale, usandole poi per entrare in alcune piattaforme terze utilizzate dal retailer.
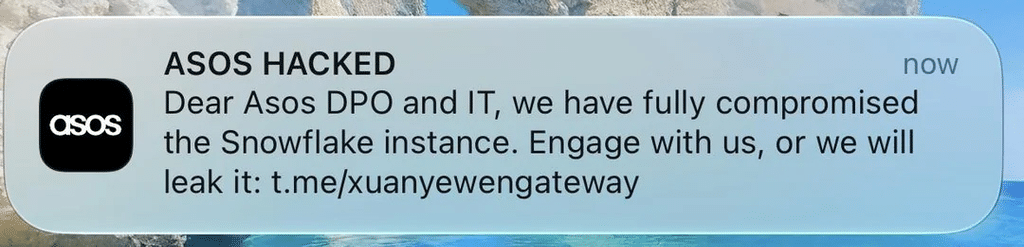
L’azienda ha confermato l’esposizione di nomi completi, recapiti e alcune informazioni non personali collegate agli account, precisando che carte di pagamento e password degli account ASOS non risultano compromesse. Il sito e l’app sono rimasti operativi e, secondo la società, sicuri da utilizzare. È proprio questo il passaggio che rende il caso interessante: la compromissione non richiede necessariamente di violare l’infrastruttura principale quando le credenziali di un dipendente permettono di raggiungere servizi esterni che custodiscono dati o funzioni operative.
Leggi anche: Phishing evoluto: Google Apps Script sfruttato per rubare credenziali in ambienti fidati
Il perimetro ASOS non coincide più con sito e applicazione
L’incidente rende visibile un problema ormai strutturale nelle aziende digitali: il servizio visto dal cliente è soltanto la parte esterna di una costellazione di SaaS, strumenti di comunicazione, CRM e piattaforme affidate a terzi. Nel caso ASOS gli aggressori sono arrivati anche a inviare il 6 ottobre una notifica push non autorizzata attraverso l’app, dimostrando che un accesso laterale può produrre effetti percepiti direttamente dall’utente pur senza compromettere il codice o l’infrastruttura del negozio online. La stessa asimmetria è emersa nell’ondata di incidenti collegati a Gainsight e agli ecosistemi SaaS aziendali, dove il valore dell’attacco dipendeva dalla relazione di fiducia tra piattaforme. Proteggere il dominio principale non basta se un account aziendale mantiene accessi utili verso sistemi esterni con dati, comunicazioni o privilegi sufficienti a impersonare l’organizzazione.
Advantest conferma quasi otto mesi dopo l’esfiltrazione dei dati
Il secondo caso parte da un incidente differente. Advantest aveva rilevato a febbraio un accesso non autorizzato alla propria rete e la distribuzione di ransomware, ma la portata sul patrimonio informativo non era ancora definita. Nella notifica ufficiale depositata in Massachusetts la società conferma ora che l’attaccante ha estratto dati dai server e che tra le informazioni coinvolte figurano dati personali identificativi. A seconda dell’interessato, il set può comprendere recapiti, data di nascita, Social Security Number, numero di identificazione nazionale, patente, passaporto, informazioni mediche, finanziarie e altri identificativi. Advantest afferma di non avere elementi che indichino una pubblicazione o un utilizzo improprio dei dati e offre agli interessati diciotto mesi di monitoraggio del credito e del web. Il nuovo sviluppo completa quanto era emerso a febbraio, quando l’attacco contro Advantest era ancora descritto soprattutto per l’impatto operativo e ransomware.
Il ransomware non finisce quando i sistemi tornano operativi
Advantest aveva comunicato già a marzo che produzione, spedizioni e assistenza principali erano operative e che non risultavano più presenze non autorizzate nei sistemi. La notifica di ottobre mostra però perché il ripristino dei servizi non coincide con la chiusura dell’incidente: un dato già copiato continua a rappresentare rischio anche quando server e processi industriali funzionano normalmente. La conferma dell’esfiltrazione arriva infatti molti mesi dopo la rilevazione iniziale e trasforma un episodio percepito soprattutto come ransomware in un problema di esposizione personale di lunga durata. È una dinamica già visibile nei casi EY, Abbott e Coca-Cola, dove estorsione, furto di informazioni e continuità operativa hanno prodotto conseguenze differenti. Per le imprese industriali la distinzione è decisiva: ripristinare la fabbrica o l’IT aziendale risolve la disponibilità, ma non revoca automaticamente le copie dei dati finite all’esterno.
Due incidenti diversi convergono sulla stessa superficie: l’identità
ASOS e Advantest non devono essere confusi tecnicamente. Nel primo caso è documentato il furto di credenziali mediante impersonazione di un contatto fidato e il successivo utilizzo dell’account per accedere a piattaforme terze; nel secondo è confermato un accesso non autorizzato associato a ransomware e, oggi, l’estrazione di dati personali dai server. Non esiste invece, nelle informazioni pubbliche esaminate, una prova che Advantest sia stata compromessa con la stessa tecnica usata contro ASOS. L’elemento comune è quindi analitico: entrambi mostrano che l’impatto reale dipende da quali risorse diventano raggiungibili dopo l’accesso iniziale. Un account legittimo può aprire un SaaS con dati clienti; una compromissione di rete può permettere di attraversare repository contenenti PII. Il problema non è più stabilire soltanto se l’attaccante sia “dentro”, ma ricostruire la profondità dei privilegi, delle relazioni tra sistemi e dei dataset accessibili.
La risposta deve seguire account, piattaforme e movimenti dei dati
La lezione operativa dei due casi riguarda soprattutto la capacità di ricostruire il percorso dell’accesso. Nel caso ASOS serve sapere quali piattaforme terze erano raggiungibili con le credenziali sottratte e quali azioni siano state effettuate attraverso quell’identità; nel caso Advantest il punto decisivo è determinare quali repository siano stati consultati e quali dati siano usciti prima del contenimento. È lo stesso motivo per cui incidenti come il breach TeamSystem con dati contabili e IBAN diventano più significativi della semplice indisponibilità tecnica: il valore dell’incidente è definito dal patrimonio informativo raggiunto. Log di autenticazione, inventario degli accessi, telemetria dei servizi terzi e capacità di seguire l’uscita dei dati diventano quindi elementi centrali per capire l’estensione reale di una compromissione, soprattutto quando l’attacco attraversa confini tra infrastruttura propria e servizi esterni.
Continua con:
Titan ransomware guarda all’Italia: vittime concentrate in Campania e Avellinese
Il vero perimetro aziendale è ciò che una credenziale può raggiungere
I due incidenti raccontano una trasformazione ormai difficile da ignorare. La sicurezza non può essere misurata soltanto chiedendosi se il sito sia online, se il ransomware sia stato rimosso o se una password cliente sia stata sottratta. Nel caso ASOS il servizio principale è rimasto disponibile mentre un account interno compromesso permetteva di raggiungere piattaforme esterne e informazioni sui clienti; nel caso Advantest la continuità operativa era stata ristabilita molto prima che fosse definita l’estensione del patrimonio informativo sottratto. Il perimetro effettivo di un’organizzazione coincide sempre più con tutto ciò che una singola identità, un token o una sessione autorizzata possono raggiungere, compresi servizi gestiti da terzi e archivi non esposti direttamente a Internet. È lì che oggi si misura la distanza tra un accesso iniziale apparentemente limitato e un incidente capace di produrre conseguenze per mesi.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.