🛡️ Executive Summary
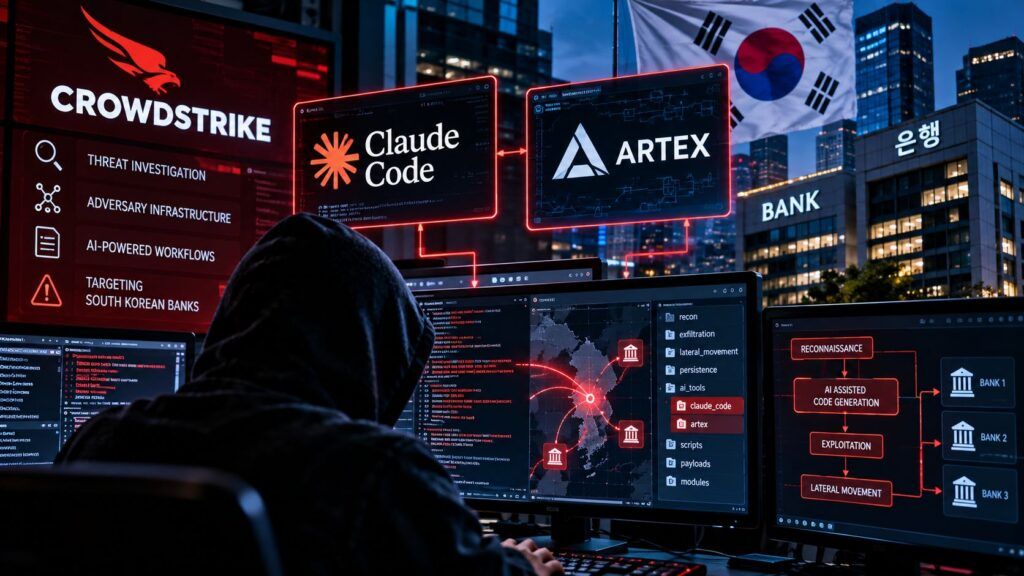
- CrowdStrike ha trovato cronologie Claude Code, file di memoria Claude e configurazioni ARTEX nell’infrastruttura associata agli attacchi.
- ARTEX utilizzava principalmente DeepSeek v4.1-flash, mentre Claude Code, GLM-5.3 e Grok 4.6 comparivano nel workflow dell’operatore.
- L’attore è valutato come probabilmente sinofono e finanziariamente motivato, ma CrowdStrike non attribuisce la campagna a un gruppo statale cinese.
CrowdStrike ha trovato dentro l’infrastruttura di un attaccante che ha colpito organizzazioni finanziarie sudcoreane cronologie di Claude Code, file di memoria Claude e configurazioni ARTEX. Non è quindi il solito caso in cui un gruppo dichiara di avere “usato l’AI”: i ricercatori hanno osservato direttamente artefatti operativi che mostrano come modelli linguistici e strumenti agentici siano entrati nel workflow offensivo. La campagna, attiva tra fine settembre e inizio ottobre 2026, ha portato all’esfiltrazione di dati. L’attribuzione resta prudente: CrowdStrike parla di un attore probabilmente sinofono e motivato finanziariamente, senza associarlo a un gruppo statale noto.
Cosa leggere
CrowdStrike trova Claude Code e ARTEX nei server dell’attaccante
La ricerca originale di CrowdStrike ricostruisce un’infrastruttura composta da almeno due server controllati dall’attore, uno dei quali ospitava ARTEX e un altro directory aperte contenenti cronologie Claude Code, file di configurazione e memoria. L’AI non compare in una dichiarazione postuma, ma nei residui tecnici dell’operazione. ARTEX è uno strumento open source di penetration testing agentico sviluppato in Cina e, secondo CrowdStrike, è stato utilizzato insieme a diversi modelli per sostenere attività contro organizzazioni finanziarie sudcoreane. Le sessioni mostrano una catena in cui il modello riceve istruzioni di pentest, interagisce con l’ambiente e conserva contesto utile alle fasi successive. La stessa convergenza tra modello e strumenti offensivi era già visibile quando Kali veniva collegato a Claude tramite MCP, ma qui la differenza è sostanziale: non si tratta di laboratorio o dimostrazione, bensì di infrastruttura associata a intrusioni reali con dati esfiltrati.
Leggi anche: Claude, Pentagono e il leak perfetto: la crepa di Anthropic
DeepSeek era il motore principale, Claude il centro operativo
CrowdStrike precisa che l’istanza ARTEX utilizzava DeepSeek v4.1-flash come backend principale, mentre GLM-5.3 e Grok 4.6 comparivano in ulteriori sessioni Claude Code. Questo evita una semplificazione facile: non è corretto dire che “Claude ha hackerato le banche”. Claude Code appare piuttosto come ambiente operativo e orchestratore di parte del lavoro, mentre ARTEX e diversi modelli venivano combinati in funzione delle attività. L’attaccante interrogava inoltre Claude su dove venissero venduti i dati provenienti da violazioni coreane e chiedeva aiuto per individuare gruppi Telegram dedicati alla compravendita di informazioni sottratte. La sequenza mostra quindi un uso dell’AI che non si ferma alla ricerca delle vulnerabilità, ma accompagna il ciclo operativo fino alla monetizzazione e alla gestione del materiale rubato. È la trasformazione che Europol aveva già indicato nell’IOCTA 2026: i modelli non sostituiscono necessariamente l’operatore, ma comprimono tempi, ricerca e preparazione lungo più fasi dello stesso attacco.
Le banche sudcoreane diventano il banco di prova dell’AI offensiva
CrowdStrike collega l’infrastruttura osservata a incidenti che avevano interessato, secondo il reporting locale richiamato nella ricerca, un servizio per verificare l’avanzamento dei prestiti usato da broker finanziari e un sistema mobile di supporto ai dipendenti di un altro istituto. Il dato importante è però l’esfiltrazione: l’attività non resta confinata a scanning o sperimentazione tecnica. Questo rende ARTEX un caso utile per capire il passaggio dagli agenti usati in ambienti controllati agli agenti integrati nelle intrusioni vere. Il rischio non è che l’AI “decida da sola” di attaccare una banca, ma che un singolo operatore possa moltiplicare il numero di test, iterazioni e tentativi eseguiti in un tempo molto più breve, riducendo il costo umano delle fasi ripetitive. La Corea del Sud è peraltro già un teatro esposto a operazioni avanzate, come mostrano le campagne contro il Paese attribuite a gruppi statali e criminali.
L’identità dell’attaccante resta un indizio, non un’attribuzione
Le directory aperte contenevano anche elementi personali inseriti in una sessione Claude Code: nome abbreviato “YY”, un numero telefonico cinese, un account Telegram, riferimenti alla South China University of Technology e alla città di Maoming, nel Guangdong. CrowdStrike sottolinea però che questi dati non consentono di associare definitivamente l’attività a una persona specifica. La società valuta con confidenza moderata che l’attore sia probabilmente un parlante cinese e finanziariamente motivato, sulla base dell’uso di ARTEX e dei prompt in lingua cinese, ma non attribuisce la campagna a un gruppo statale. La cautela è essenziale: laboratori cinesi sono già finiti al centro del dossier sulla distillazione dei modelli Claude. La presenza di tool sviluppati in Cina, lingua cinese e infrastruttura a Hong Kong costruisce un profilo operativo; non dimostra da sola un legame con Pechino.
| Tattica (MITRE ATT&CK) | Tecnica | Osservabili / Dettagli |
|---|---|---|
| Sviluppo delle risorse (Resource Development) | T1583.003Acquire Infrastructure: Virtual Private Server | L’attore minaccia acquisisce infrastrutture su più indirizzi IP per stabilire operazioni di comando e controllo (C2). |
| Sviluppo delle risorse (Resource Development) | T1588.007Obtain Capabilities: Artificial Intelligence | L’attore minaccia acquisisce e distribuisce ARTEX, uno strumento di penetration testing agentico open-source sviluppato in Cina, per condurre attacchi contro organizzazioni del settore finanziario sudcoreano. |
| Comando e Controllo (Command and Control) | T1090Proxy | L’attore minaccia ha utilizzato più indirizzi IP proxy durante l’attività correlata ad ARTEX. |
L’agente AI cambia il rapporto tra competenza e velocità
Il valore strategico del caso sta nella compressione del lavoro. Un operatore offensivo tradizionale deve alternare ricognizione, test, ricerca di informazioni, adattamento degli strumenti e documentazione dei risultati. Un ambiente agentico può ridurre il costo di questi passaggi, mantenere memoria del contesto e proporre azioni successive, lasciando all’operatore umano il controllo delle decisioni più delicate. Questo non elimina la competenza tecnica: ARTEX e Claude Code non trasformano automaticamente un principiante in un operatore avanzato. Ma spostano il collo di bottiglia. Se la parte ripetitiva può essere delegata a modelli e agenti, la capacità di condurre più intrusioni contemporaneamente cresce e il tempo dall’accesso all’impatto può ridursi. Le preoccupazioni sugli agenti autonomi e sui rischi sistemici dell’AI assumono qui una forma concreta, perché CrowdStrike osserva il loro uso in una campagna con esfiltrazione e non in un benchmark teorico.
Il problema per i difensori è riconoscere un avversario che itera più velocemente
Per SOC e threat hunting la conseguenza non è inseguire il nome del modello usato dall’attaccante, ma capire come cambia il ritmo operativo. Se la ricognizione, la selezione dei target, la generazione di comandi e parte dell’analisi vengono accelerate, finestre di esposizione che prima lasciavano ore o giorni possono restringersi. Le difese devono quindi correlare telemetria, identità, movimenti laterali e anomalie in modo più rapido, senza aspettare indicatori perfettamente attribuiti a un gruppo noto. In questo senso il caso ARTEX è complementare alle campagne tradizionali: non sostituisce tecniche già note, ma aggiunge un livello di automazione capace di aumentare il volume e la velocità delle iterazioni. Anche la diffusione di tecniche sociali come ClickFix tra attori nordcoreani, iraniani e russi mostra quanto rapidamente strumenti e procedure efficaci vengano assorbiti da ecosistemi offensivi differenti.
Continua con:
CrowdStrike rivela vulnerabilità nel codice AI di DeepSeek-R1
APT37 usa Ruby Jumper per colpire reti isolate via USB e cloud
L’AI offensiva è già un componente del toolkit, non una previsione
La lezione più importante è che il dibattito sull’AI offensiva ha superato la fase ipotetica. CrowdStrike ha trovato file, sessioni e configurazioni che mostrano l’integrazione di modelli e agenti in una campagna reale contro il settore finanziario. Questo non prova autonomia completa, né un salto improvviso verso attacchi “senza hacker”. Prova qualcosa di più concreto: gli operatori stanno già usando l’AI come moltiplicatore di lavoro, memoria e velocità, combinandola con tool tradizionali, proxy e infrastrutture dedicate. Per i difensori il rischio non è quindi aspettare il primo attacco totalmente autonomo, ma sottovalutare la fase presente, nella quale un singolo attore può eseguire più velocemente attività che fino a ieri richiedevano più tempo, più persone e più coordinamento.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.