🛡️ Executive Summary
- Earth Sirrush, sovrapposto al cluster UAC-0099, conduce dal 2022 campagne di spear phishing contro governo, difesa, frontiera e logistica ucraini.
- Il gruppo ha sviluppato oltre dieci famiglie di malware, passando da PowerShell e Golang a loader e RAT .NET come MATCHBOIL e il nuovo ASHVEIN.
- Codice riutilizzato, infrastrutture, artefatti di sviluppo e procedure operative consentono a TrendAI Research di collegare con alta confidenza campagne apparentemente differenti.
Earth Sirrush cambia malware, infrastrutture e tecniche di consegna, ma continua a lasciare abbastanza tracce da rendere riconoscibile la propria filiera operativa. TrendAI Research ha ricostruito quattro anni di attività del gruppo allineato agli interessi russi e sovrapposto alla sigla UAC-0099 utilizzata da CERT-UA. Dal 2022 le campagne colpiscono ministeri, forze armate, guardie di frontiera, trasporti e operatori della logistica ucraina attraverso spear phishing, documenti esca, applicazioni legittime manipolate e payload nascosti nelle immagini. Il dato centrale non è quindi l’ennesima famiglia di malware, ma la capacità di sostituire continuamente gli strumenti mantenendo stabile la missione di intelligence.
Cosa leggere
Earth Sirrush cambia strumenti ma conserva la stessa firma operativa
La ricostruzione di TrendAI Security parte dalle campagne del 2022, quando UAC-0099 utilizzava prevalentemente loader PowerShell e Golang come LONEPAGE, SEAGLOW e OVERJAM, distribuiti attraverso archivi malevoli, file HTA e anche lo sfruttamento della vulnerabilità CVE-2023-38831 di WinRAR. Tra 2024 e 2025 il gruppo ha progressivamente spostato lo sviluppo verso C# e .NET, introducendo MATCHBOIL, MATCHWOK e DRAGSTARE.
Il cambiamento non cancella però la continuità tecnica: TrendAI individua blocchi di codice strutturalmente simili, query WMI ricorrenti, convenzioni operative condivise, artefatti degli ambienti di compilazione e persino il riutilizzo dello stesso file di firma PKCS #7 come elemento di social engineering. È proprio questa combinazione, più che un singolo indicatore, a sostenere l’attribuzione delle campagne allo stesso intrusion set. La presenza nell’archivio di un dossier specifico su UAC-0099 consente inoltre di leggere l’operazione come una continuità pluriennale, non come una sequenza di campagne indipendenti ricostruite a posteriori.
Leggi anche: UAC-0099 usa Notepad++ per installare LunchPoke, BurnyBear e MATCHBOIL V2
ASHVEIN trasforma lo spionaggio in controllo remoto persistente
La novità tecnica più rilevante della ricostruzione è ASHVEIN, famiglia .NET finora non documentata pubblicamente e indicata internamente dagli sviluppatori come “TelemetryBrowser”. Il componente concentra in un unico impianto funzioni normalmente distribuite tra infostealer, reconnaissance tool e RAT: sottrae credenziali da Chrome e Firefox sfruttando DPAPI, acquisisce screenshot attraverso GDI, enumera e recupera file, esegue comandi PowerShell, interroga WMI per profilare il sistema e mantiene comunicazioni cifrate con il command-and-control. Include inoltre controlli contro strumenti di analisi come Wireshark, IDA, OllyDbg, Fiddler e Process Monitor. Alcune varianti nascondono i task ricevuti dentro elementi HTML invisibili e possono ricorrere a GitHub come dead-drop resolver alternativo per individuare l’infrastruttura di controllo. Non si tratta quindi soltanto di rubare password: ASHVEIN permette di mantenere osservazione e accesso sulla macchina compromessa, trasformando una campagna di phishing riuscita in una piattaforma persistente di intelligence. Il modello è coerente con altre operazioni russe dirette contro l’Ucraina, dove GamaCopy ha utilizzato esche e tecniche di dissimulazione per condurre attacchi mirati, confermando quanto il documento credibile continui a essere uno dei punti d’ingresso privilegiati delle operazioni di cyber spionaggio.
PNG, siti falsi e Notepad++ rendono la delivery chain sempre meno riconoscibile
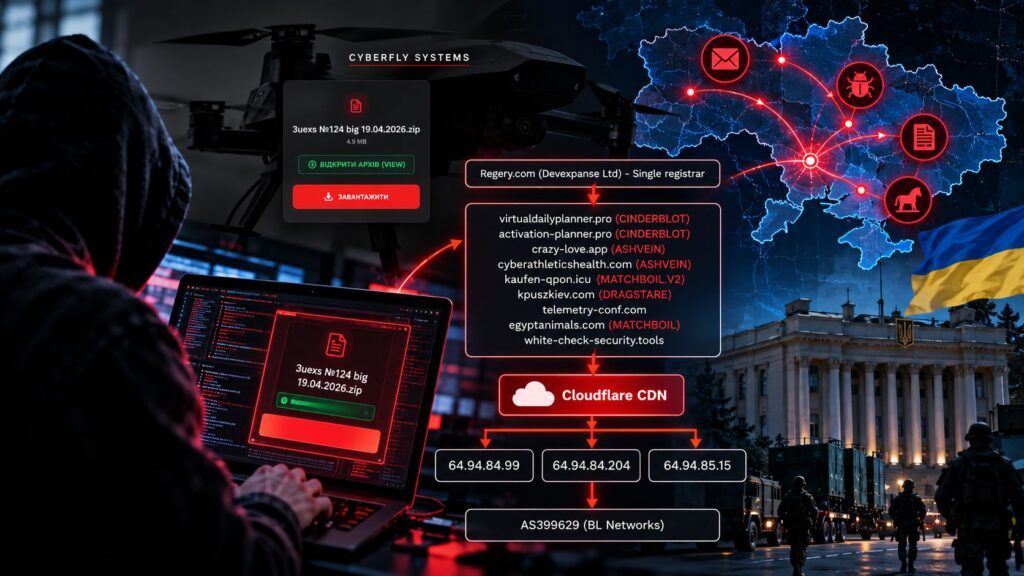
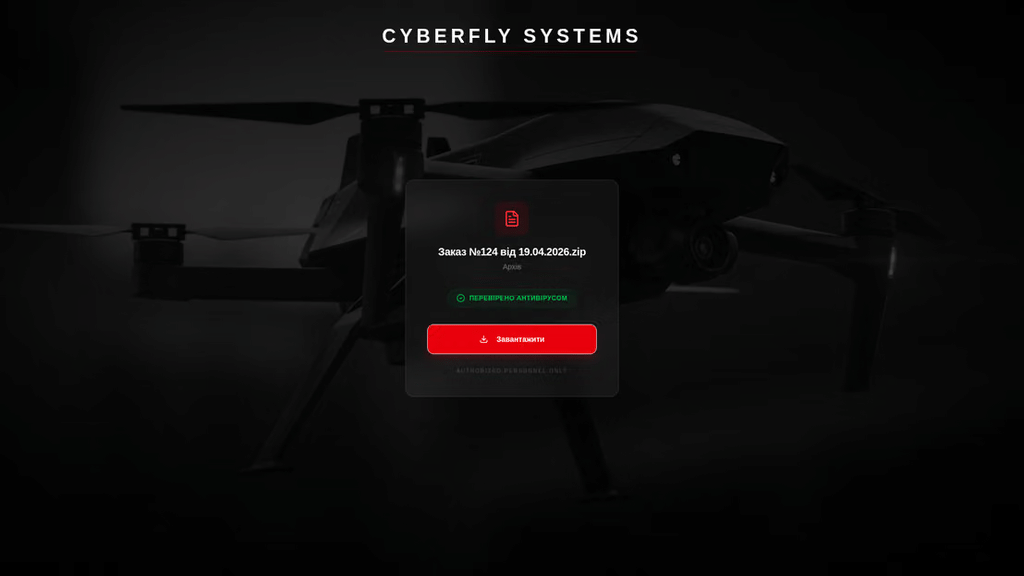
Nel 2026 Earth Sirrush ha aumentato l’uso della steganografia, nascondendo componenti eseguibili dentro immagini PNG oppure dopo la struttura dati dell’immagine. La campagna CINDERBLOT ha impersonato la Guardia di frontiera ucraina, mentre un’altra operazione ha costruito un sito apparentemente professionale dedicato a componenti per droni e UAV, completo di falso messaggio “Verified by antivirus”, per convincere le vittime a scaricare archivi ZIP ostili. I payload venivano successivamente estratti dalle immagini attraverso PowerShell e mantenuti persistenti tramite scheduled task.
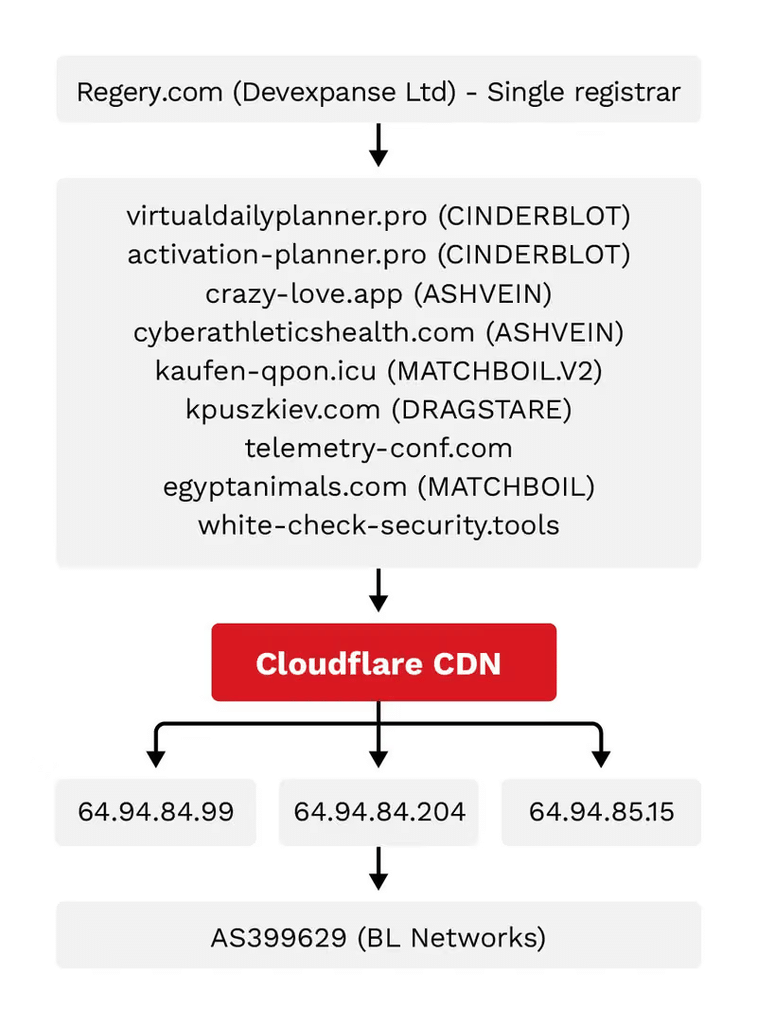
A luglio la tecnica è cambiata ancora: LUNCHPOKE è stato confezionato come plugin malevolo di una copia legittima di Notepad++, caricando BURNYBEAR e MATCHBOIL V2 attraverso DLL proxying, directory scrivibili dall’utente e copie rinominate di schtasks.exe. È la stessa catena già emersa nel precedente sulle campagne UAC-0099 contro organizzazioni ucraine, ma TrendAI la inserisce ora dentro un disegno molto più ampio: l’attore non dipende da una singola tecnica e mantiene più sistemi di consegna contemporaneamente, costringendo la difesa a cercare comportamenti comuni invece di una firma statica.
Continua con:
Dietro gli attacchi informatici in Ucraina si nasconde l’APT Sandworm?
UAC-0226 e Giftedcrook spiano l’Ucraina con nuove tecniche
Il rapporto con Sandworm rende gli accessi di UAC-0099 strategicamente più pericolosi
TrendAI evita di attribuire Earth Sirrush direttamente a un apparato statale russo e lo definisce Russia-aligned, distinzione necessaria sul piano dell’attribuzione tecnica. Il dato più importante riguarda però la relazione con Sandworm, gruppo responsabile di alcune delle operazioni distruttive più rilevanti contro l’Ucraina. ESET ha collegato UAC-0099 ad attività di initial access nelle quali i bersagli compromessi possono essere successivamente trasferiti a Sandworm per operazioni ulteriori. Questo rende particolarmente significativa la scelta delle vittime: ministeri, difesa, guardia di frontiera e soprattutto trasporti e logistica non rappresentano soltanto fonti di documenti riservati, ma nodi della resilienza bellica ed economica ucraina. Il profilo storico di Sandworm mostra quanto l’accesso iniziale possa precedere operazioni molto più invasive. Per la difesa diventa quindi insufficiente cercare ASHVEIN o MATCHBOIL come singoli malware: occorre monitorare plugin caricati da percorsi anomali, eseguibili creati nelle directory pubbliche, copie rinominate di schtasks.exe, montaggi VHD, PowerShell che estrae codice da immagini, accessi inconsueti ai profili dei browser e infrastrutture C2 correlate. Earth Sirrush dimostra che la vera persistenza di un gruppo non risiede nel malware che utilizza, ma nelle abitudini operative che sopravvivono a ogni cambio di arsenale.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.