🛡️ Executive Summary
- Bitdefender ha individuato Midnight Mimosa preinstallato come applicazione di sistema privilegiata nel firmware di dispositivi Android low-cost.
- La piattaforma installa moduli senza intervento dell’utente, manipola temporaneamente Google Play e monetizza i telefoni con ad fraud e funzioni proxy.
- La campagna è stata osservata per circa due anni su migliaia di dispositivi in oltre 150 Paesi, con Italia tra le aree con più rilevazioni.
Un telefono Android economico può arrivare nelle mani dell’acquirente già compromesso prima della prima accensione. È il modello operativo di Midnight Mimosa, campagna scoperta da Bitdefender su dispositivi low-cost basati su piattaforme MediaTek e distribuiti attraverso più marchi e firmware. Il componente principale è integrato nella partizione di sistema, firmato come applicazione privilegiata e capace di installare software, concedere permessi e caricare codice remoto senza chiedere nulla all’utente. La monetizzazione combina frodi pubblicitarie e trasformazione dei dispositivi in potenziali nodi proxy residenziali. Il caso riporta quindi il problema Android nel punto più difficile da difendere: non l’app scaricata dalla vittima, ma la fiducia nella catena che costruisce il firmware.
Cosa leggere
Midnight Mimosa entra nel telefono prima che l’utente possa difendersi
La ricerca tecnica di Bitdefender identifica come primo enabler com.android.system.lite, applicazione persistente firmata con la chiave della piattaforma e avviata con privilegi di sistema. Non è però l’unica identità utilizzata: lo stesso core è stato trovato sotto nomi come com.android.sys.prot, com.android.sys.gmsprot e com.android.sys.bcprot, con build e certificati differenti. Il codice realmente operativo è nascosto nella libreria nativa libeasy.so, che decifra un framework Java e recupera dal C2 moduli successivi. Questa posizione permette al malware di installare e cancellare pacchetti e assegnare permessi senza interazione. È una dinamica ancora più invasiva della backdoor Keenadu incorporata nei firmware Android e negli aggiornamenti OTA, perché il proprietario può ricevere un dispositivo già inserito nell’infrastruttura criminale senza avere compiuto alcuna azione rischiosa.
Leggi anche: BADBOX usa gli updater delle autoradio Android per creare nodi proxy
Play Protect viene temporaneamente tolto di mezzo durante le installazioni
Midnight Mimosa funziona come una piattaforma modulare più che come un singolo APK. Bitdefender ha identificato almeno 32 applicazioni differenti distribuite dall’enabler, camuffate da AppLock, meteo, file manager, strumenti OCR, editor audio e altre utility. Prima di installare alcuni payload il componente privilegiato disabilita temporaneamente com.android.vending, il pacchetto del Google Play Store, comportamento interpretato dai ricercatori come tentativo di sottrarre l’installazione ai controlli di Play Protect.
Terminata l’operazione, lo Store viene riattivato; altri moduli alterano inoltre l’informazione sull’installer per far apparire alcune applicazioni come provenienti da Google Play. Il risultato è particolarmente critico perché la normale gerarchia di fiducia Android viene rovesciata: non è una normale app a cercare di ottenere privilegi dal sistema, ma un componente già privilegiato che può distribuirli ai propri payload.
Le app di copertura trasformano il dispositivo in una macchina per ad fraud
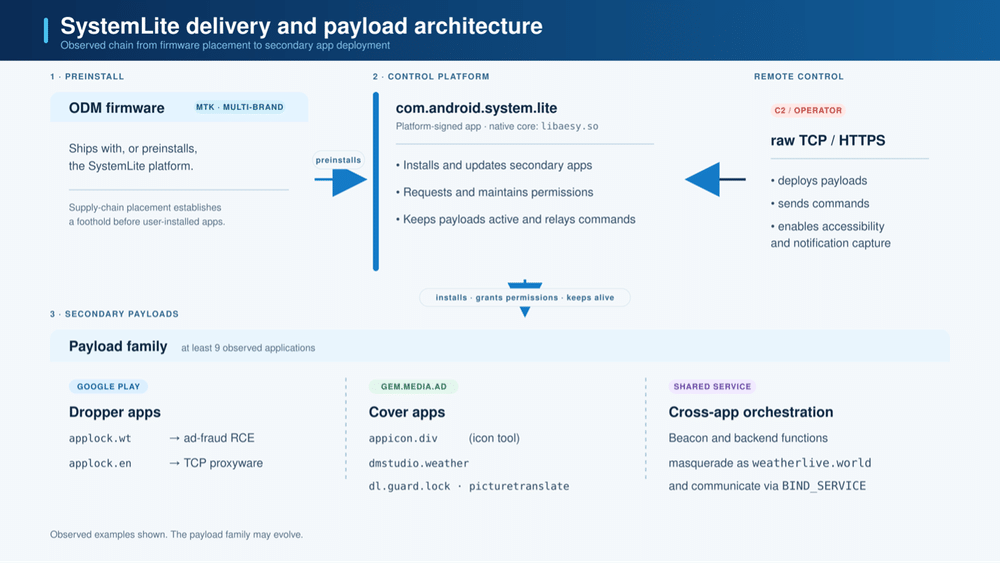
L’enabler non mostra direttamente gli annunci fraudolenti. Installa invece applicazioni apparentemente utilizzabili che caricano pubblicità attraverso SDK legittimi e generano impression o interazioni in finestre invisibili. Questa separazione riduce la visibilità del componente centrale e permette di ruotare continuamente i payload senza modificare la radice dell’infezione. La stessa infrastruttura è stata inoltre trovata in 13 applicazioni distribuite attraverso Google Play, firmate con certificati differenti e appartenenti almeno a due account sviluppatore. Queste versioni non dispongono dei privilegi della componente preinstallata, ma condividono parti del codice e dell’infrastruttura utilizzata per le frodi pubblicitarie. Il modello richiama BADBOX 2.0 e la monetizzazione di dispositivi Android economici attraverso backdoor e advertising fraud, confermando quanto il mercato del dispositivo low-cost possa diventare economicamente interessante anche dopo la vendita.
Il falso AppLock può trasformare lo smartphone in un residential proxy
Tra i payload compare com.mobile.applock.en, applicazione senza interfaccia che implementa un TCP back-connect proxy e registra il dispositivo presso un server remoto. Lo smartphone può così diventare un relay controllato dall’esterno, offrendo agli operatori l’indirizzo IP e la connessione reale dell’utente come punto di uscita. È lo stesso valore economico cercato da Mirax RAT quando converte gli smartphone Android compromessi in proxy SOCKS5: traffico ostile può apparire provenire da una normale connessione mobile o domestica invece che da un server riconoscibile. Bitdefender ha verificato che l’infrastruttura proxy era raggiungibile e accettava nuove registrazioni; durante i test, tuttavia, il dispositivo appena arruolato non ha ricevuto destinazioni da inoltrare, quindi non va trasformata la capacità tecnica in prova che ogni telefono osservato stesse effettivamente relaying traffico in quel momento.
Italia tra i Paesi più esposti e modelli commerciali dentro la telemetria
La dimensione della campagna elimina l’ipotesi di un episodio locale. Bitdefender ha osservato migliaia di dispositivi unici in oltre 150 Paesi durante circa due anni, con la maggiore concentrazione in Messico, Francia e Italia, seguiti da Stati Uniti, Germania, Brasile e Spagna. Nella telemetria compaiono build ODM regionalizzate, nomi di board MediaTek, dispositivi contraffatti che si identificano come S24 Ultra, S25 Ultra o S26 Ultra e due modelli commerciali ad alto volume associati a Doogee S200 X e Cubot KINGKONG X. Questo non significa che tutti gli esemplari di questi modelli siano infetti né che i produttori abbiano inserito consapevolmente il codice. I ricercatori sottolineano che la telemetria dimostra la presenza del malware nel firmware osservato, non la responsabilità di un determinato marchio. La distribuzione globale è però compatibile con hardware che attraversa marketplace e filiere ODM internazionali.
La firma Shenzhen Zediel non prova chi abbia inserito il malware
Alcune immagini firmware coinvolte utilizzano certificati che riportano il nome Shenzhen Zediel, ma Bitdefender mantiene esplicitamente separata questa evidenza dall’attribuzione dell’operazione. Non è noto come quei certificati siano arrivati sui dispositivi, né esiste prova che il titolare abbia sviluppato, distribuito o conosciuto Midnight Mimosa. Il punto di inserimento potrebbe trovarsi presso un ODM, un integratore firmware, un altro intermediario della filiera o una fase successiva della distribuzione. È la stessa difficoltà emersa con ENDLESSDOORS nei router Zbtlink, dove componenti preinstallati trasformavano hardware commerciale in punti di accesso remoto: quando il comportamento malevolo è già dentro l’immagine di sistema, identificare il dispositivo compromesso è più semplice che dimostrare chi abbia contaminato realmente la catena produttiva.
Continua con:
Google smantella reti Residential Proxy alimentate da dispositivi compromessi
Evooo1Bot trasforma router compromessi in proxy SOCKS5 e nodi DDoS
Un reset di fabbrica non risolve un telefono nato compromesso
Midnight Mimosa mette infine in crisi uno dei consigli più comuni della sicurezza mobile. Disinstallare l’app sospetta non basta, perché il componente principale risiede nella partizione di sistema e dispone dei privilegi con cui reinstallare i moduli successivi. Anche il semplice factory reset può risultare inutile se ripristina la stessa immagine firmware compromessa. Bitdefender indica come necessaria una bonifica a livello firmware oppure, per utenti tecnicamente competenti, la disabilitazione del componente attraverso ADB; la soluzione realmente duratura deve però arrivare da produttori, integratori e marketplace attraverso immagini corrette e verificabili. È questo il salto qualitativo della minaccia: le reti proxy criminali costruite con dispositivi residenziali normalmente devono prima trovare una vulnerabilità o convincere qualcuno a installare qualcosa. Con Midnight Mimosa la compromissione può precedere persino il proprietario del dispositivo.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.