🛡️ Executive Summary
- Il Giappone ha consegnato alla Germania un cittadino russo ritenuto coinvolto nella guida del ransomware Qilin.
- Oleg Korniev si è dichiarato colpevole negli USA per il ruolo in YMCO, rete che secondo il DOJ utilizzava oltre 15.000 money mule.
- I due procedimenti mostrano una strategia comune: colpire persone e circuiti finanziari che rendono scalabile e redditizio il cybercrime.
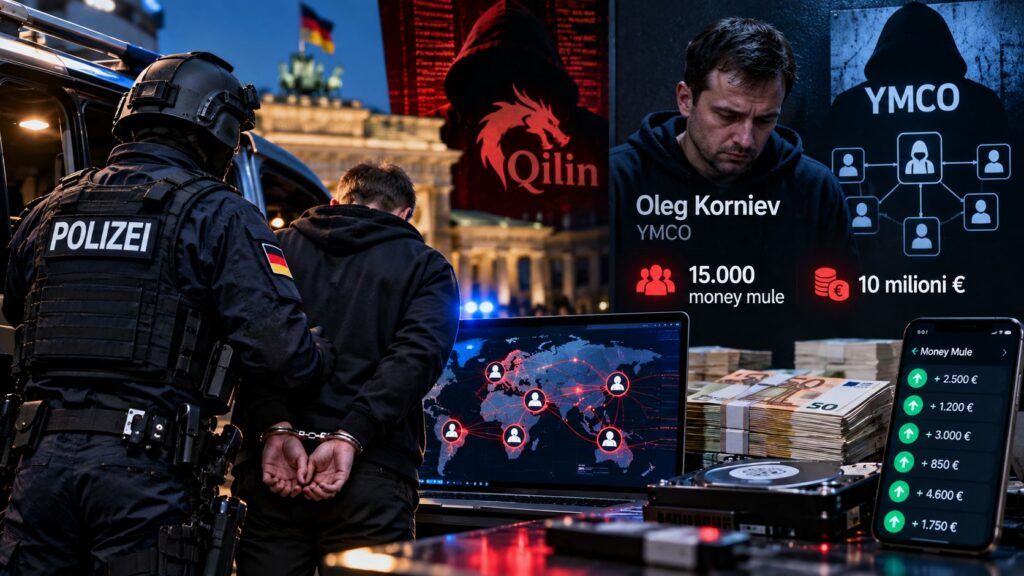
Qilin e Your Mule Cashout raccontano due facce dello stesso problema: colpire il cybercrime non significa soltanto sequestrare server o correggere vulnerabilità, ma interrompere le persone e i circuiti finanziari che permettono alle campagne criminali di continuare. La Polizia nazionale giapponese ha confermato il proprio ruolo nell’arresto e nella consegna alla Germania di un cittadino russo ritenuto coinvolto nella guida di Qilin, mentre negli Stati Uniti Oleg Korniev si è dichiarato colpevole per avere gestito una struttura di riciclaggio che il Dipartimento di Giustizia collega a oltre 15.000 money mule. Due procedimenti diversi mostrano la stessa direzione investigativa: colpire operatori, infrastrutture e monetizzazione, cioè i punti che rendono scalabile il crimine digitale.
Cosa leggere
Qilin perde un presunto elemento di vertice dopo la consegna dal Giappone
La Polizia nazionale giapponese ha comunicato che la Germania ha arrestato un cittadino russo sospettato di avere avuto un ruolo di guida all’interno di Qilin, gruppo ransomware attivo contro aziende e organizzazioni in diversi Paesi. La comunicazione ufficiale della National Police Agency giapponese documenta il contributo diretto di Tokyo all’operazione: dopo avere appreso che il sospettato, già destinatario di un mandato tedesco, era entrato in Giappone, le autorità hanno coordinato l’intervento con il Ministero della Giustizia, la Procura superiore di Tokyo e la Germania, applicando la procedura prevista dalla normativa sull’estradizione fino alla consegna dell’uomo alle autorità tedesche. Il dato importante non è soltanto l’arresto, ma il livello della figura contestata: il comunicato parla di un soggetto ritenuto coinvolto nella conduzione del gruppo, quindi non di un semplice affiliato occasionale. Qilin aveva già mostrato quanto possa essere aggressiva la propria macchina estorsiva: nell’estate 2026 aveva rivendicato l’attacco contro l’ATF e Boston Scientific e pochi giorni dopo aveva pubblicato 6,3 GB di materiale attribuito all’ATF, compresi fascicoli investigativi e dump riconducibili a Cellebrite.
Leggi anche: Qilin sfrutta PAN-OS mentre Zimbra corregge nove falle e l’AI accelera gli N-day
Perché colpire il nucleo di un RaaS pesa più del sequestro di un singolo server
Il modello ransomware-as-a-service separa sviluppo, gestione dell’infrastruttura, accesso iniziale, negoziazione e monetizzazione, permettendo agli affiliati di cambiare bersagli e strumenti senza ricostruire da zero l’intera catena criminale. Per questo l’arresto di una figura ritenuta centrale può avere un valore superiore alla rimozione temporanea di un dominio: se le contestazioni saranno confermate in sede giudiziaria, l’operazione avrà colpito una componente umana che contribuisce alla continuità organizzativa del servizio criminale. L’archivio delle attività attribuite a Qilin mostra già questa capacità di adattamento: il gruppo è stato collegato a operazioni contro organizzazioni tedesche, incluso il caso Die Linke e a tecniche pensate per neutralizzare centinaia di prodotti di sicurezza. L’azione coordinata tra Giappone e Germania si inserisce quindi nella stessa logica vista in operazioni più recenti contro altri ecosistemi ransomware, come lo smantellamento di KillSec con sequestri e arresti internazionali: rendere più costoso ricostruire il capitale umano e la fiducia interna che tengono insieme un RaaS.
Oleg Korniev ammette il ruolo in una rete da oltre 15.000 money mule
Negli Stati Uniti, il secondo sviluppo riguarda Oleg Korniev, 42 anni, cittadino ucraino e russo, che l’8 ottobre si è dichiarato colpevole per il ruolo ricoperto in Your Mule Cashout, o YMCO. Il Dipartimento di Giustizia statunitense descrive un’organizzazione che costruiva e gestiva infrastrutture online e una rete di money mule destinata a trasferire all’estero denaro sottratto da cybercriminali ai conti di aziende statunitensi. Il DOJ attribuisce alla struttura più di 15.000 money mule negli Stati Uniti, almeno 10 milioni di dollari riciclati e oltre 750 conti bancari colpiti. I mule venivano convinti di lavorare per società legittime e di dover ricevere pagamenti commerciali sul proprio conto personale per poi trasferirli a partner esteri; in realtà spostavano proventi sottratti dagli hacker verso altri membri della rete. Korniev ha ammesso perdite reali e tentate superiori a 14,7 milioni di dollari, l’intenzione di riciclare oltre 9,7 milioni e il riciclaggio effettivo di almeno 7 milioni. La struttura richiama un problema già emerso nelle operazioni internazionali contro le reti di money mule: il conto corrente di una persona apparentemente estranea diventa l’ultimo tratto necessario per trasformare un furto digitale in denaro trasferibile.
Continua con:
INTERPOL colpisce Black Axe e reti dell’Africa occidentale: 58 arresti in 22 Paesi
ShinyHunters, arrestato in Olanda un ex hacker passato alla cybersecurity
Il punto debole del cybercrime resta il passaggio dal dato rubato al denaro
Korniev si è dichiarato colpevole di cospirazione per riciclaggio, riciclaggio, cospirazione per frode informatica, cospirazione per furto di dispositivi di accesso e furto aggravato d’identità; la sentenza sarà fissata successivamente e il quadro edittale indicato dal DOJ va da un minimo di due a un massimo di 50 anni. Quattro altri soggetti coinvolti in YMCO erano già stati arrestati all’estero, estradati negli Stati Uniti e condannati a pene comprese tra circa 37 e 63 mesi, con oltre 9,1 milioni di dollari di restituzione imposti a ciascuno. Il parallelismo con Qilin è quindi soprattutto economico e organizzativo: un ransomware può cambiare exploit, affiliati e infrastruttura, ma deve sempre arrivare a un punto in cui il denaro viene incassato, spostato, convertito o ripulito. Le indagini che colpiscono contemporaneamente figure operative e reti finanziarie riducono lo spazio nel quale il cybercrime può trasformare accessi, dati rubati e ricatti in profitto. È lo stesso motivo per cui le operazioni contro reti criminali transnazionali come Black Axe hanno assunto un peso crescente: la resilienza delle organizzazioni criminali dipende tanto dal malware quanto dalla capacità di monetizzarne i risultati.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.