🛡️ Executive Summary
- iOS 27, iPadOS 27, macOS 27 e tvOS 27 permettono ai team IT di avviare da remoto la raccolta dei log necessari a un ticket AppleCare sui dispositivi supervisionati.
- Il comando MDM richiede un token AppleCare e può operare in modalità interattiva o non interattiva, con regole diverse per Mac, iPhone, iPad, Apple TV e Shared iPad.
- La novità riduce l’accesso fisico al dispositivo ma non apre una telemetria indiscriminata: Apple lega la raccolta a un caso di supporto, allo stato supervisionato e, in molti scenari, al consenso dell’utente.
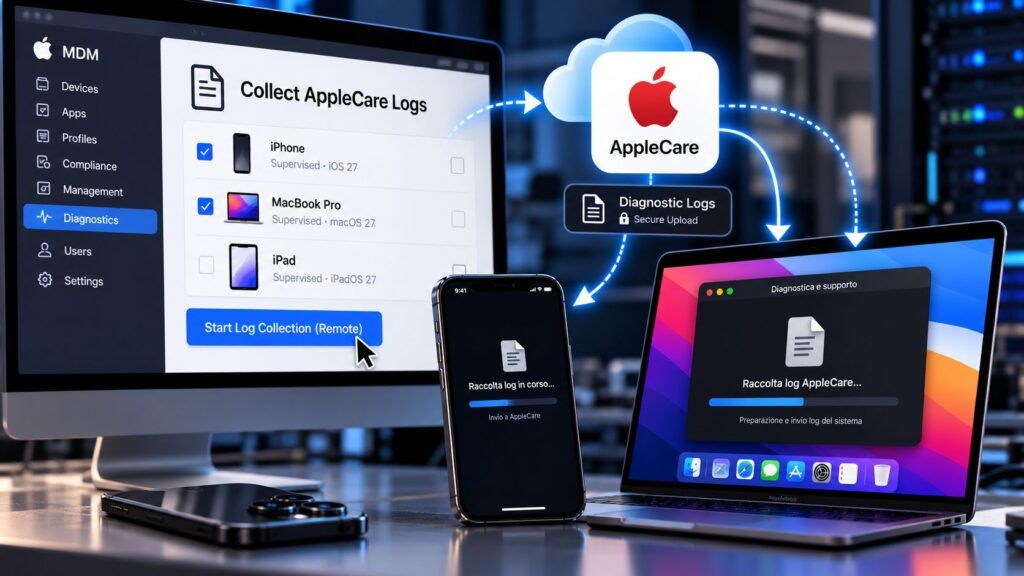
Apple sta spostando dentro il Mobile Device Management una delle operazioni più delicate del supporto enterprise: la raccolta dei log diagnostici. Con iOS 27, iPadOS 27, macOS 27 e tvOS 27, i team IT possono avviare da remoto la sessione necessaria a un ticket AppleCare sui dispositivi supervisionati, senza dover mettere fisicamente le mani sull’iPhone, sull’iPad, sul Mac o sull’Apple TV. La novità riduce tempi e attrito operativo, ma soprattutto ridefinisce il confine tra amministrazione del device e accesso alla sua telemetria: il comando parte dall’MDM, mentre Apple impone token, stato supervisionato e regole di consenso differenti in base al dispositivo.
Cosa leggere
Apple porta la diagnostica AppleCare dentro il canale MDM
La documentazione ufficiale Apple descrive due nuovi comandi di gestione: TriggerEnhancedLogCollection, che avvia una sessione remota, e CancelEnhancedLogCollection, che la interrompe. L’avvio richiede un token fornito da AppleCare e, una volta creati, i log vengono caricati automaticamente su Apple e allegati al ticket di assistenza. Non si tratta quindi di un canale generico attraverso il quale l’amministratore può scaricare a piacimento l’intera diagnostica del dispositivo: la procedura nasce dentro un caso AppleCare e richiede un accordo AppleCare Professional Support. La funzione completa il percorso enterprise già visibile nel rilascio di iOS 27, dove Apple ha irrigidito TLS, App Transport Security e requisiti di rete per MDM e Declarative Device Management. L’elemento nuovo è che il piano di gestione non si limita più a configurare, aggiornare o interrogare lo stato del device: può anche innescare una raccolta diagnostica destinata direttamente al supporto Apple.
Leggi anche: iOS 27 porta Handoff e nuove funzioni enterprise nell’ecosistema Apple
Il consenso cambia tra Mac, iPhone, iPad e Apple TV
Apple distingue tra raccolta interattiva e non interattiva. Nella prima modalità l’utente riceve una richiesta e può autorizzare la raccolta e l’upload, esaminare le informazioni prima del caricamento oppure annullare. Nella seconda il dispositivo mostra una notifica ma raccoglie e invia i log in background. Il Mac usa sempre la modalità interattiva. iPhone e iPad richiedono anch’essi l’interazione quando sul device è impostato un codice o risulta configurato un account, per esempio iCloud, App Store, Mail, Calendario o Contatti. Apple TV e Shared iPad utilizzano invece sempre la modalità non interattiva. Questa differenza è importante perché impedisce di descrivere la novità come una semplice “raccolta silenziosa” dei dati: nella maggior parte degli endpoint personali o assegnati a un singolo dipendente resta un passaggio esplicito dell’utente. Il modello evidenzia anche quanto la supervisione stia diventando il vero confine amministrativo dell’ecosistema Apple, distinguendo i dispositivi gestiti dall’organizzazione da quelli personali che possono accedere alle stesse risorse aziendali senza concedere lo stesso livello di controllo.
Lo stato della raccolta diventa osservabile dall’amministratore
La novità non si limita ai comandi. Apple aggiunge nuovi elementi di stato dichiarativo che permettono al servizio di gestione di sapere se una raccolta è stata avviata, completata o cancellata, se il dispositivo sta aspettando il consenso e se il caricamento è ancora in corso. enhanced-logging.timestamp registra il momento dell’ultima variazione e enhanced-logging.applecare-token riporta il token usato nella sessione. Questo rende la procedura compatibile con workflow IT automatizzati: il service desk può aprire il caso, ottenere il token, ordinare la raccolta e verificare a distanza quando i dati sono arrivati ad Apple, senza affidarsi a istruzioni manuali impartite all’utente. È lo stesso spostamento verso amministrazione remota e stato dichiarativo che sta interessando anche altri sistemi enterprise: Microsoft ha portato nuovi meccanismi di remote management perfino dentro Windows Recovery Environment. Il punto comune è ridurre la presenza fisica del tecnico senza eliminare le barriere tra gestione, recovery e accesso ai dati.
Continua con:
Corp MDM trasforma Android in spyware contro la logistica
Apple porta Siri e Visual Intelligence sempre più dentro il contesto dell’utente
Più potere al reparto IT significa anche una nuova trust boundary
La raccolta remota dei log è utile proprio perché elimina una procedura lenta: dispositivi in un’altra sede, utenti in viaggio e flotte distribuite non devono più essere riconsegnati al supporto per generare manualmente la diagnostica. Ma l’efficienza introduce una nuova trust boundary. Un server MDM compromesso possiede già capacità estese di configurazione e gestione; aggiungere l’avvio della raccolta diagnostica aumenta ulteriormente il valore delle credenziali amministrative, anche se Apple limita la funzione attraverso il token AppleCare e le regole di consenso. Per le organizzazioni diventa quindi essenziale proteggere gli account del servizio MDM con MFA resistente al phishing, ruoli minimi, auditing e separazione delle funzioni di supporto. La questione non è demonizzare la telemetria: senza log, diagnosticare crash, problemi di rete o comportamenti anomali su migliaia di endpoint sarebbe molto più difficile. Il punto è sapere esattamente chi può avviare la raccolta, quale utente viene coinvolto e dove finiscono i dati. Con i sistemi 27 Apple porta una funzione di supporto tradizionalmente locale dentro la gestione centralizzata, ma cerca di evitare che diventi una backdoor amministrativa generalizzata. Per l’enterprise è un miglioramento operativo concreto; per la sicurezza è un altro promemoria che ogni nuova capacità remota deve essere trattata come privilegio e non come semplice comodità.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.