🛡️ Executive Summary
- Vghost permette a un utente locale di trasformare un accesso a basso privilegio in letture e scritture arbitrarie nel kernel fino a ottenere root.
- In specifiche configurazioni vhost e virtual IOMMU la stessa falla può oltrepassare il confine tra guest e host raggiungendo il processo QEMU.
- Tencent attribuisce la scoperta a Corvus AI, che avrebbe individuato il difetto in circa due ore e partecipato alla verifica dell’impatto e della patch.
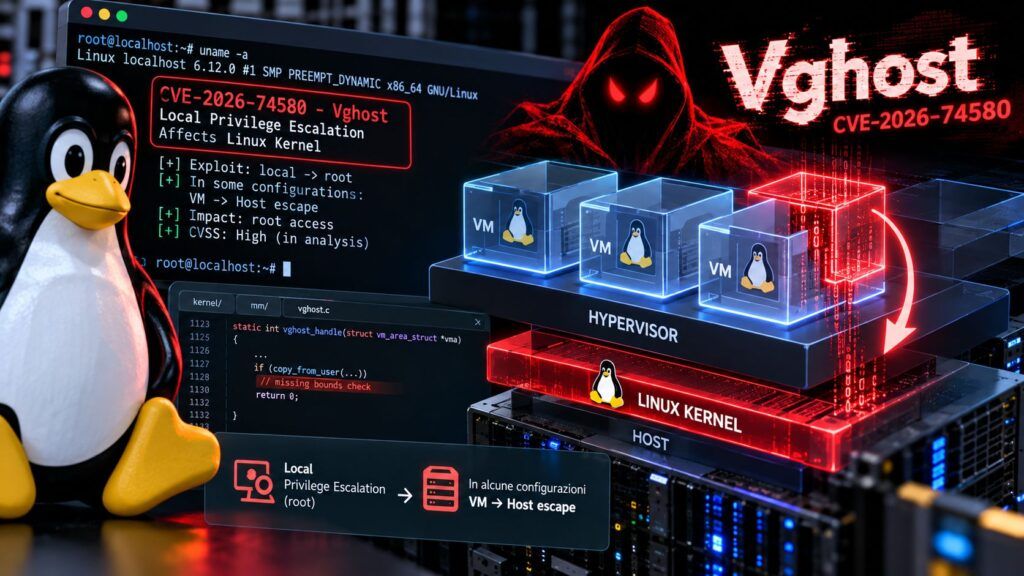
Vghost porta l’AI dalla ricerca teorica a una vulnerabilità concreta del kernel Linux. Il difetto, identificato come CVE-2026-74580, interessa il sottosistema vhost e permette a un attaccante locale di trasformare un accesso a basso privilegio in letture e scritture arbitrarie nella memoria del kernel, fino a ottenere root. In una configurazione più specifica di virtualizzazione, la stessa debolezza può oltrepassare il confine della macchina virtuale e colpire il processo QEMU sull’host. Il dato più interessante non è soltanto tecnico: Tencent Zhuque Lab attribuisce la scoperta a Corvus AI, un sistema multi-agent che avrebbe individuato il problema in circa due ore e seguito anche le fasi di verifica dell’impatto e controllo della patch.
Cosa leggere
Vghost rompe la cache di vhost e trasforma un utente locale in root
La vulnerabilità nasce nella gestione della cache dei metadati utilizzata da vhost per accelerare la traduzione degli indirizzi associati alle virtual ring di virtio. Nella ricerca originale pubblicata da Tencent Zhuque Lab il problema viene descritto come una combinazione di stati che consente alla cache di restare valida anche dopo la riconfigurazione della vring. Il kernel può quindi continuare a utilizzare una traduzione precedente per indirizzi che nel frattempo sono cambiati, arrivando a operazioni fuori dai limiti sulla memoria. Il risultato pratico è molto più grave di un semplice crash: il ricercatore può costruire una primitiva stabile di lettura e scrittura nel kernel e trasformarla in escalation locale a root. Tencent descrive Vghost come un difetto rimasto nel codice per quasi un decennio e riprodotto su più distribuzioni reali, quindi la sola famiglia o versione commerciale del sistema non basta per stabilire se il fix sia già stato retroportato. È una classe di impatto già emersa con Bad Epoll, che aveva mostrato come una race condition nel kernel potesse portare un processo locale fino ai privilegi massimi, ma Vghost aggiunge un secondo livello perché lo stesso errore può diventare un problema di isolamento della virtualizzazione.
Leggi anche: WordPress, Linux, AWS e Cisco correggono nuove falle critiche
La fuga dalla VM esiste ma richiede una configurazione precisa
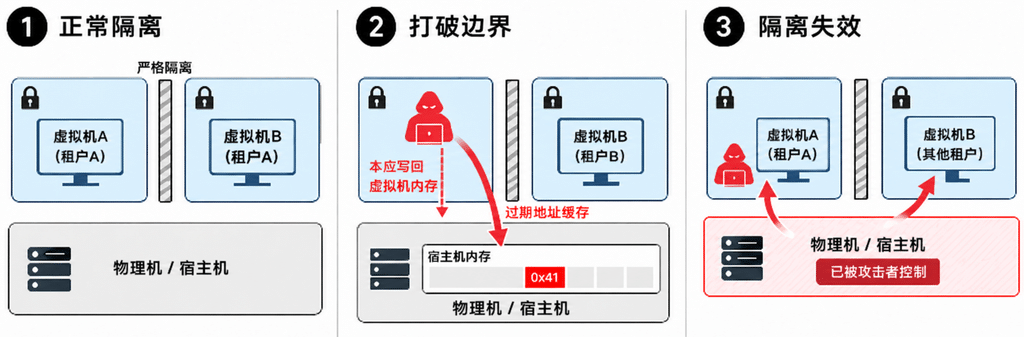
Descrivere Vghost semplicemente come “VM escape” sarebbe fuorviante. Il percorso dalla macchina virtuale all’host richiede che il dispositivo virtio utilizzi una virtual IOMMU con iommu_platform abilitato e che vhost operi in modalità device-IOTLB. In questo scenario il guest non fidato può provocare una scrittura fuori dai limiti nel processo QEMU dell’host e arrivare a corrompere dati sensibili, compresi puntatori di funzione utilizzabili per deviare l’esecuzione. Il problema interessa quindi un confine di sicurezza molto più importante della sola escalation locale, ma non tutte le VM Linux sono automaticamente esposte a questa catena. La distinzione è decisiva per la remediation: chi gestisce infrastrutture di virtualizzazione deve verificare configurazione e accesso ai device vhost, non limitarsi a leggere il numero della CVE. La stessa logica era emersa quando CISA aveva segnalato una falla Linux capace di facilitare l’uscita da container verso l’host: il rischio dipende dal rapporto tra vulnerabilità del kernel e confini effettivamente concessi al workload.
Una falla rimasta per anni mostra quanto siano pericolosi gli stati difficili da correlare
Vghost è interessante anche per la sua longevità. Il difetto deriva dall’interazione tra modifiche introdotte in momenti diversi nello sviluppo del kernel: una cache pensata per velocizzare vhost e una successiva gestione differita della validazione degli indirizzi hanno creato una condizione nella quale il dato memorizzato poteva sopravvivere a una riconfigurazione che avrebbe dovuto invalidarlo. Non è quindi il classico errore evidente in una singola funzione, ma una vulnerabilità che emerge dal rapporto tra stato precedente, nuova configurazione e assunzioni distribuite nel codice.
È esattamente il tipo di superficie sulla quale i sistemi automatici di ricerca possono avere un vantaggio: esplorare combinazioni, generare casi di test e confrontare rapidamente stati che per un ricercatore umano richiedono molte ore di analisi. Il precedente di SCTPhantom aveva già mostrato lo stesso team utilizzare Corvus AI per trovare una use-after-free nel sottosistema SCTP presente da anni, indicando che la capacità non è più limitata a un singolo caso dimostrativo.
Corvus AI non ha “attaccato Linux”: ha automatizzato parte della ricerca offensiva
Il ruolo dell’intelligenza artificiale va descritto senza trasformare la vicenda in una storia sull’autonomia delle macchine. Tencent presenta Corvus AI come un sistema di ricerca composto da più agenti capace di individuare candidati, analizzare la causa, costruire verifiche dell’impatto e valutare la correzione. Nella ricerca Vghost entra anche un modello della famiglia Hunyuan per alcune fasi di exploit validation e patch checking.
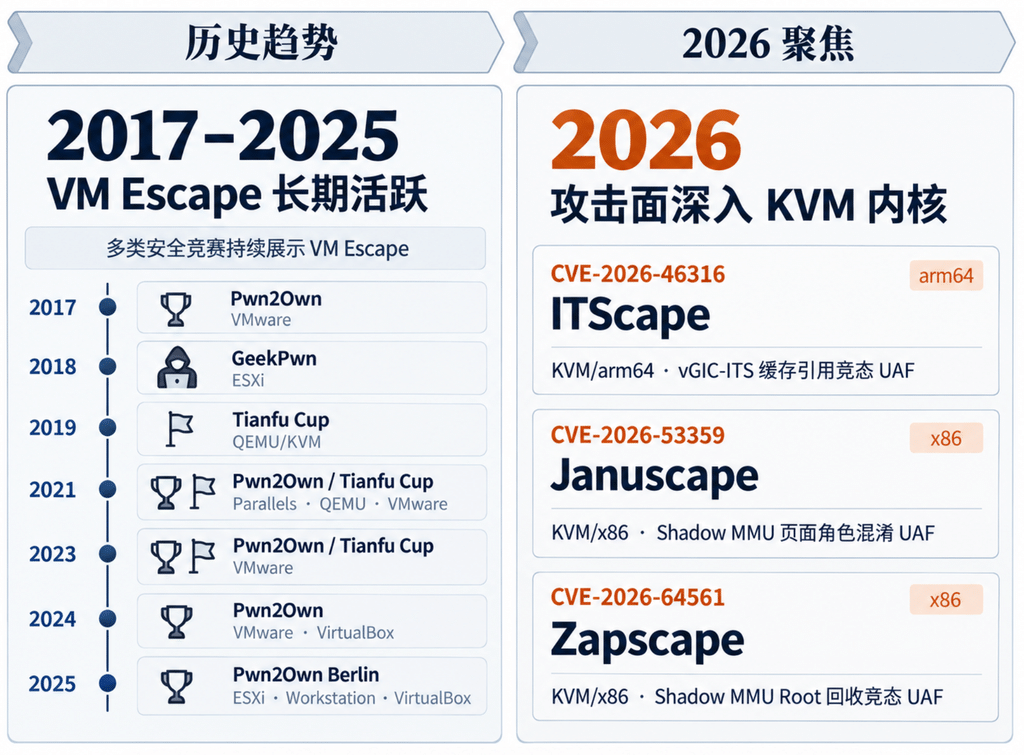
Il risultato è significativo perché una vulnerabilità reale è arrivata fino al processo di disclosure e correzione, ma non significa che un modello generalista abbia autonomamente compromesso sistemi su Internet. È la stessa distinzione necessaria quando STAR Labs aveva mostrato l’uso dell’AI per accelerare la scoperta di zero-day Linux senza eliminare il ruolo del ricercatore nella costruzione dell’exploit. Il salto di qualità sta nella velocità e nella continuità della pipeline, non nell’assenza di controllo umano.
Continua con:
Linux kernel, tre falle sono sfruttate e quattro nuovi exploit portano a root
Pedit COW e DirtyClone: 2 exploit Linux ottengono root corrompendo la page cache
Patchare Vghost significa proteggere anche il confine tra workload e host
La correzione upstream invalida la cache dei metadati quando la virtual ring viene riconfigurata, impedendo che vhost riutilizzi una traduzione ormai non più coerente con gli indirizzi correnti. Per gli amministratori il passaggio operativo è installare un kernel nel quale il fix sia stato integrato e riavviare il sistema quando richiesto dalla distribuzione; in attesa dell’aggiornamento, la superficie locale può essere ridotta limitando l’accesso ai device come /dev/vhost-net e /dev/vhost-vsock ai soli servizi e gruppi realmente necessari. Per il percorso guest-to-host, invece, non basta trattare il problema come una normale escalation di privilegi interna alla VM: l’host deve essere considerato parte della superficie esposta finché il kernel vulnerabile resta in produzione. Vghost conferma così una tendenza più ampia: quando Linux viene usato come fondamento di cloud, sandbox e infrastrutture AI, una falla in un componente apparentemente specialistico non mette in discussione soltanto il singolo processo, ma l’assunzione che guest, container e workload restino confinati nel perimetro assegnato.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.